
等保的五个等级,是按系统被破坏后损害了谁、损害到什么程度划出来的,不是按系统规模或投入金额划的。定级依据来自 GB/T 22240-2020 给出的分级口径:先看受侵害客体是公民与法人的合法权益、社会秩序与公共利益,还是国家安全;再看侵害程度是一般损害、严重损害,还是特别严重损害。两个维度叠加,等级就确定了。企业系统绝大多数落在一级到三级之间。
五个等级分别按什么划
五个等级对应的是五种损害后果,第一级到第四级依次加重,第五级属于国家安全专控范畴。判定时抓的是”系统被打掉之后,谁的利益受损、损到什么程度”,而不是”系统有多少台机器、花了多少钱”。这也是定级最容易走偏的地方:不少人以为业务量大就该定高等级,实际上要看的是损害后果的扩散范围。
| 等级 | 名称 | 系统被破坏后的后果 | 定级口径 |
|---|---|---|---|
| 第一级 | 自主保护级 | 损害公民、法人和其他组织的合法权益 | 不损害国家安全、社会秩序与公共利益 |
| 第二级 | 指导保护级 | 严重损害合法权益,或损害社会秩序与公共利益 | 不损害国家安全 |
| 第三级 | 监督保护级 | 严重损害社会秩序与公共利益,或损害国家安全 | 通常涉及大量个人信息或关键业务 |
| 第四级 | 强制保护级 | 特别严重损害社会秩序与公共利益,或严重损害国家安全 | 核心业务系统 |
| 第五级 | 专控保护级 | 特别严重损害国家安全 | 涉及特殊安全需求的系统 |
从表中可以看出一个规律:只要损害后果外溢到社会秩序或国家安全,等级就往上跳。仅影响本单位与直接用户的系统,通常停在第一级或第二级;一旦涉及大量个人信息、公众资金或公共服务连续性,就会进入第三级。
等级越高,监管和测评要求差多少
等级不只影响建设投入,还直接决定备案、测评与监督检查的强度。一级自主保护、二级指导保护、三级监督检查、四级强制监督检查,第五级由专门部门负责监督,构成监管强度的五档梯度。等级越高,运营单位要承担的义务越重,评测频次也越高。
很多团队的误区是把等保当成一次性的过审动作,做完测评就搁置。实际上从三级开始,监管是一个持续循环:测评、整改、复测、检查交替进行,安全能力要保持在线状态,而不是测评前集中补材料。
| 等级 | 监管强度 | 备案与评审 | 测评周期 | 监督检查 |
|---|---|---|---|---|
| 第一级 | 自主保护 | 无需备案,无强制评审 | 无强制测评要求 | 不纳入强制检查 |
| 第二级 | 指导保护 | 需备案,评审按行业要求组织 | 按行业监管要求执行 | 以备案监管为主 |
| 第三级 | 监督保护 | 需备案,需组织外部专家评审 | 每年至少一次 | 每年至少检查一次 |
| 第四级 | 强制保护 | 需备案,并组织专项论证 | 每半年至少一次 | 每半年检查一次 |
| 第五级 | 专控保护 | 按专门要求办理 | 按特殊安全需求开展 | 由专门部门负责监督 |
从监管强度到测评周期,五个等级的梯度差异可以用一张图概括:
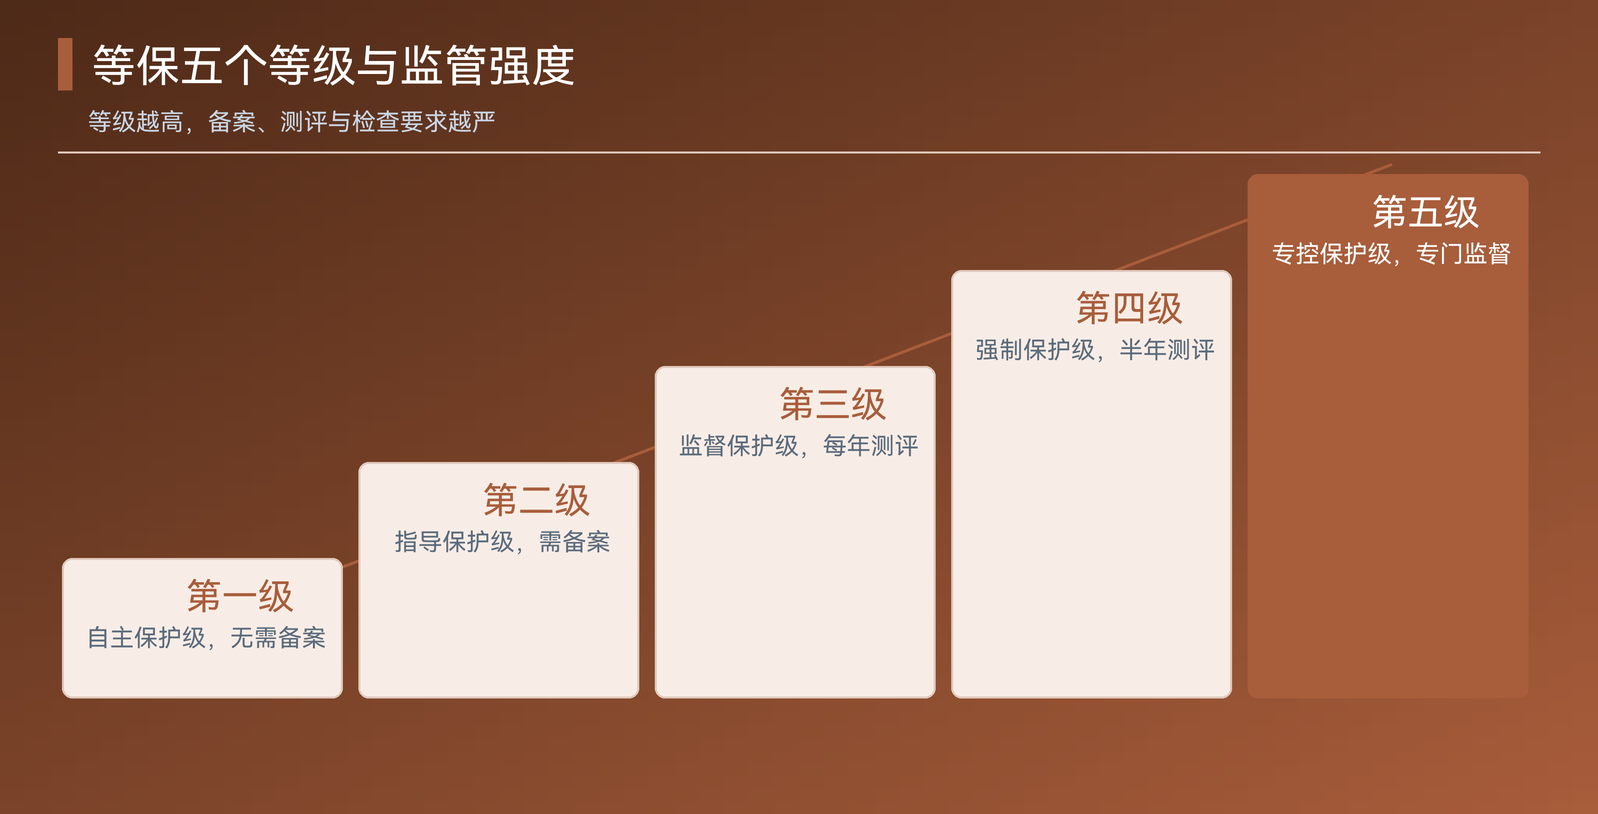
图中从下往上看,等级的抬升会同时带来三件事:定级论证更严、测评更频繁、检查主体层级更高。反过来说,定级定得过低并不会省掉这些动作,只会在检查或测评现场被要求重新定级,前期投入白做。
定级看两个维度,怎么落到一张表上
定级的动作可以拆成四步,核心是把”损害了谁”和”损害多重”这两个判断写实、写清并留下依据:
- 划清定级对象边界,按独立业务系统分别定级;
- 判断受侵害客体属于合法权益、社会秩序与公共利益,还是国家安全;
- 判断侵害程度属于一般损害、严重损害,还是特别严重损害;
- 按两个维度的组合初判等级,编制定级报告并组织评审。
边界划分是第一步也是最容易出错的一步。把多个业务系统混在一起定级,会出现高等级被低等级拉平的情况;把一个业务拆得过细,又会让后续的防护与测评重复投入。经验做法是先按业务边界划,再按网络边界和物理边界复核。
两个维度组合之后的结果是确定的,下面这段映射表把判断过程写成可直接核对的形式,评审时可逐条对照:
LEVEL_MATRIX = {
    ("合法权益", "损害"): 1,
    ("合法权益", "严重损害"): 2,
    ("社会秩序与公共利益", "损害"): 2,
    ("社会秩序与公共利益", "严重损害"): 3,
    ("社会秩序与公共利益", "特别严重损害"): 4,
    ("国家安全", "损害"): 3,
    ("国家安全", "严重损害"): 4,
    ("国家安全", "特别严重损害"): 5,
}


def guess_level(target, damage):
    return LEVEL_MATRIX.get((target, damage), "超出常规组合,需专家论证")
这段代码的价值不在于替代人做判断,而在于把两条判断链路显式列出来:先回答”损害了谁”,再回答”损害到什么程度”,避免直接跳到结论。实际定级中,多数争议发生在第二步——同一个系统,运营方认为只影响自身用户,监管部门可能认定会影响社会秩序。
定级流程怎么走
定级流程大体分五步,前两步决定结果,后三步决定合规状态:
- 梳理资产与业务边界,确定定级对象;
- 依据损害后果初判等级,形成定级报告;
- 二级以上组织评审,三级需外部专家参与;
- 在规定的时限内向属地公安机关办理备案;
- 对照对应等级要求整改,再委托机构开展测评。
其中第三步的评审不是走过场。评审要回答的问题很具体:业务边界划得对不对、受损后果的判断有没有依据、有没有把高等级业务拆出去单独定级。三级系统需要具备相应资质的外部专家参与,这也是二级与三级在流程上的主要分水岭。
定级确认后不宜自行下调。业务类型、数据规模或系统边界发生重大变化时,应当重新组织定级,而不是沿用旧结论,否则测评结论与实际情况会对不上。
等级确定后常见的整改项
整改项集中在技术和管理两条线,技术侧占比更大的通常是身份鉴别、访问控制与安全审计,管理侧则是制度落地与责任划分。等保要求的思路是”能证明”——不仅要做了,还要留下可核查的记录,这一点在测评现场比设备配置本身更容易失分。
| 整改方向 | 常见问题 | 通常要补的内容 |
|---|---|---|
| 身份鉴别 | 口令策略宽松、存在共享账号 | 强化口令策略,关键系统启用双因素鉴别 |
| 访问控制 | 权限按岗位粗放分配 | 最小权限分配与定期权限复核 |
| 安全审计 | 日志留存时间短、未集中收集 | 集中日志平台与留存策略 |
| 入侵防范 | 对外暴露端口过多、策略过宽 | 主机加固与边界端口最小化 |
| 数据保护 | 敏感数据明文存储、未脱敏 | 传输与存储加密、脱敏规则 |
| 管理制度 | 制度缺位或制度与执行两张皮 | 安全制度、责任人与演练记录 |
整改的先后顺序建议按风险排,而不是按等保条款顺序排。对外暴露面和数据保护两类问题的实际风险最高,优先处理;日志与制度类整改虽然工作量分散,但要预留时间,因为制度落地需要有执行记录,临时补的材料在检查时很容易被识别。
常见问题(FAQ)
Q1:企业系统一般定几级?
内部办公与一般业务系统多为二级,涉及大量个人信息或关键业务的通常定三级。
Q2:定级为什么要组织专家评审?
定级结果决定后续合规义务,评审用于确认边界划分与损害后果判断是否合理。
Q3:定级结果多久需要复核一次?
业务范围、数据规模或系统边界发生重大变化时应重新定级,日常无需频繁调整。

