数据安全与加密
-
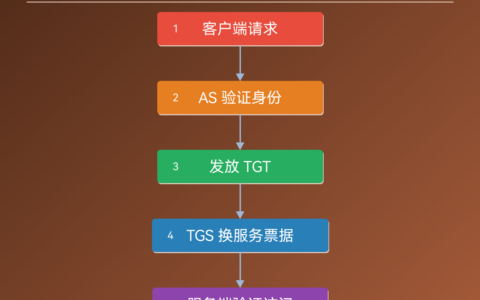
Kerberos 服务原理与选型(对比:与 JWT、密码认证的差异)
给大数据集群配认证,Kerberos 服务几乎是绕不开的一关。它是由 MIT 在上世纪 80 年代雅典娜项目中诞生的网络认证协议,当前广泛部署的是第 5 版(RFC 4120),核…
-
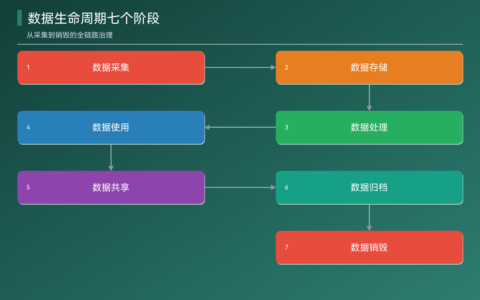
什么是数据生命周期(详解:从采集到销毁七个阶段)
任何一条数据从进入系统到彻底删除,中间要走完一条看不见的流水线,这条流水线就叫数据生命周期。它把数据从产生、使用到退役的全过程切成若干个阶段,每个阶段各有明确的任务和安全要求——哪…
-
摄像头打不开解决方法(物理开关/隐私滑块/Windows 11 权限)
华为电脑的摄像头不能用,通常是三层链路中某一段被关掉:物理遮挡/弹出键、华为控制中心开关、Windows 11 隐私权限。每一层独立生效,三层都通才能在视频会议、相机应用中看到画面…
-
短信防泄露设置(HarmonyOS 4/5 验证码隔离与隐私保护详解)
短信验证码正在成为电信诈骗的核心突破口:屏幕共享远程劫持、伪基站伪造官方号码、SIM 卡异地补办截流,三类手法都指向同一漏洞——验证码没有隔离防护,谁拿到短信权限谁就能拿走。Har…
-
对话数据安全保证方法详解(AI 大模型评测平台的隐私设计)
私有对话数据一旦泄露,比丢几个账号严重得多,安全不能外包给云厂商的默认配置。当时我对照过两种思路:一种是把数据全部交给云厂商托管,靠平台的默认安全能力;另一种是脱敏做在前端,后端只…
-
API Key只展示一次原因解析(密钥一次性展示设计)
API Key 只展示一次,根因在存储侧:服务端保存的是密钥的不可逆哈希,而不是明文,所以系统自身也拿不回完整密钥,更不存在”再给你看一次”的接口。这个设计…
-
BYOK 用户自带密钥定义解析(AI 网关实现方案)
BYOK(Bring Your Own Key,用户自带密钥)指用户把自有 AI 服务商的 API 密钥接入网关,网关代理调用、用户在服务商侧直接结算,密钥明文只在网关内存中短暂存…
-
防止接口被恶意刷量方法详解(详解限流之外的签名、人机验证与风控组合手段)
限流只是防刷的最外层,单靠它挡不住换 IP、复用登录态的黑产脚本。有效的防护是五层纵深:边缘层用 CDN 与 WAF 把大流量在回源前掐断;身份层强制鉴权,让每个请求可归因到具体账…
-
加密后的数据支持模糊搜索方法详解(详解盲索引、N-Gram 分词与密文检索选型)
密文字段做不了 LIKE ‘%张%’,可行路径不是让数据库去解密,而是额外建一列”可比对的索引”:前缀场景用盲索引(对明文片段做 HMAC 后建索引),中缀…
-
接口敏感数据加密传输和存储方法详解(详解身份证号、手机号的字段级加密方案)
身份证号、手机号这类敏感个人信息,必须同时做三件事:传输层强制 TLS 1.3 并对字段做二次加密与签名防重放;存储层用 AES-256-GCM 或国密 SM4 做字段级加密,密文…