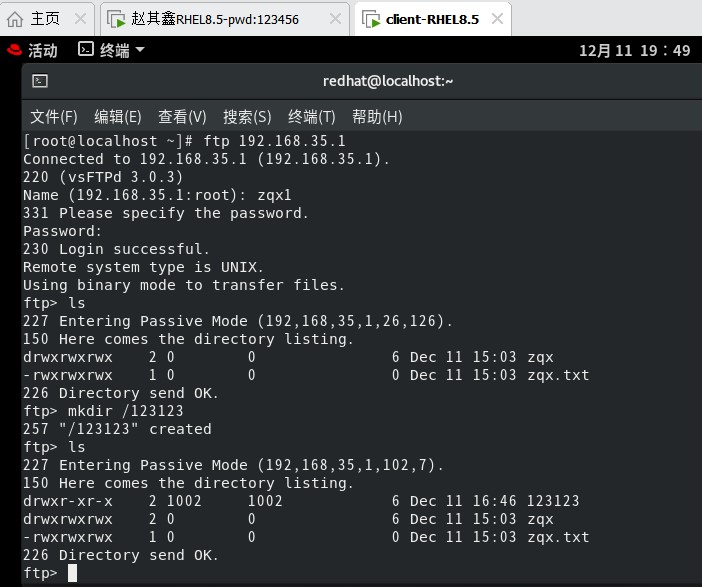
配置前准备:
服务器ip:192.168.35.1
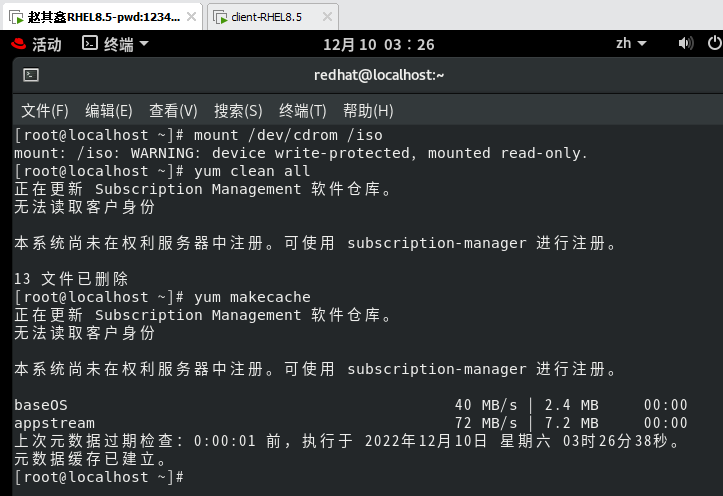
1.初始化软件源(之前已修改过相关配置文件)
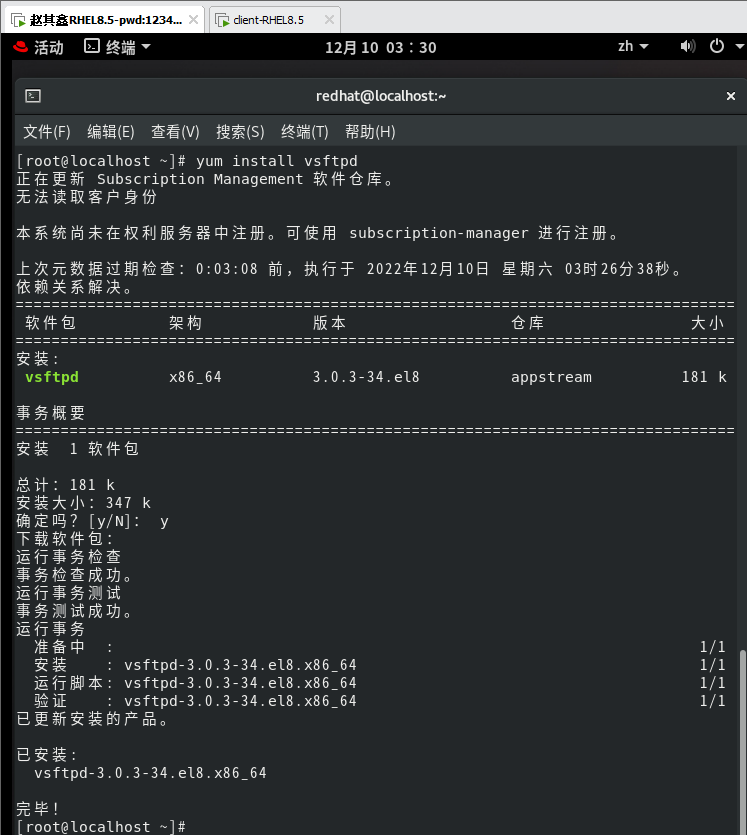
2.安装FTP(vsftpd)服务
命令·:yum install vsftpd -y
配置开始
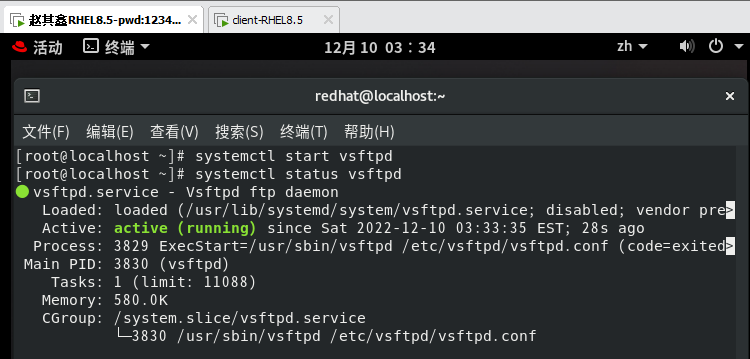
1、开启FTP服务,命令:systemctl start vsftpd
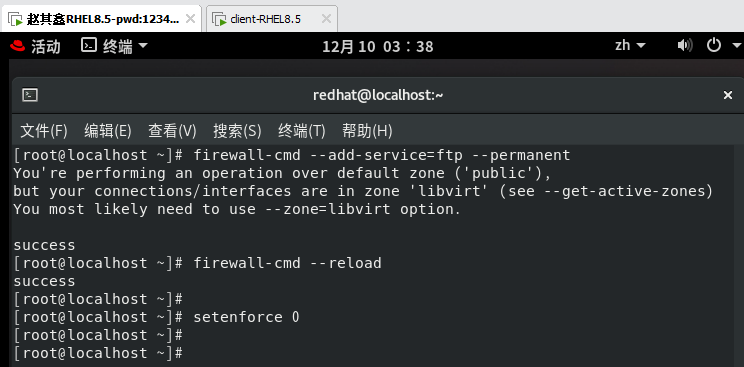
2、放行firewall防火墙,并修改SE防火墙为宽容模式
放行防火墙命令:firewall-cmd –add-service=ftp –permanent
重新加载防火墙命令:firewall-cmd –reload
查看防火墙放行服务的命令:firewall-cmd –list-all
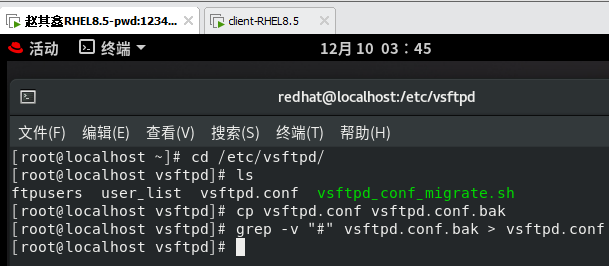
3、到vsftpd目录下备份一个vsftpd.conf的文件,并筛选不带#号的文档
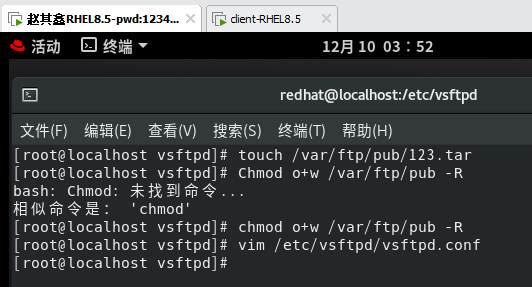
4.1、在ftp目录下创建一个文件测试,并且给权限,修改vsftpd的配置文件
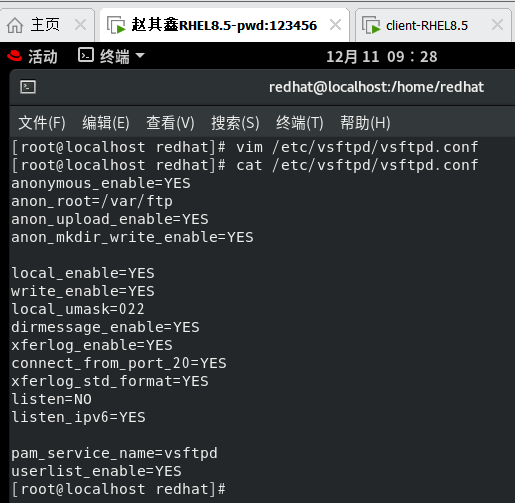
4.2、修改vsftpd配置文件,命令:vim /etc/vsftpd/vsftpd.conf
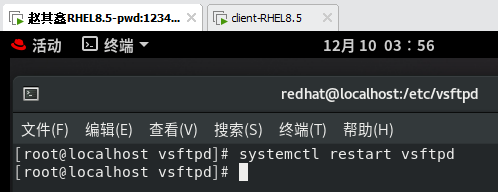
5、重启ftp服务,命令: systemctl restart vsftpd
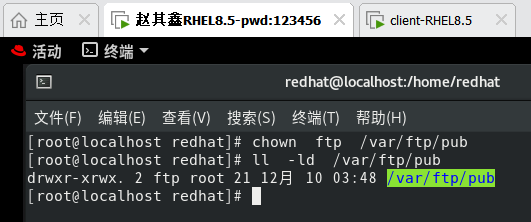
6、设置本地系统权限,将属主设为ftp
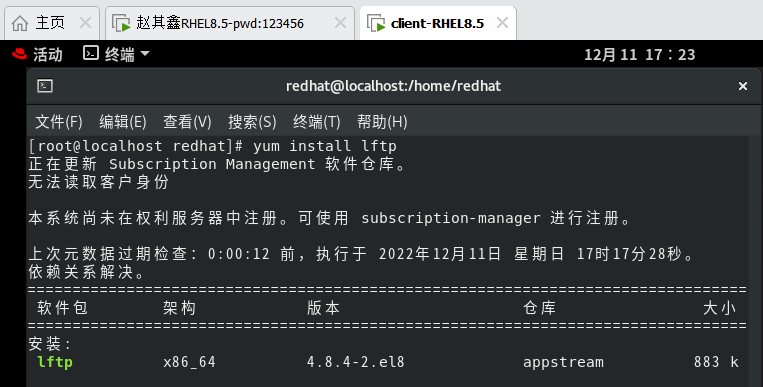
7、在客户端安装lftp软件
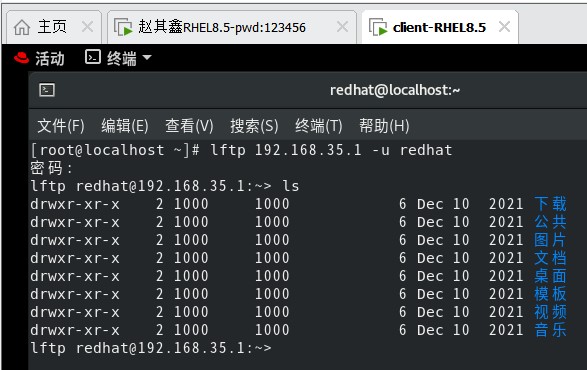
8、在client客户端成功匿名访问ftp服务
9、创建几个虚拟用户,并赋予密码
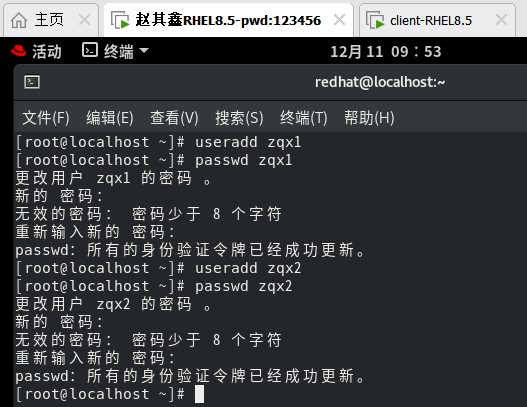
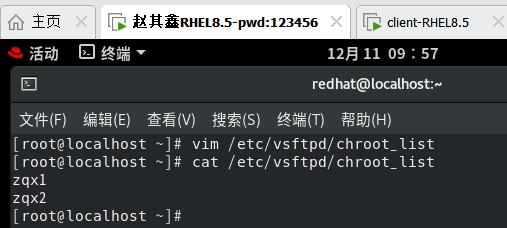
10、编辑一个存放虚拟用户的文件
命令:vim /etc/vsftpd/chroot_list
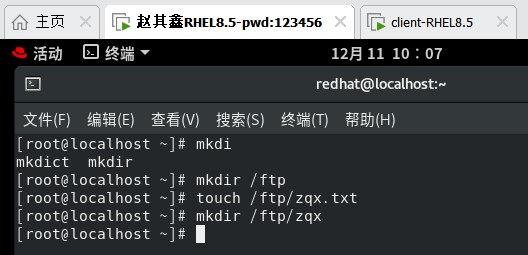
11、创建一个虚拟用户的目录、文件,用于验证虚拟用户
命令:mkdir /ftp
touch /ftp/zqx.txt
mkdir /ftp/zqx
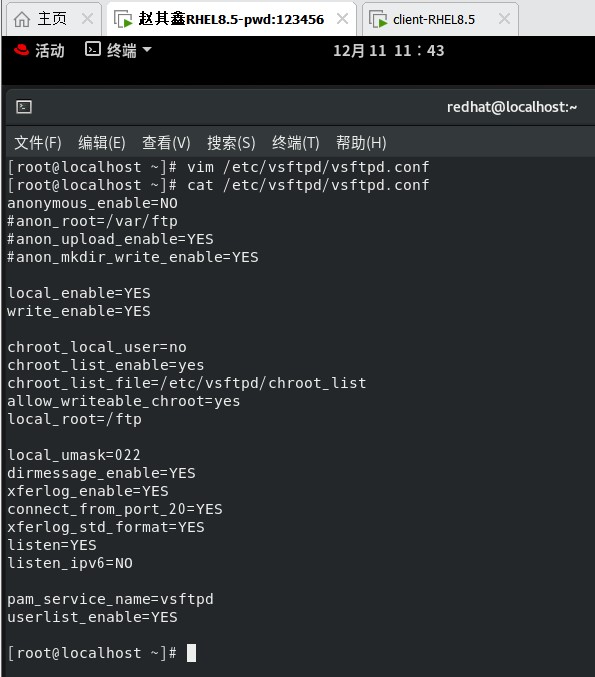
12、编辑vsftpd的主文件
命令:vim /etc/vsftpd/vsftpd.conf
anonymous_enable=NO
#anon_root=/var/ftp
#anon_upload_enable=YES
#anon_mkdir_write_enable=YES

local_enable=YES
write_enable=YES

chroot_local_user=no
chroot_list_enable=yes
chroot_list_file=/etc/vsftpd/chroot_list
allow_writeable_chroot=yes
local_root=/ftp

local_umask=022
dirmessage_enable=YES
xferlog_enable=YES
connect_from_port_20=YES
xferlog_std_format=YES
listen=YES
listen_ipv6=NO

pam_service_name=vsftpd
userlist_enable=YES
13、重启FTP服务
命令:systemctl restart vsftpd
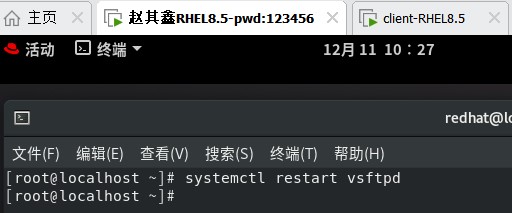
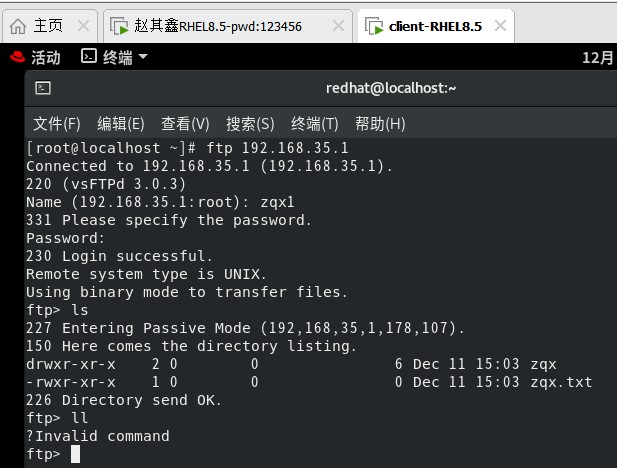
14、验证虚拟用户,能不能访问,可不可以创建目录或者文件,如果创建不了则去给创建的验证虚拟用户的文件夹给权限
//在客户端成功登录虚拟用户,但没有文件权限
15、给测试虚拟用户的文件夹权限
命令:chmod -R o+w /ftp
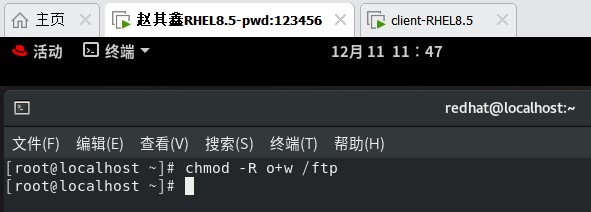
16、测试结果:给了文件权限之后,测试成功可以创建目录、文件等权限