
一、场景痛点(技术革新 + 政策导向双驱动)
(一)政策与行业需求压力
- 智慧园区政策要求:《“十四五” 新型城镇化实施方案》明确 “推进智慧园区建设,实现网络全覆盖与智能化管理”,要求园区网络支持 “多业态融合”(办公 / 商业 / 居住 / 工业),60% 传统园区因网络架构单一,无法满足 “一园多场景” 需求。
(二)技术革新带来的挑战
- 多终端接入管理难:园区终端类型从 “PC 为主” 扩展为 “PC + 手机 + IoT 设备(摄像头 / 门禁 / 智能照明)”,单园区终端数量超 5000 台,传统网络接入认证慢(单次认证≥30 秒)、并发承载能力弱(峰值卡顿率超 20%)。
- 网络孤岛与协同差:80% 传统园区按区域划分独立网络(办公网 / 宿舍网 / 商业区网),数据无法互通(如办公区考勤数据无法同步至宿舍门禁),跨区域业务响应时间超 10 秒,影响园区运营效率。
- 运维效率与成本矛盾:传统园区依赖人工排查故障,故障定位时间平均超 4 小时,且需配置专职运维人员(每 500 亩园区需 3-5 人),年度运维成本超百万;同时,园区带宽资源分配不均(办公区带宽不足,商业区带宽闲置),带宽利用率仅 40%。
- 新技术适配能力弱:Wi-Fi 6、SDN(软件定义网络)等新技术普及,70% 传统园区网络设备(如老旧交换机)不支持 Wi-Fi 6 接入、无法通过软件灵活调整网络配置,需频繁更换硬件,升级成本高。
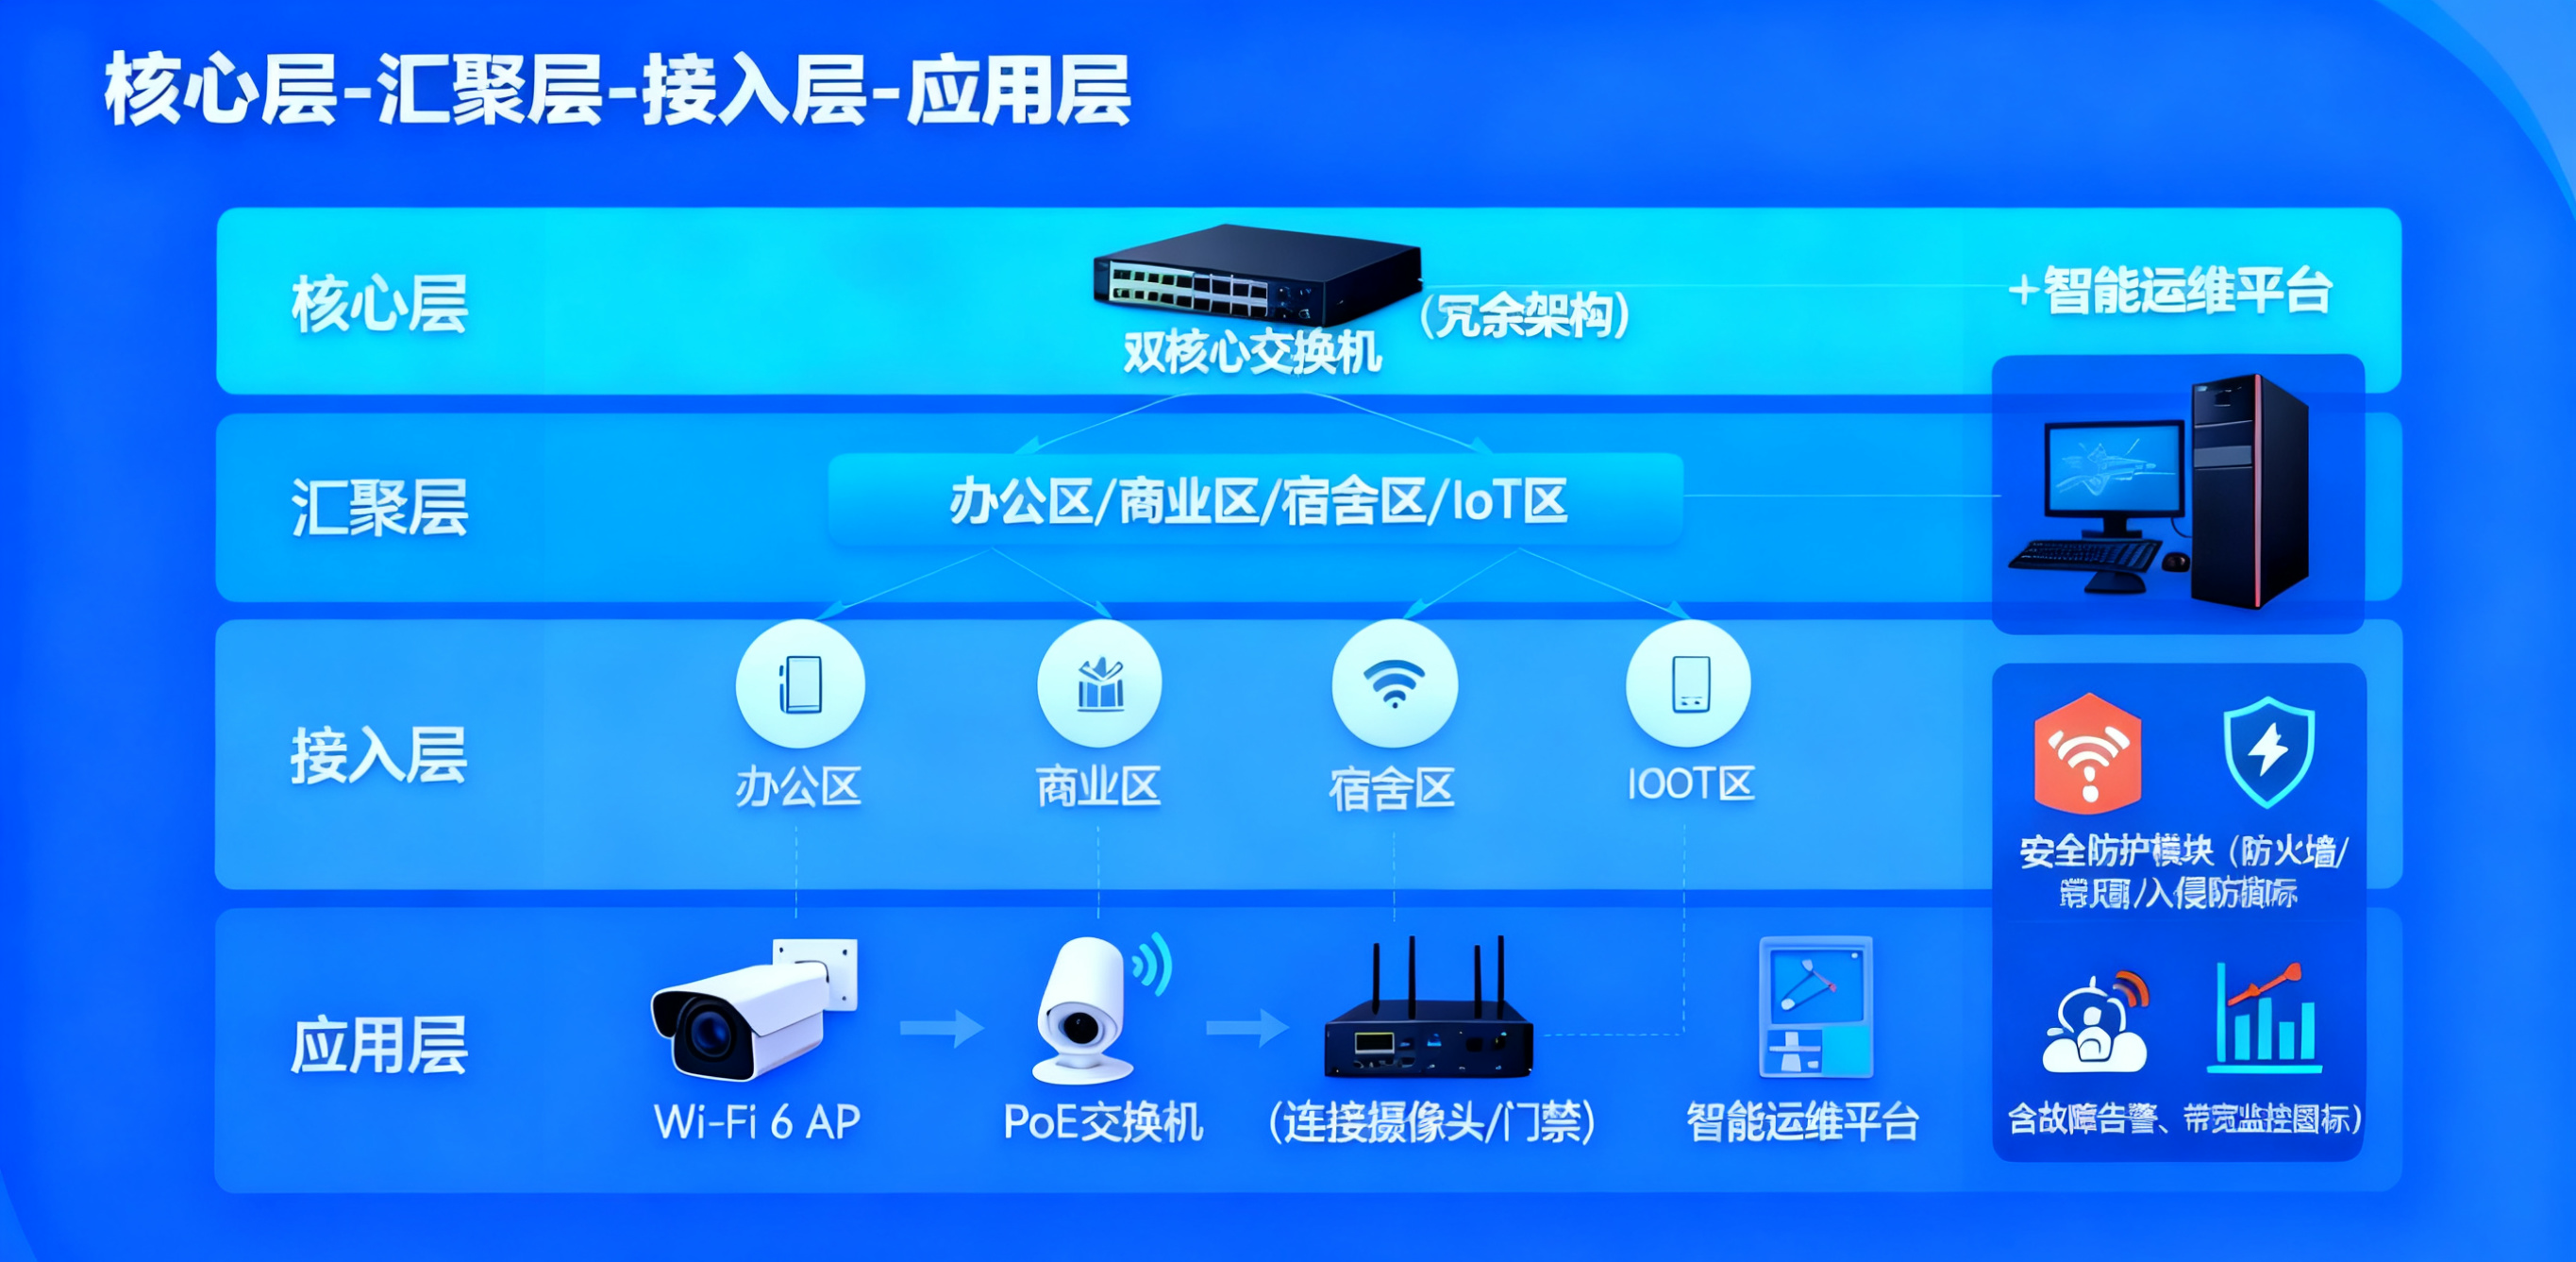
二、功能架构(分层 + 智能 + 安全一体化)
(一)第一层:核心层(网络骨干支撑)
- 高可用冗余架构:
- 部署双核心交换机(支持 100Gbps 端口),采用 VRRP(虚拟路由冗余协议),核心节点故障切换时间≤50ms,确保网络无间断运行。
- 核心层与汇聚层采用双链路互联(链路带宽≥10Gbps),避免单链路故障导致的区域断网。
- 智能流量调度:
- 内置流量分类算法,优先保障核心业务(如办公系统、园区管理平台)带宽,限制非关键业务(如下载、视频播放)带宽占比≤30%,核心业务延迟≤1ms。
(二)第二层:汇聚层(区域协同中枢)
- 区域化汇聚管理:
- 按园区业态划分 4 类汇聚节点(办公区 / 商业区 / 宿舍区 / IoT 区),每节点部署 2 台汇聚交换机(支持 40Gbps 上行),实现区域内终端数据集中转发,跨区域数据转发效率提升 50%。
- 支持动态 VLAN 划分,如为入驻企业分配独立 VLAN,租户间网络隔离度 100%,保障数据安全。
- IoT 专属通道:
- 为 IoT 设备(摄像头 / 门禁 / 传感器)开辟独立汇聚通道,采用 “低功耗协议(LoRaWAN)+ 带宽限制(单设备上行带宽≤1Mbps)”,避免 IoT 设备占用办公 / 商业带宽,IoT 数据传输成功率≥99.9%。
(三)第三层:接入层(终端连接入口)
- 全场景接入覆盖:
- 办公区 / 宿舍区:部署 Wi-Fi 6 AP(支持 160MHz 频宽,单 AP 接入终端数≥128 台),覆盖半径≥30 米,无线接入速率≥1.2Gbps,认证时间≤5 秒(支持 802.1X / 短信验证码双认证)。
- 公共区域(道路 / 广场):部署室外 Wi-Fi 6 AP(防水等级 IP67),实现无缝漫游(漫游切换时间≤50ms),访客网络支持 “扫码认证 + 带宽限制(单设备带宽≤20Mbps)”。
- IoT 设备:采用 PoE + 交换机(单端口供电 30W),为摄像头、门禁等设备同时提供数据传输与供电,减少布线成本 60%。
- 接入安全防护:
- 接入层交换机开启端口安全(单端口最大接入终端数≤5 台),防范非法设备接入;对 IoT 设备进行准入认证(基于设备 MAC 地址),非法 IoT 设备拦截率≥99%。
(四)第四层:智能运维与安全平台(管理核心)
- 智能运维平台:
- 可视化监控:实时展示园区网络拓扑(设备在线率、链路带宽利用率),支持 “点击设备查看状态”,异常状态(如 AP 离线、链路拥塞)自动标红,故障可视率 100%。
- 自动化故障处理:内置故障诊断算法(支持 ping/Traceroute 自动检测),故障定位时间≤5 分钟;支持远程配置下发(如 AP 信道调整、交换机端口关闭),远程运维率≥80%,减少现场运维次数。
- 带宽优化:基于 AI 算法分析各区域带宽需求,动态调整带宽分配(如办公高峰期自动增加办公区带宽),带宽利用率提升至 80% 以上。
- 安全防护体系:
- 园区出口:部署下一代防火墙(NGFW),防护 DDoS 攻击(支持 10Gbps 防护带宽)、SQL 注入等攻击,攻击拦截率≥99.5%;开启 VPN 功能,支持员工远程安全接入(采用 IPsec 协议)。
- 内部隔离:采用微隔离技术,划分 “办公安全域 / IoT 安全域 / 访客安全域”,跨域访问需通过策略授权(如 IoT 域数据仅允许上传至园区管理平台),敏感域访问日志留存≥6 个月,满足等保 2.0 要求。
- 日志审计:采集全网络设备日志(交换机 / AP / 防火墙),日志留存≥6 个月,支持按 “时间 / 设备 / 事件类型” 检索,满足合规审计需求。
三、适用场景(多类型园区精准适配)
(一)企业园区(含办公 / 研发 / 宿舍)
- 核心需求:保障研发系统(如 CAD 设计软件)低延迟、员工宿舍网络稳定、办公与宿舍网络隔离。
- 方案适配:办公区部署高带宽 Wi-Fi 6 AP(支持 1.2Gbps 速率),研发区核心链路升级至 25Gbps;宿舍区采用 “独立 VLAN + 带宽限制(单用户带宽≤50Mbps)”,办公与宿舍网络通过微隔离完全隔离,研发数据传输延迟≤1ms。
(二)产业园区(多企业入驻)
- 核心需求:租户网络独立隔离、租户带宽灵活扩容、园区公共 IoT 设备(如停车场摄像头)稳定运行。
- 方案适配:为每个租户分配独立 VLAN 与带宽(支持按需扩容,最小扩容单位 10Mbps);公共 IoT 设备接入专属汇聚通道,采用 LoRaWAN 协议降低功耗,IoT 设备在线率≥99.8%。
(三)校园园区(含教学 / 宿舍 / 操场)
- 核心需求:高密度终端接入(如上课时段教室超 100 人同时连网)、教学设备(如电子白板)优先带宽、访客网络便捷认证。
- 方案适配:教室部署高密度 Wi-Fi 6 AP(单 AP 支持 128 台终端接入),教学设备接入 “教学专属 VLAN”,带宽优先级最高;访客网络支持 “校园码扫码认证”,认证流程≤10 秒,访客带宽限制≤20Mbps。
(四)智慧社区园区(含住宅 / 商业 / 社区服务中心)
- 核心需求:居民家庭网络稳定(支持 4K 视频流畅播放)、社区 IoT 设备(如智能门禁、垃圾房传感器)联网、商业区访客网络安全。
- 方案适配:住宅楼道部署 Wi-Fi 6 AP(覆盖 2-3 层),家庭宽带接入速率≥100Mbps;社区 IoT 设备采用 PoE 交换机供电,接入 IoT 专属安全域;商业区访客网络支持 “微信连 Wi-Fi”,同时开启数据脱敏(隐藏访客真实 IP)。
四、产品优势(差异化竞争力)
- 全场景覆盖能力:从 “办公 / 商业 / 宿舍” 到 “IoT 设备”,覆盖园区所有终端接入场景,避免 “多方案拼凑”,降低企业部署成本。
- 高可用与高性能:双核心冗余架构 + Wi-Fi 6 技术,网络故障率降低 80%,无线接入速率提升 3 倍,满足园区高密度、高带宽需求。
- 智能化降本提效:自动化故障处理 + AI 带宽优化,运维人员减少 60%,年度运维成本降低 50%;带宽利用率从 40% 提升至 80%,避免带宽资源浪费。
- 安全合规一体化:内置等保 2.0 二级防护能力(防火墙、日志审计、微隔离),无需额外部署安全设备,合规成本降低 40%;同时支持 IoT 设备专属防护,解决园区 IoT 安全痛点。
- 弹性扩展:核心设备支持模块化升级(如核心交换机可扩展 100Gbps 端口),接入层支持 PoE + 功率扩展,满足园区未来 5 年扩容需求(如新增 IoT 设备、入驻企业)。
五、实施步骤(分阶段落地)
六、保障措施
- 技术保障:配备 3 名以上 CCIE(思科认证互联网专家)/HCIE(华为认证互联网专家)工程师,7×24 小时技术支持,故障响应时间≤2 小时;在园区设立备件库(核心交换机、Wi-Fi 6 AP 备件),设备故障 4 小时内更换。
- 人员保障:为园区运维团队提供 3 次专项培训(部署阶段 1 次、测试阶段 1 次、交付后 1 次),包含设备配置、故障排查、平台使用;提供 “1 对 1” 技术顾问服务,解答日常运维疑问。
- 制度保障:协助园区制定《网络管理制度》《IoT 设备接入规范》《访客网络使用规定》等 8 + 制度文件,明确网络使用与运维职责,形成 “技术 + 制度” 双重保障。
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 qiqicto@qq.com 举报,一经查实,本站将立刻删除。

