在现代 Web 开发中,用户体验的流畅度往往取决于数据处理的效率。为了减少网络请求、实现离线访问以及保持用户的登录状态,浏览器本地存储技术应运而生。从最早的 Cookie 到 HTML5 时代的 LocalStorage,再到如今强大的 IndexedDB,浏览器的存储能力经历了巨大的飞跃。
很多开发者在日常工作中,往往习惯于“拿来主义”,遇到存储需求就直接使用 localStorage,却很少思考这是否是最优解。实际上,浏览器提供了多种存储机制,它们在容量、生命周期、通信机制以及适用场景上有着本质的区别。如果选错了存储方式,轻则导致性能下降,重则引发安全隐患。今天,我们就来深度剖析浏览器本地存储的“三剑客”以及背后的“重型武器”,帮你彻底理清它们的区别与应用之道。
传统与现代的博弈:Cookie 的兴衰与坚守
提到浏览器存储,不得不提资历最老的 Cookie。它诞生于 Web 1.0 时代,初衷是为了解决 HTTP 协议“无状态”的问题。你可以把 Cookie 想象成浏览器发给服务器的一张“通行证”或“便签”。
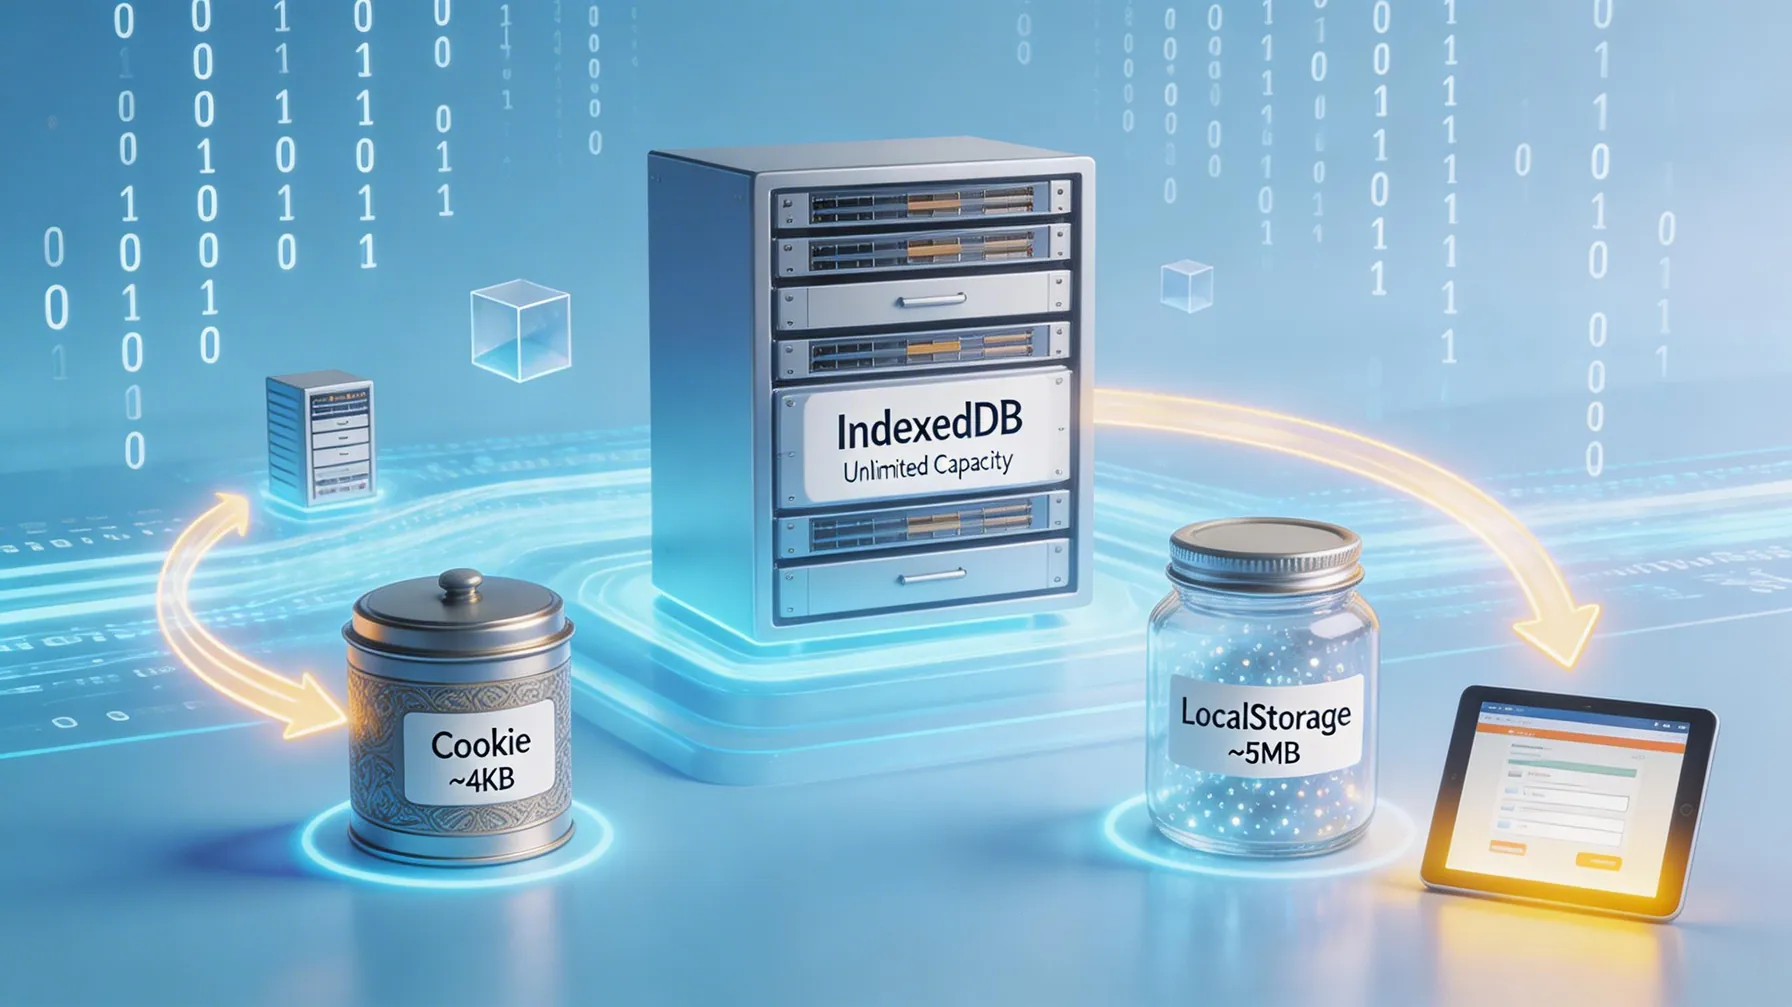
Cookie 最大的特点(也是它最大的痛点)在于它会随着 HTTP 请求自动发送到服务器。这意味着,如果你在 Cookie 里存了大量数据,那么每一次请求都会把这些数据“背”在背上,这无疑会浪费带宽,影响网络性能。因此,Cookie 的存储容量被严格限制在 4KB 左右。
尽管有这些限制,Cookie 依然有着不可替代的地位。由于它可以设置过期时间,且能配合 HttpOnly 属性防止 JavaScript 读取,它成为了身份验证(如 Session ID、JWT Token)和防止 CSRF 攻击的最佳载体。在现代开发中,我们通常遵循一个原则:敏感的身份认证信息交给 Cookie(由后端或网关管理),而前端业务数据则交给其他存储方式。
轻量级存储双雄:LocalStorage 与 SessionStorage
随着 HTML5 的推出,Web Storage API(包括 LocalStorage 和 SessionStorage)登上了历史舞台。它们专为前端数据存储而生,解决了 Cookie 容量小、操作繁琐且自动携带发送的痛点。这两者的 API 几乎完全一致,都简单易用,且拥有约 5MB 的存储空间(具体视浏览器而定),但它们的生命周期和作用域却截然不同。
LocalStorage:永久性的本地记事本
LocalStorage 提供的是持久化存储。除非用户手动清除浏览器缓存,或者代码显式调用 removeItem 或 clear,否则数据将一直存在,即使关闭浏览器、重启电脑,数据依然安在。
这种“永久有效”的特性,使其成为存储用户偏好设置的绝佳场所。例如,网站的暗黑模式开关、语言选择、字体大小配置,或者是电商网站的购物车列表(未登录状态下),都非常适合存放在 LocalStorage 中。这样用户下次访问时,页面能立即还原到他们熟悉的状态,无需重新配置。
SessionStorage:临时的会话白板
相比之下,SessionStorage 更像是一块临时的白板。它的数据仅在当前“会话”期间有效。这里的会话是指当前标签页,一旦用户关闭标签页或浏览器,SessionStorage 中的数据就会立即被清空。
值得注意的是,SessionStorage 是标签页级别的隔离。即使你在同一个域名下打开了两个标签页,它们之间的 SessionStorage 也是互不干扰的。这种特性非常适合用于多步骤表单的临时数据暂存。比如用户在填写一个复杂的注册表单,中间不小心刷新了页面,利用 SessionStorage 可以恢复刚才填写的内容,防止数据丢失;又或者用于存储一次性的弹窗状态,确保用户在同一次浏览中只看到一次广告。
重型武器:IndexedDB 与 Cache Storage
当你的应用需要存储海量数据,或者需要构建复杂的离线应用(PWA)时,上述几种基于键值对(Key-Value)的字符串存储方式就显得捉襟见肘了。这时,我们需要请出浏览器的“数据库”——IndexedDB。
IndexedDB:浏览器里的 NoSQL 数据库
IndexedDB 是一个运行在浏览器中的非关系型数据库。与 LocalStorage 不同,它不仅能存储字符串,还能存储复杂的对象、数组甚至二进制数据(如文件、图片)。它的容量非常大,通常可以达到几百 MB 甚至更多,仅受限于用户的磁盘空间。
更重要的是,IndexedDB 的操作是异步的,不会阻塞主线程,这对于处理大量数据时的页面流畅度至关重要。它支持索引、事务和游标查询,非常适合用于存储离线文档、复杂的业务数据缓存,甚至是浏览器端的游戏存档。不过,由于它的 API 相对繁琐,在实际开发中,我们通常会使用 Dexie.js 或 localForage 等库来进行封装,以简化操作。
Cache Storage:Service Worker 的得力助手
最后不得不提的是 Cache Storage,它是专门为 Service Worker 设计的缓存机制,主要用于存储网络请求的响应(即文件缓存)。它是构建 PWA(渐进式 Web 应用)的核心技术之一,通过拦截网络请求,实现资源的离线访问和极速加载。虽然它主要用于缓存静态资源(如 JS、CSS、图片),但在特定的离线优先策略下,它也是本地存储体系中不可或缺的一环。
核心差异对比与选型指南
为了让你更直观地理解这几种存储方式的区别,我整理了下面这张核心对比表。在技术选型时,这张表可以作为你的快速参考指南。
| 存储类型 | 存储容量 | 生命周期 | 与服务端通信 | 数据类型 | 典型应用场景 |
|---|---|---|---|---|---|
| Cookie | ~4KB | 可设置过期时间,默认会话级 | 自动携带 (请求头) | 仅字符串 | 身份认证 (Token/Session ID)、用户追踪 |
| LocalStorage | ~5MB | 永久有效 (除非手动清除) | 不参与 | 仅字符串 | 用户偏好 (主题/语言)、长期缓存、购物车 |
| SessionStorage | ~5MB | 会话级 (关闭标签页即失效) | 不参与 | 仅字符串 | 表单草稿、临时筛选条件、一次性弹窗控制 |
| IndexedDB | 数百 MB+ | 永久有效 (除非手动清除) | 不参与 | 任意类型 (对象/二进制) | 离线应用数据、大量结构化数据、文件缓存 |
| Cache Storage | 取决于磁盘 | 永久有效 (需手动管理) | 不参与 | 请求/响应对象 | 静态资源缓存 (JS/CSS/图片)、PWA 离线支持 |
实战中的最佳实践与安全警示
在实际编码中,我们还需要注意一些细节。由于 LocalStorage 和 SessionStorage 只能存储字符串,当我们存入对象或数组时,必须使用 JSON.stringify() 进行序列化,读取时再用 JSON.parse() 还原。这是一个非常基础但容易遗忘的操作。
此外,安全性永远是存储绕不开的话题。Local/Session Storage 和 Cookie 一样,都容易受到 XSS(跨站脚本攻击)的威胁。如果恶意脚本注入到了你的页面,它完全可以读取 LocalStorage 中的所有数据。因此,绝对不要在 LocalStorage 中存储敏感信息,如用户的密码、信用卡号或高权限的 Access Token。对于敏感数据,最安全的做法依然是使用设置了 HttpOnly 和 Secure 属性的 Cookie,让 JavaScript 无法触及它们。
总结
浏览器的本地存储方式各有千秋。Cookie 负责安全认证,LocalStorage 负责持久配置,SessionStorage 负责临时状态,IndexedDB 负责海量数据。只有根据具体的业务需求,灵活组合使用这些技术,才能构建出既高效又安全的 Web 应用。