
高防服务器租贵的那部分钱,买的不是 CPU 和内存,是清洗带宽与防御资源。一台高防机的硬件配置和普通物理机差别不大,价格差出一大截,全在”攻击流量进来之后由谁先接住”这件事上。有个游戏业务在开服首周被 SYN Flood 打瘫过一次,事后复盘发现买的 100G 防护其实是共享池,邻居被攻击时自己也跟着抖。下面把选型拆成”分清对象、读防护参数、看线路、算计费”四步,每一步都给对比表。
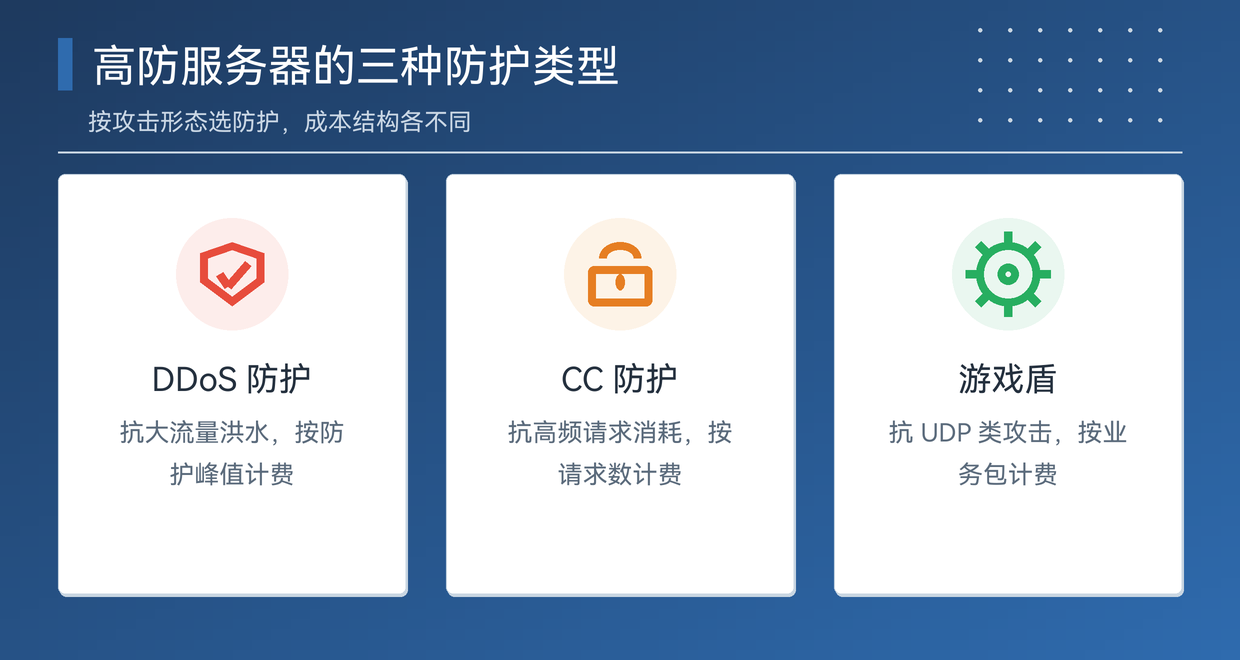
先分清:高防服务器、高防 IP、WAF 各管哪一段
三者经常被混着说,实际分工完全不同:高防服务器是”服务器 + 防护打包”,高防 IP 是”只买防护能力、流量转发到你的源站”,WAF 管的是应用层请求内容。
| 形态 | 防护层次 | 部署方式 | 适合场景 | 局限 |
|---|---|---|---|---|
| 高防服务器 | 网络/传输层 | 整机租用,防护随机器 | 新业务、整机托管 | 换机房成本高 |
| 高防 IP | 网络/传输层 | 接入后转发回源 | 已有服务器加防护 | 需改解析/转发 |
| WAF | 应用层(HTTP/HTTPS) | 反向代理或 DNS 接入 | 拦注入、CC、爬虫 | 挡不住大流量洪水 |
分工清楚了才不会买错。流量型攻击(SYN Flood、UDP Flood)靠高防扛,模拟正常访问的应用层攻击(CC、接口刷取)要靠 WAF 与行为识别,两者配合才是完整方案。只买高防不配 WAF,遇到慢速 CC 照样会拖垮后端。
防护能力怎么读:别只盯着”多少 G”
防御峰值只是标称上限,真正决定效果的是清洗带宽、包转发能力与防护是否独享这三件事。
先理清三个容易混淆的参数。防御峰值指能承受的攻击流量上限,常见档位从几十 G 到数百 G 不等;清洗带宽是清洗中心实际能处理的流量规模,标称防御值高而清洗带宽小,等于纸面数据;PPS(每秒包数)决定应对小包攻击的能力,很多主打大流量的防护在高频小包场景下会先崩。选型时建议按历史攻击峰值再留三到五成余量,游戏、直播这类高对抗行业通常从 100G 起步。
其次是防护资源的分配方式,这一项直接决定价格与稳定性:
| 防护模式 | 资源归属 | 成本量级 | 邻居影响 | 适合场景 |
|---|---|---|---|---|
| 共享防护 | 多用户共用清洗池 | 低,月付几百到千元 | 有,同池用户互相挤占 | 攻击频率低的小站 |
| 独享防护 | 资源独占不分摊 | 高,月付数千到万元 | 无 | 游戏、金融等高连续业务 |
| 弹性防护 | 保底 + 超量按峰值扩容 | 中,非攻击时付保底 | 视基础资源而定 | 频率不固定、峰值波动大 |
三种模式没有绝对优劣,判断依据是业务被打的历史数据。攻击常年平稳且峰值可预估,独享更省心;一年只被打两三次、但每次峰值很高,弹性防护的性价比明显更好。
线路与机房:延迟和清洗节点位置一起看
线路决定正常时期的访问质量,清洗节点位置决定攻击时期的残余延迟,两者都要问清楚。
| 线路类型 | 访问表现 | 成本 | 备案要求 | 适用 |
|---|---|---|---|---|
| 单线(电信/联通/移动) | 本网快、跨网慢 | 低 | 境内需备案 | 用户集中单一运营商 |
| BGP 多线 | 自动选路,表现均衡 | 中 | 境内需备案 | 全国用户通用业务 |
| CN2 GIA 等优质回国线路 | 跨境延迟低、丢包少 | 高 | 视节点位置 | 延迟敏感业务 |
| 中国香港节点 | 境内延迟较低 | 高 | 无需备案 | 出海与未备案站点 |
| 美国等海外节点 | 带宽大、便宜,延迟高 | 中 | 无需备案 | 用户主要在北美 |
清洗节点越靠近业务用户,攻击时绕行越少。同标称防护下,节点分布合理的方案在挨打期间的体感差异很明显。另外,境内机房接入高防需要完成备案,中国香港与海外节点则没有这一要求,这是很多出海业务选后者的现实原因。
计费方式:保底 + 弹性,还是包年包月
高防的计费基本绕不开三种组合,理解它们的触发条件比比较单价更重要。
- 包年包月固定防护——防护峰值写死在合同里,超了可能被封 IP 或临时限流,预算可控但弹性差;
- 保底 + 弹性后付费——先买一个保底峰值,攻击超过保底时自动扩容,按当天达到的峰值区间计费,账单次日生成;
- 共享池分摊——多个 IP 共享一个防护池,攻击峰值叠加计算,成本最低但资源会被挤占。
弹性模式的计费逻辑要特别确认两点:是否按”当天出现过的最高攻击峰值”所在区间计费,以及是否设置了弹性上限。没有上限的弹性防护在遭遇超大流量时,账单可能远超预期。签约前把这两条写进合同,比事后扯皮有效得多。
七步走完选型流程
把上面的维度串成可执行的顺序,照着走不容易漏项:
- 统计历史攻击数据——峰值多少、什么类型、持续多久、发生在哪个时段;
- 按峰值留三到五成余量,确定基础防护档位;
- 确认清洗带宽与 PPS 指标,要求写进 SLA 而不是口头承诺;
- 明确防护模式——独享、共享还是弹性,对应的成本差异很大;
- 按用户地域选机房与线路,并确认清洗节点位置;
- 问清应急响应——是否 7×24 值守、攻击时能否快速更换 IP、有无多 IP 负载能力;
- 索要测试 IP,先跑一周再决定月付还是年付。
第 7 步最不该省。签署长期合同前,至少要在晚高峰时段对测试 IP 做一次连续观测,并把结果留档作为验收依据。
用测试 IP 做上线前验证
拿到测试 IP 后,下面这组命令用来观测连通性、丢包与路由质量,建议分时段多跑几次取平均:
# 1. 连续观测延迟与丢包(100 个包,观察抖动范围)
ping -c 100 测试IP | tail -3

# 2. 看路由跳数与是否存在跨网绕行
mtr -r -c 50 测试IP

# 3. 验证业务端口连通性,确认回源路径正常
curl -s -o /dev/null -w "connect=%{time_connect} ttfb=%{time_starttransfer}\n" http://测试IP:端口/
重点看两个指标:丢包率在晚高峰是否明显抬升,以及路由里有没有出现跨洲或跨运营商的意外跳转。前者说明带宽或清洗资源不足,后者说明调度策略不优,两种情况都会在实际挨打时被放大。
到这里,对象区分、防护参数、线路、计费与验证流程就完整了。选高防服务器本质上是在做一道成本与风险的换算题:先弄清自己会被打成什么样,再决定为哪一层防护付费。
常见问题(FAQ)
Q1:高防服务器一年多少钱?
没有统一定价,跨度从月付几百元到上万元,主要取决于防护峰值、是否独享、带宽大小与机房位置。
Q2:防御值选多大的才够用?
按历史攻击峰值再留三到五成余量即可。防御值直接对应成本,选得过高等于为用不上的资源付费。
Q3:被打到 IP 被封怎么办?
优先选支持攻击时快速更换 IP 或多高防 IP 做负载的方案,同时保留备用机房与可切换的解析记录。
