
把接口对外开放,难点不在写接口,而在网关、鉴权、限流、文档这四件配套。缺了网关,后端服务直接暴露在公网;缺了鉴权与限流,一次滥用就能拖垮整条链路;缺了文档,外部开发者接不进来,开放就成了一句口号。很多团队的第一版开放方案是”把内部接口加个密钥直接暴露”,结果在第三方异常重试面前不堪一击。下文按场景与能力组成给出建设方案。
哪些场景值得开放 API
开放 API 的前提是有人愿意调,先想清楚给谁用、换回什么。常见的四类场景:
- 生态合作:把订单、物流、会员能力开放给经销商与软件服务商,共建解决方案;
- 数据同步:企业内部多套系统之间用 API 替代文件导出导入,减少人工搬运;
- 产品嵌入:把能力封装成接口嵌入客户自己的系统,如支付、短信、地图类能力;
- 多端支撑:App、小程序、桌面端共用同一批后端接口,保持数据一致。
前两类面向合作伙伴与内部系统,后两类直接决定产品质量。场景不同,开放策略也不同:面向伙伴的要强调安全与配额,面向自家多端的要强调一致性与性能,两者的隔离策略应该从一开始就分开设计。判断优先级时可以反过来问:哪条链路今天还在靠人工导表、靠群聊传文件?把它排第一,开放的收益立刻可见。
开放能力四件套怎么搭
一套能对外的 API 体系,由网关统一收口,四类能力各司其职:
| 能力 | 职责 | 实现要点 |
|---|---|---|
| API 网关 | 统一入口、路由转发、协议适配 | 路径与 Header 路由、灰度分流 |
| 鉴权授权 | 确认调用方身份与权限范围 | API Key、OAuth2.0、JWT、细粒度 scope |
| 限流配额 | 防滥用、保护后端 | 令牌桶或滑动窗口,按应用分级配额 |
| 文档与门户 | 让开发者自助接入 | OpenAPI 规范、在线调试、SDK 与沙箱 |
网关是这套体系的收口点,鉴权、限流、日志都挂在它的处理链上,后端服务不需要重复实现这些横切逻辑。鉴权选型有一条经验线:服务器对服务器的调用用 API Key 或 OAuth2.0 客户端凭证,代表用户操作的第三方应用走授权码模式;细粒度权限用 scope 表达,比如只读订单与读写订单分成两个 scope,出问题时可以只回收写入权限而不影响对方读取。限流则建议从第一版就分档:体验型调用给低配额,付费与合作伙伴给独立配额池,避免一家滥用拖累所有调用方。
接入五步走
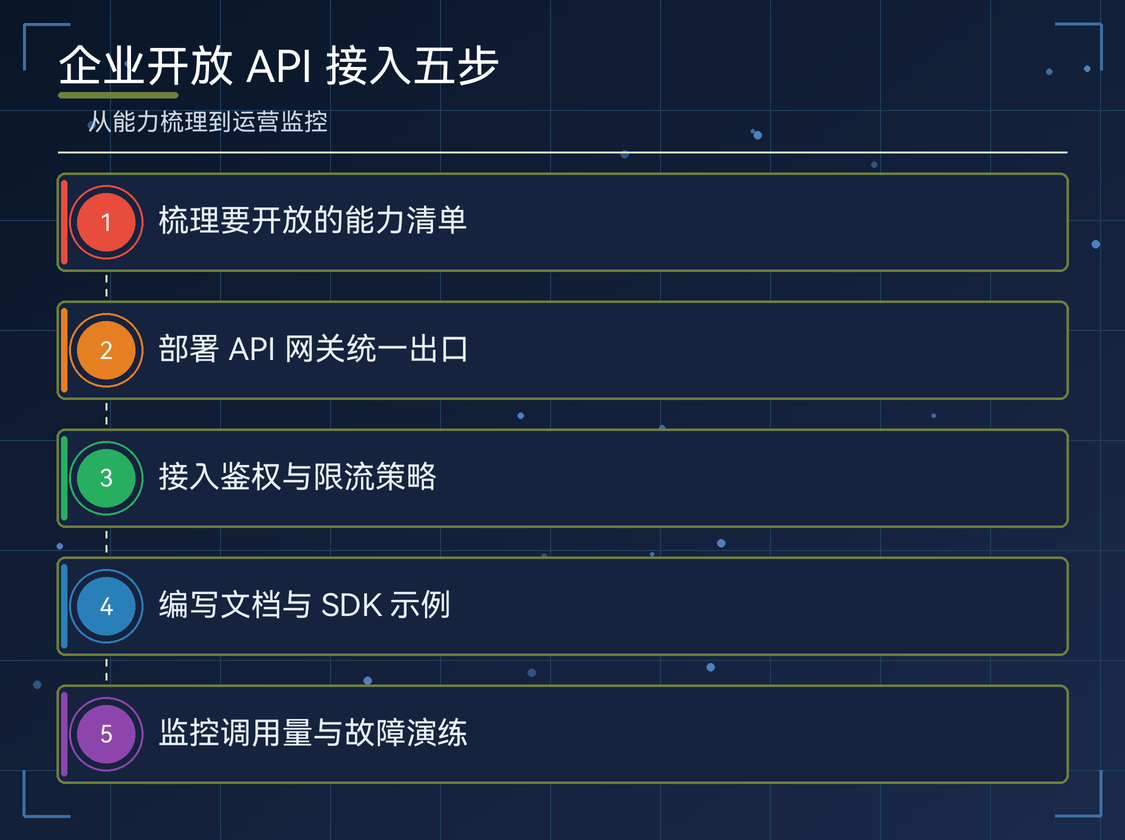
标准接入路径是五步,从接口梳理到生产发布:
- 梳理要开放的接口清单,按资源划分并统一命名与错误码风格;
- 用 OpenAPI 规范定义接口契约,作为文档与网关配置的共同来源;
- 网关配置路由与插件链,鉴权、限流、日志按顺序执行;
- 建开发者门户,支持自助申请凭证、查看用量、在线调试;
- 发布沙箱环境供联调,验证通过再切生产并公布版本与废弃策略。
调用侧拿到凭证后,一次典型请求长这样:
curl -X GET "https://api.example.com/v1/orders?status=paid" \
  -H "Authorization: Bearer <access_token>"
响应里建议带上限流余量信息,调用方据此安排重试与退避,比超载之后才返回错误友好得多。沙箱与生产用不同前缀区分,凭证互相独立,避免联调流量误入生产库。团队内部还应该在第一步就把错误码规范定下来:同样的错误在不同接口里返回同一套代码与文案,接入方才不需要为每个接口单独猜错误含义。
版本与安全边界
对外接口一旦有人依赖,改动就要走版本管理:非破坏性变更(新增可选字段、新增接口)可以在原版本内做;字段删除、类型变更这类破坏性改动发布新版本,旧版本给出明确的废弃窗口期,并通过门户公告与响应头提醒调用方迁移。安全边界上,全链路强制 HTTPS,敏感字段脱敏返回,按应用而非按 IP 限流,日志保留足够长的周期用于审计与追责。接口开放既是能力放大器,也是风险放大器,边界要先于功能建设,这套体系搭稳之后,每新增一个开放接口的边际成本就会显著下降。
常见问题(FAQ)
Q1:API Key 和 OAuth2.0 怎么选?
服务器间调用用 API Key 或客户端凭证,代表用户访问第三方数据选 OAuth2.0。
Q2:限流阈值设多少合适?
按下游承载能力倒推,先设保守值,观察压测与线上数据再逐步放宽。
Q3:接口文档为什么要用 OpenAPI 规范?
一份规范同时生成文档、SDK 与网关配置,避免三处口径不一致。
