
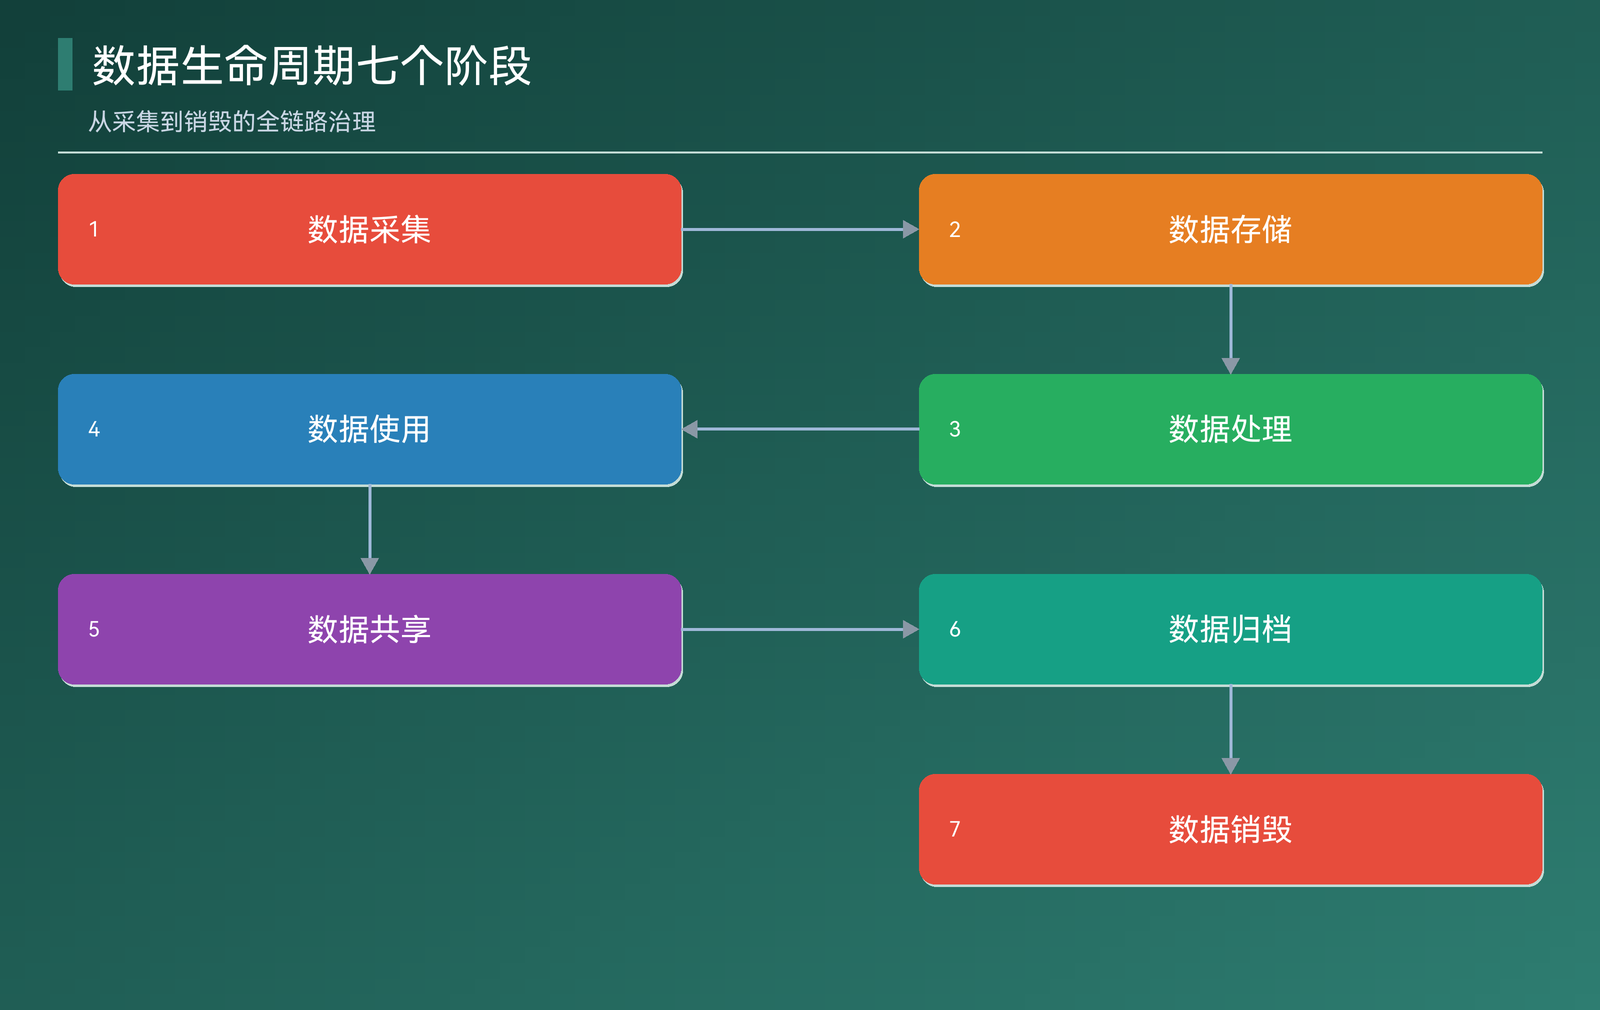
任何一条数据从进入系统到彻底删除,中间要走完一条看不见的流水线,这条流水线就叫数据生命周期。它把数据从产生、使用到退役的全过程切成若干个阶段,每个阶段各有明确的任务和安全要求——哪个阶段没人管,风险和成本就堆在哪个阶段。做数据治理项目时最常见的困境是:采集环节什么都想要,存储环节什么都不删,等到审计或出事时才发现,大量”死数据”既占着成本,又是合规隐患。下面按七个阶段把这条流水线拆开讲清楚。
数据生命周期到底是什么
数据生命周期(Data Lifecycle)指的是数据单元从被生成或采集开始,经过存储、处理、使用、共享,直到归档或销毁为止所经历的一连串阶段,以及覆盖这些阶段的管理活动。
打个比方:数据像一件商品,从原材料入库、加工、上架销售、调仓,到下架回收,每个环节都要有人签收、有人负责。数据生命周期管理(DLM)就是这套”签收制度”——它不只是一张流程图,而是配套的策略、流程和技术手段,保证数据在保密性、完整性和可用性三件事上始终达标。
不同组织的划分口径略有差异,两种主流口径的对照如下:
| 口径 | 阶段划分 | 出发点 |
|---|---|---|
| DCMM 国家标准 | 数据需求、数据设计和开发、数据运维、数据退役 | 面向管理能力评估 |
| 国际常见口径 | 创建/采集、处理与存储、使用与共享、归档、销毁 | 面向数据流转过程 |
口径虽不同,主线是一致的:数据因业务需要而创建,因失去价值或到期而销毁。国内企业做认证或对标评估时按 DCMM 口径组织材料,日常搭建内部管理流程时按流转阶段划分更顺手,两套口径可以并存使用。
七个阶段怎么划分、各管什么
把常见口径合并同类项,可以得到一条从采集到销毁的完整链路。下面这张表从核心任务、管理要点、常见风险三个维度对比七个阶段:
| 阶段 | 核心任务 | 管理要点 | 常见风险 |
|---|---|---|---|
| 采集 | 明确采什么、怎么采 | 合法合规、采集最小化 | 超范围收集个人信息 |
| 存储 | 选介质、做备份 | 分级存储、备份可恢复 | 介质损坏、单点故障 |
| 处理 | 清洗、转换、脱敏 | 操作有审批、有记录 | 敏感数据明文流转 |
| 使用 | 支撑分析与决策 | 最小权限授权 | 越权访问、超范围使用 |
| 共享 | 对内对外数据交换 | 签协议、全程留痕 | 数据外泄无法追溯 |
| 归档 | 低成本长期保存 | 建检索目录、定期恢复检查 | 想用时找不回 |
| 销毁 | 彻底删除 | 审批监督、销毁留证 | 删不干净、副本残留 |
表格里的顺序不是单向的:使用和共享阶段产生的新数据会重新进入采集环节,归档数据在审计或复盘时也可能被重新激活,整条链路更像一个循环。
每个阶段的落地动作
阶段划分清楚了,落到日常管理上,每一步都有可以执行的固定动作:
- 采集前先写清数据需求:为什么采、采哪些字段、存多久,个人信息的采集必须有告知与同意;
- 存储时按数据级别选介质,高频访问的放高性能存储,核心数据做异地备份,并定期验证可恢复;
- 处理环节建立清洗、转换、脱敏的操作规范,敏感数据的加工在受控环境中进行;
- 使用环节按最小权限授权,用完及时回收,访问行为全程记日志;
- 共享前签数据安全协议,明确使用范围和期限,走共享平台而不是发文件;
- 归档时迁移到低成本介质,同时保留检索目录,定期抽查能否恢复;
- 销毁按审批流程执行,涉密和敏感数据采用物理销毁,操作记录完整留存。
这七步里,采集和销毁是最容易被轻视的两端。采集端不做需求收敛,数据量只会越滚越大;销毁端没有销毁标准和留证,一旦被问到”那份旧数据去哪了”,往往答不上来。归档与清理在数据库层面通常落地为定期执行的过期迁移任务,下面是一个典型的按保留期限归档并清理的 SQL 示例:
-- 超过 24 个月的订单数据先迁移到归档表,再从生产表清理
INSERT INTO order_archive
SELECT * FROM orders
WHERE created_at < DATE_SUB(NOW(), INTERVAL 24 MONTH);

DELETE FROM orders
WHERE created_at < DATE_SUB(NOW(), INTERVAL 24 MONTH);
先迁移后删除的顺序保证数据不丢,实际执行时还应包裹在事务里,并在任务前后记录迁移行数,作为销毁留证的一部分。
做生命周期管理绕不开的三件事
先把合规的时间线摆出来,理解为什么要按阶段管理。近年来围绕数据管理的标准与法规逐步落地,直接塑造了各阶段的控制要求:
| 时间 | 标准或法规 | 对生命周期的影响 |
|---|---|---|
| 2018 年 | DCMM 国家标准发布 | 数据生命周期成为独立能力域,评估有据可依 |
| 2021 年 | 《数据安全法》《个人信息保护法》相继施行 | 采集合法性、留存期限与销毁义务成为硬约束 |
标准给了方法框架,法规则决定了底线:采不采、留多久、怎么删,都不再是纯业务问题。
第一件是数据最小化。在采集之前先确认”这条数据真的需要吗”,只采必要的部分——这也是个人信息保护相关法规的明确要求,采得越少,后面每个阶段的保护成本越低。
第二件是分级分类。不同级别的数据走不同的生命周期策略:核心数据的存储、备份、销毁标准都高于一般数据。没有分级,所有数据一套待遇,要么保护不足,要么成本失控。
第三件是留痕与审计。从采集授权到销毁审批,每个关键动作都要有记录可查。数据生命周期管理的价值,一半在让数据好用,另一半在让每一份数据的来龙去脉说得清楚。
常见问题(FAQ)
Q1:数据生命周期管理怎么落地?
先分级分类,再补齐采集授权、备份恢复与销毁审批三个控制点。
Q2:归档和销毁为什么必须分开?
归档保留检索能力以备审计复盘,销毁不可恢复,混在一起会带来合规与找回风险。
Q3:企业数据一般保留多久?
按行业法规与业务需要定保留期限,到期先归档再按审批流程销毁。


