HTTPS 的默认端口是 443,由 RFC 2818 明确规定——浏览器看到 https:// 开头就默认连 443,地址栏不用写端口号。但默认归默认,生产环境把它改成别的端口完全合法,只是会牵出一串配置连锁反应:防火墙、证书、跳转规则、URL 拼写,任何一环没跟上就表现为”打不开”。
80 与 443:一对分工明确的端口
HTTP 80、HTTPS 443 是网页服务的双默认端口,理解它们的关系要从”为什么是这两个数”说起。早期 Web 服务跑在 80,HTTP over TLS(HTTPS)定标准时分配了 443。约定成俗的好处是省事:URL 里不写端口时浏览器自动补全——http 补 80,https 补 443。
| 场景 | 地址写法 | 实际连接端口 |
|---|---|---|
| 标准 HTTP | http://example.com | 80 |
| 标准 HTTPS | https://example.com | 443 |
| 自定义 HTTPS | https://example.com:8443 | 8443 |
第三个场景暴露了默认端口之外的现实:一旦改端口,用户地址栏就必须带上冒号加端口号。对内网管理后台无所谓,对公众网站体验损伤明显——这也是绝大多数网站老老实实用 443 的原因,不是技术强制,是用户体验约束。
什么情况下会改端口
改端口的合理场景其实不多,常见的有三类。一是端口复用受限:一台服务器上已经有一个服务占了 443(比如反向代理或另一个站点),新服务只能让位。二是安全策略:把管理后台挪到非标端口,配合 IP 白名单降低扫描器骚扰。三是容器与内网穿透环境:宿主机端口被占用或映射策略需要,服务被迫用 8443、9443 之类的高位端口。
反过来,把 443 改掉图”安全”对公开业务基本无效——端口扫描几秒钟就能发现新端口,安全要靠认证和授权,不靠藏端口。这条认知能拦住不少伪需求。
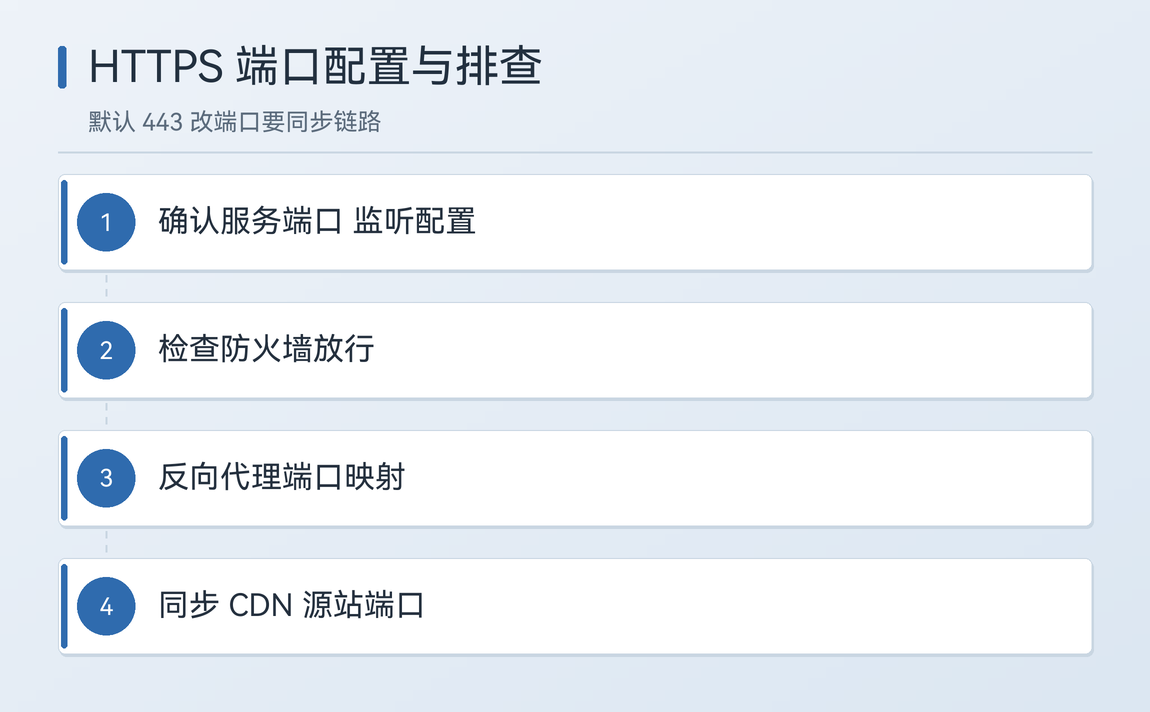
改端口的配置连锁清单
决定改端口后,按这份顺序逐项过,漏一项就是”连接超时”:
- Web 服务配置监听端口:Nginx 的 listen、Apache 的 Listen、应用自身的 server.port;
- 防火墙放行新端口:云安全组与系统防火墙两层都要放;
- 证书重新绑定:证书本身与端口无关,但服务配置里的证书引用要跟着新监听走;
- 内部跳转与回调地址:代码里写死 https://域名 的地方,改端口后要带上端口号;
- 监控与探活规则:拨测目标端口同步更新,否则告警误报。
Nginx 把 HTTPS 监听从 443 挪到 8443,配置只改一处:
server {
    listen 8443 ssl;
    server_name example.com;
    ssl_certificate     /etc/ssl/example.com.pem;
    ssl_certificate_key /etc/ssl/example.com.key;
    location / {
        proxy_pass http://backend;
    }
}
改完 reload,用下面的命令验证端口真的在监听、证书真的能握上手:
ss -tlnp | grep 8443                      # 确认进程在监听
openssl s_client -connect example.com:8443 -brief   # 验证 TLS 握手与证书
排查”打不开”的固定套路
HTTPS 站点打不开,按”端口→证书→链路”三层排查,八成问题两分钟定位。先确认服务进程在监听预期端口(ss 或 netstat),再从外部 telnet 或 curl 测端口可达性——内部监听正常、外部连不上,基本就是防火墙或安全组没放行。端口通但浏览器报证书错误,看证书域名是否匹配、是否过期。curl 的 -v 参数能看到完整握手过程,比浏览器报错信息详细得多。
分享一个真实的排查场景:某业务从 443 迁到 8443 后,办公室能访问、客户反馈超时。最后定位是客户侧企业出口防火墙只放行了 80/443——服务端配置全对,问题出在访问方的网络策略上。这个案例的教训是:非标端口除了自己要放行,还要假设访问方可能不放行,公众业务对端口变更要格外谨慎。
443 背后的端口分配逻辑
顺带解释一个常见疑问:端口号总共 65535 个,为什么网页服务偏偏”住”在 80 和 443?0-1023 这段叫知名端口,由 IANA 统一登记分配,给最通用的协议预留——网页 80/443、邮件 25、DNS 53 都在这段。预留的意义在于默认一致:全世界的浏览器都认同”https 不写端口就是 443″,跨平台访问才不需要约定。
排查端口类问题时,了解这套分配还能反推信息:某台机器 443 通、80 不通,基本可以判断只部署了 HTTPS 服务;反之则可能是证书没配。端口状态本身就是一份服务清单。
常见问题(FAQ)
Q1:https 地址后面不带端口连的是多少?
浏览器默认补 443;显式写成 域名:8443 这类形式时才连接自定义端口。
Q2:改了端口后证书要怎么处理?
不用重新申请,证书与域名绑定;把新监听配置里的证书引用指向原文件即可。
Q3:为什么换了端口后浏览器提示连接被拒绝?
多半是防火墙或云安全组没放行新端口,服务端监听正常但外部流量进不来。