API 开放平台是把企业内部能力变成第三方可以调用的标准化接口,核心工作不是”写出接口”,而是”治理接口”——谁能调、调多少、怎么计费、出问题怎么追溯。很多团队的接口功能早就有了,卡在开放这一步的,缺的是治理体系而不是代码。
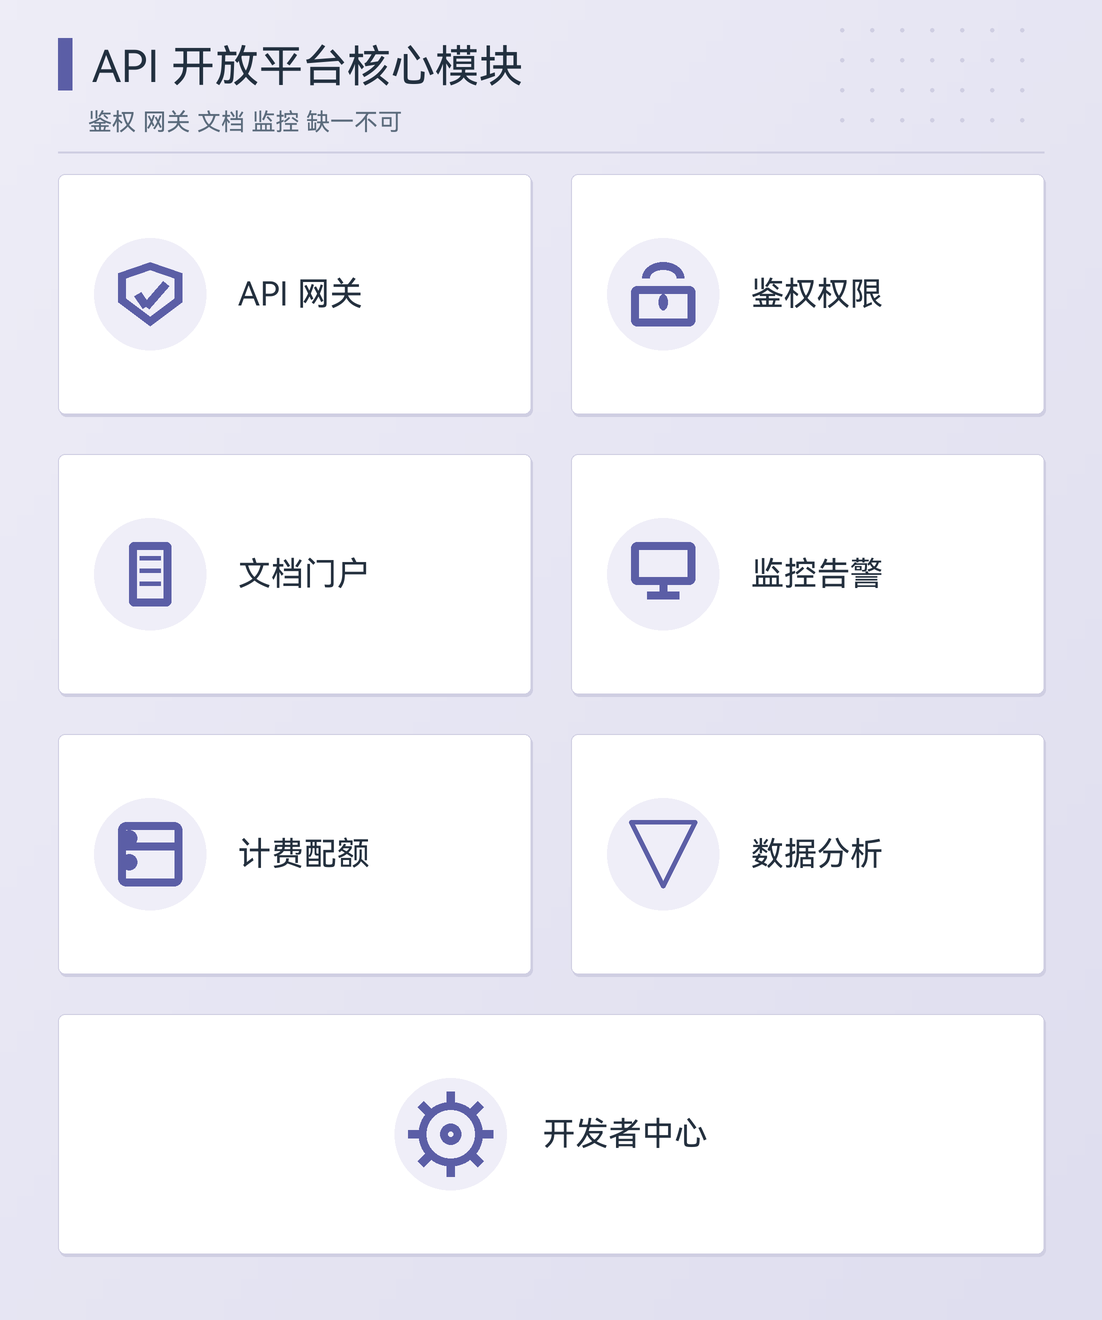
六个模块,构成平台的骨架
一个能对外的开放平台,按职责可以拆成六个模块,缺任何一个都会在规模化后暴露短板:
| 模块 | 解决的问题 | 建设要点 |
|---|---|---|
| API 网关 | 统一入口、路由与协议转换 | 鉴权、限流、灰度挂在网关层 |
| 开发者门户 | 注册、文档、密钥管理 | 文档与实际行为一致性是口碑 |
| 鉴权体系 | 确认调用方身份与权限 | OAuth2 / API Key + 签名 |
| 限流与配额 | 保护后端、区分套餐 | 按应用维度而非全局维度 |
| 监控计费 | 用量统计与异常告警 | 错误率、延迟分位值必看 |
| 版本与下线机制 | 平滑演进不炸存量调用方 | 版本共存期与公告流程 |
其中”版本与下线机制”最容易被省略,也最容易在两年后变成事故——没有版本共存机制,接口每次破坏性变更都会直接打断所有存量合作方。
鉴权与限流:开放后的两条生命线
对外开放的第一天就要面对”接口被滥用怎么办”。鉴权解决”你是谁”,限流解决”你调多快”。主流方案是 OAuth2 或 API Key 加请求签名,密钥轮换和权限粒度在选型时就要确认。
限流的实现不必自研,网关层配置即可。以 Nginx + Lua 思路的令牌桶为例(Redis 原子计数保证集群一致):
local key = "rl:" .. ngx.var.uri .. ":" .. ngx.var.arg_appkey
local rate, cap = 50, 100          -- 每秒 50 次,桶容量 100
local tokens = redis.call("GET", key)
-- 不足则拒绝,返回 429 与 Retry-After,由调用方退避重试
生产环境建议直接用网关自带能力(如各类云网关或开源网关的限流插件),按”应用+接口”两个维度设阈值:应用维度防整体滥用,接口维度保护慢查询接口不被拖垮。
文档:平台的第一门面
开发者决定接不接你的接口,取决于打开文档后的十分钟。三个硬标准:第一,每个接口给可复制运行的请求示例,含真实参数结构;第二,错误码全量列出并给出排查方向,而不是只有一句”参数错误”;第三,文档与实际行为一致——接口改了文档没改,是合作方流失的头号原因。
接口定义本身建议用 OpenAPI 规范描述,一份定义同时生成文档、SDK 和联调环境:
paths:
  /v1/orders:
    get:
      summary: 查询订单
      parameters:
        - name: order_id
          in: query
          required: true
          schema: { type: string }
      responses:
        "200": { description: 订单详情 }
这份 YAML 里改一个字段,文档和联调环境同步变化,”文档漂移”问题从机制上被消灭。
分阶段建设,别一上来铺满
务实的建设路径分三步走。第一步最小闭环:网关加文档加密钥管理,能安全地服务三五家合作方即可,一两个月量级。第二步运营化:接入门户自助注册、配额套餐、监控告警,合作方规模到几十家时补齐。第三步生态化:SDK 与沙箱环境、计费结算、市场化的接口目录——到这一步才谈得上”平台”。
反过来最危险的路径是第一步就想做完第三步的事:架构铺得很大,合作方没来几个,维护成本先压垮团队。开放平台的规模应该被真实需求推着长,而不是被架构图牵着建。
对接方的接入视角:五步上线
站在合作方角度评估平台好不好接,同样有一套固定动作,平台方可以按此自查:
- 注册开发者账号,完成企业或个人认证;
- 在门户创建应用,获取密钥与沙箱环境;
- 对照文档跑通第一个沙箱请求;
- 联调真实接口,核对回执与错误码语义;
- 申请生产权限,切换正式密钥上线。
五步里任何一步卡壳,都会被合作方记进”接入体验”的账。平台方在上线前自己走一遍这五步,是发现文档坑、流程坑的成本低的方式。
常见问题(FAQ)
Q1:自建开放平台大概要投入多少人力?
最小闭环两三名后端加一名前端即可支撑,规模化的运营与计费体系另计。
Q2:接口安全怎么做才够?
传输走 HTTPS、调用走签名或 OAuth2、配额加限流,三层齐了再谈加固。
Q3:老接口为什么必须留版本共存期?
存量调用方迁移需要排期;无共存期直接下线等于单方面违约,口碑损失难修复。