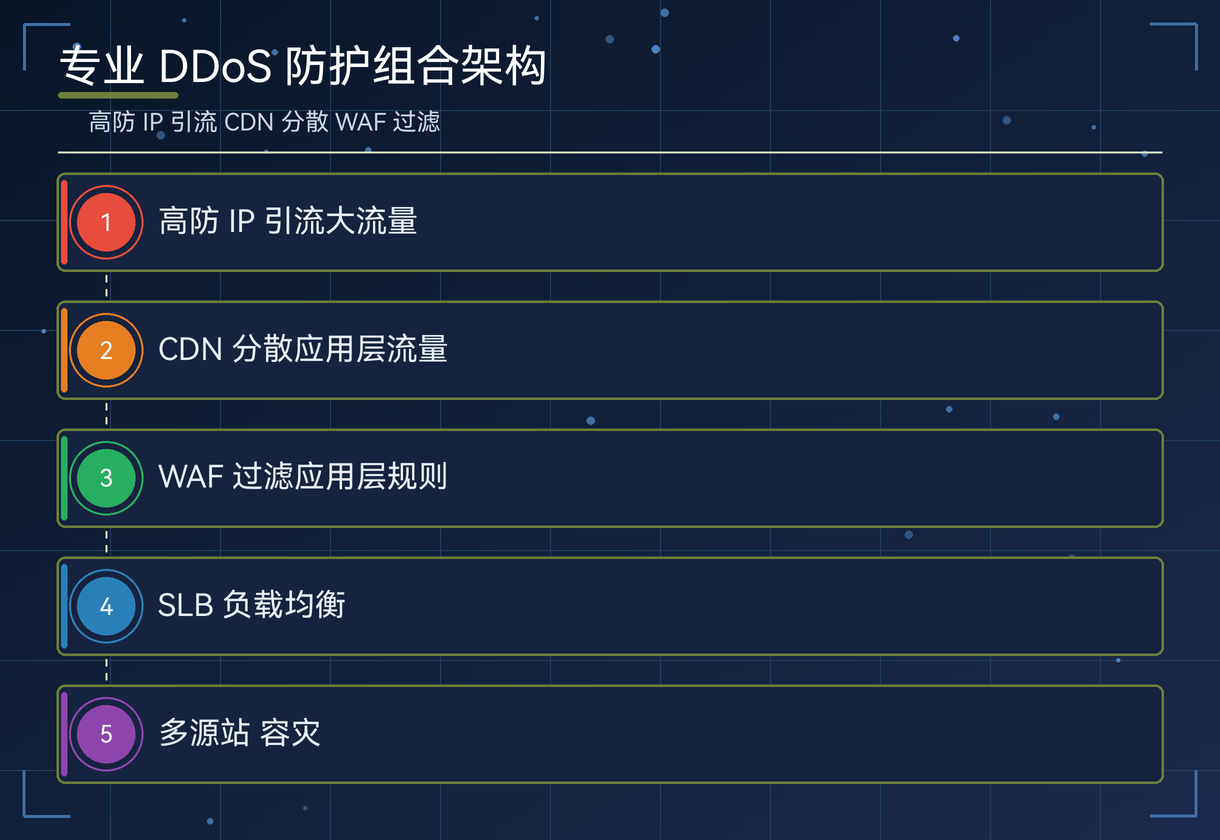
业务一旦大到攻击者”看得上”,基础防护就不够用了——专业级 DDoS 防护的选型,本质上是在设计一套”流量分层过滤”架构:超大流量交给高防线路稀释,应用层攻击交给负载均衡与 WAF 识别,源站只接清洗后的干净流量。本文按通用视角讲清各组件的分工、组合方式与选型要点。
专业防护与基础防护的能力分界
免费或基础防护通常包含几 G 到几十 G 的清洗能力,够挡住零散攻击;专业级方案要应对的是数百 G 起步的大流量攻击和精细的应用层攻击,两者能力分界清晰:
| 能力维度 | 基础防护 | 专业防护 |
|---|---|---|
| 清洗容量 | 个位数到几十 G | 数百 G 至 T 级清洗中心 |
| 防护层次 | 网络层为主 | 网络层+传输层+应用层全覆盖 |
| 切换方式 | 系统自动或不可配 | 秒级牵引、可编排策略 |
| 保障承诺 | 尽力而为 | 清洗能力有 SLA 条款 |
表格里”SLA 条款”一项值得多看一眼:清洗能力写进合同意味着攻击超出防护容量时的责任划分有依据,这是”专业”二字的法律层含义。
三种组件的分工与组合
专业防护场景里的常见组件各管一段,组合使用才是正确姿势:
- 高防 IP:源站前面挂一个高防代理地址,所有流量先经过清洗中心,适合保护单点业务(官网、游戏服);
- 高防线路:机房出口本身接清洗能力,适合整机房、整段业务的托管场景;
- SLB/负载均衡:把清洗后的流量分发到多台后端,同时承担健康检查与连接层防护,横向扩容本身就是抗攻击能力。
典型组合是”高防 IP + SLB + 源站集群”三级:高防 IP 的地址对外发布,清洗后流量进 SLB,再由 SLB 摊到后端。这个架构的好处是任何一级被打挂都还有缓冲——攻击打满高防层,源站无感;应用层攻击穿透清洗,SLB 的健康检查会自动摘除异常节点。
接入高防后的链路验证,几条命令确认流量真的走了清洗层:
dig <业务域名> +short          # 解析结果应为高防 IP/CNAME,不再是源站 IP
curl -sI https://<业务域名> | head -5   # 响应头正常,业务可访问
traceroute <高防IP>            # 路径应进入清洗集群网段
第一条尤其重要——域名解析还指向源站真实 IP,等于高防白买。
清洗策略:默认规则之外的三道调优
专业平台的默认清洗策略偏保守,生产环境要按业务画像调三处。一是学习期放够:业务上线后先开”学习模式”积累流量基线,再切防护模式,避免正常业务被误杀。二是分层阈值:网络层阈值按机房容量设,应用层阈值按业务峰值的两到三倍设,两套阈值分开管。三是回源白名单:源站防火墙只放行清洗集群的回源网段,堵死绕过高防直打源站的路径。
第三道是最常见的疏漏。上线高防后源站 IP 仍能直连的历史解析记录、邮件出口、第三方回调配置,都会成为绕行入口——防住正门忘了侧门,是真实事故里出现频率很高的剧本。
选型时要问清的五个问题
- 清洗容量与超出容量的处置方式(黑洞时长、是否可加购应急);
- 防护的计费口径:按保底带宽、按月套餐还是按攻击次数;
- 应用层防护(CC、人机验证)是否包含,还是需要另配 WAF;
- 切换与生效的时延:牵引要多久、回切要多久;
- 回执与报告:攻击期间能否提供攻击类型、峰值、时长的明细报表。
五个问题的答案拼出来,一家服务商的真实水平就基本显形。再拿同一套问题问两三家对比,选型结果通常不会差。
攻击来临时,第一小时做什么
防护方案平时看不出差别,真被打时才见分晓。攻击刚起量的第一个小时,处理顺序决定损失大小:
- 先确认攻击类型与峰值:看监控面板的流量曲线和包速率,判断是流量型(UDP 洪泛、SYN 洪泛)还是应用层型(CC、慢连接),两类应对手段不同;
- 再确认防护是否已生效:查域名解析是否指向高防地址、清洗是否已启动,很多”防护失效”其实是解析没切过去;
- 同步通知上游:机房和防护服务商都要报备,超过防护容量时提前沟通应急加购或黑洞策略;
- 业务侧限流兜底:临时收紧非核心接口的访问频率、关闭非必要的对外接口,把带宽留给核心链路;
- 留好证据:抓包与日志按时间点存档,攻击类型、峰值、时长这些数据既是事后复盘的依据,也是向服务商追责或申请理赔的凭据。
这五步里最容易被跳过的是第五步。攻击结束后没人愿意再看日志,但下次攻击的防护调优、以及和供应商的费用谈判,都依赖这一小时的记录。经历过几轮实战的团队,通常会把这份流程写成值班手册——真到凌晨被打醒的时候,有手册和没手册的处理速度差一倍。
常见问题(FAQ)
Q1:高防 IP 和高防线路怎么选?
保护单个或少数业务选高防 IP,整机房或大规模业务托管选高防线路。
Q2:专业防护一年成本大概多少?
按清洗容量与计费口径差异大,从数万到数十万都有,先按历史攻击峰值定容量再谈价。
Q3:为什么上了高防业务还是被打挂?
常见原因是源站 IP 泄露被绕过,或应用层攻击超出防护组合的识别范围,需查回源白名单与 WAF 配置。