
二级域名(如 blog.example.com)是主域名下免费派生的”分身”,它的价值不是省钱,而是给业务划边界:一个业务一个子域,故障隔离、权限分治、流量分流都有了抓手。凡是主域名下的多业务、多环境、多区域场景,二级域名都是基础工程手段。
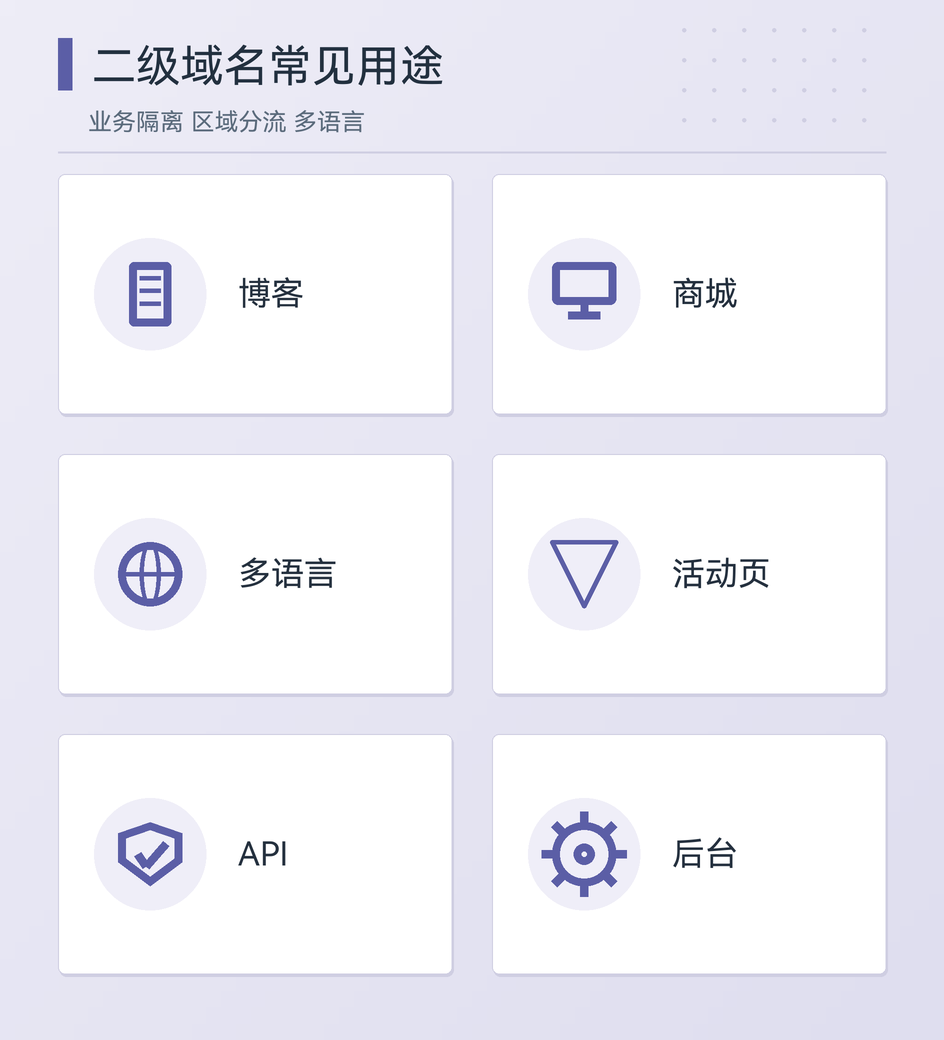
六种典型用途,覆盖绝大多数场景
| 用途 | 示例 | 说明 |
|---|---|---|
| 业务隔离 | api.example.com | 接口服务与官网分开部署 |
| 多语言站点 | en.example.com | 按语言划分站点版本 |
| 区域分流 | jp.example.com | 面向不同地区的入口 |
| 活动页 | promo.example.com | 临时活动独立入口,活动后可下线 |
| 环境分离 | test.example.com | 测试环境与生产环境物理隔离 |
| 服务指向 | mail.example.com | 指向邮箱、面板等内部服务 |
其中环境分离最值得强调:测试环境用独立子域而不是生产域名加端口,能从根源上避免”测试请求打到生产库”的低级事故。测试子域再配访问限制,是低成本高收益的工程习惯。
配置一条二级域名的完整清单
添加一条二级域名并让它正常服务,按这份清单走一遍即可:
- 在域名解析面板添加记录:指向服务器 IP 用 A 记录,指向另一个域名(如 CDN 地址)用 CNAME;
- 等待解析传播,用
dig命令验证生效; - 在服务器 Web 服务里配置对应站点:Nginx 用 server_name 区分子域;
- 为子域签发 HTTPS 证书(泛域名证书可一次覆盖所有子域);
- 需要时配置反向代理,把子域请求转发到对应的应用端口;
- 若境内服务器,确认子域的备案覆盖情况。
Nginx 侧的配置直观体现”一个子域一个站点”的结构:
server {
    listen 443 ssl;
    server_name api.example.com;          # 二级域名即路由依据
    ssl_certificate     /etc/ssl/example.com.pem;
    location / {
        proxy_pass http://127.0.0.1:8080;  # 转发到接口应用
    }
}
这段配置的含义是:访问 api.example.com 的请求转发到 8080 端口的应用,而访问主域的请求走另一个 server 块——同一个服务器,域名即分流器。
证书问题:泛域名证书一劳永逸
子域多了之后,逐个申请证书会累垮运维。泛域名证书(*.example.com)一次签发覆盖所有一级子域,续期也只需维护一张证书。注意两点:泛域名证书只覆盖一层(a.example.com 可以,a.b.example.com 不行,后者需要再加一层泛域名);申请泛域名证书要求 DNS 验证,需要解析面板的操作权限。
用一条命令验证证书覆盖是否正确:
curl -vI https://api.example.com 2>&1 | grep -E "subject|expire"输出里的证书域名应包含通配符形式,过期时间在有效窗口内。
五个避坑要点
- 别让子域无限繁殖:每个子域都要维护解析、证书与安全策略,没有业务边界的子域是纯负债,定期清点、下线僵尸子域;
- 警惕子域接管攻击(Subdomain Takeover):子域的 CNAME 指向已注销的云资源时,攻击者可认领该资源冒充你的站点,下线业务时同步删除解析记录是根治法;
- 境内服务器的备案覆盖:备案信息按域名粒度管理,新增子域是否需要变更备案,按接入商口径确认;
- 保留解析变更记录:谁在什么时候改过哪条解析,有账可查,出问题时十分钟还原现场;
- 敏感子域加访问限制:test、admin、internal 类子域用白名单或 VPN 包住,不裸奔公网。
什么时候不该用二级域名
子域是好工具,但不是所有场景都该拆。把不该拆的场景也拆开,反而增加维护负担:
- 内容同源、只是栏目不同:比如”公司简介””联系方式”,用主域下的路径(example.com/about)比 about.example.com 更合适,路径继承主域权重,也省一份证书和解析;
- 团队没有专人维护 DNS:子域数量一多,解析、证书、安全策略都要有人管,无人维护的子域是接管攻击的温床;
- 需要共享登录态的场景:主域与子域之间的 Cookie 默认不互通,跨子域单点登录要额外配置域级 Cookie,能同域解决就不拆。
判断标准可以浓缩成一句话:有独立部署、独立生命周期或独立安全边界,才值得划一个子域;否则留在主域路径里更省事。
把子域当作”业务的行政区划”来管理——每划一个区都有明确职责、责任人和生命周期,二级域名才能真正成为架构资产而不是安全隐患。顺手补一个与子域管理强相关的运维习惯:把所有子域做成一张台账,记录每个子域的用途、负责人、指向的服务和证书到期时间,每季度对着台账巡检一轮。台账的价值在人员流动时会加倍显现——新人接手时,有台账的团队半天理清全貌,没台账的团队要靠翻代码和历史聊天记录考古。域名体系越大,这份清单的复利越明显。
常见问题(FAQ)
Q1:二级域名能不能提升 SEO 权重?
子域被视为相对独立的站点,权重需单独积累,无法直接继承主域权重。
Q2:多个子域名怎么共享一张 HTTPS 证书?
申请一张泛域名证书(*.example.com)覆盖所有一级子域,DNS 验证签发。
Q3:为什么下线业务时必须删除解析记录?
防止子域接管攻击:失效的 CNAME 指向可被他人认领的资源,记录留存一天风险就多一天。

