
渗透测试
-
企业主机安全HSS版本选型指南(详解六大版本与勒索防治的实战打法)
HSS 选版本,本质是把”防护对象 + 合规义务 + 攻击假设”三件事翻译成能力组合。基础版只做弱口令与系统漏洞识别,专业版补入侵检测,企业版上等保基线,旗…
-
红队测试(Red Teaming)概念详解(大模型应用安全测试方法)
红队测试(Red Teaming)是对大模型应用进行对抗性安全评估的工程实践——通过系统化的攻击者视角,主动发现 Prompt 注入、越狱、数据泄露、工具滥用、供应链投毒等真实风险…
-
AI 应用中的内容审核实操方法(技术方案选型与分层防御落地)
AI 应用的内容审核不是”接一个审核 API 就行”——主流方案是「输入分类器 + 系统提示约束 + 输出分类器 + 工具调用门禁 + 人审兜底」五层堆叠,…
-
AI渗透测试的13种方法(附:企业安全防护优化方案)
想象一下,在一家50人规模的中小企业中,网络安全团队每天面对这样的困境:漏洞扫描工具频繁报警,但大多数是误报;安全事件发生后,往往已经造成数据泄露或系统瘫痪。根据2023年《中国网…
-
网络安全“两高一弱”全流程整改解决方案(附:“两高一弱”风险适配指南)
网络安全领域的“两高一弱”(高危漏洞、高危端口、弱口令),是黑客入侵的核心突破口,也是等保测评、安全检查的重点整改项。此类风险具有“利用成本低、危害范围广、易反复滋生”的特点,小到…
-
网络安全“两高一弱”是什么?(核心定义、风险解析与防护指南)
在网络安全领域,“两高一弱”是威胁系统安全的三大核心风险点,特指高危漏洞、高危端口、弱口令。它们因利用难度低、攻击成功率高、危害范围广,成为黑客入侵的主要突破口,也是网络安全检查、…
-
BurpSuite对DVWA靶场本地环境测试(网络安全技术实验报告)
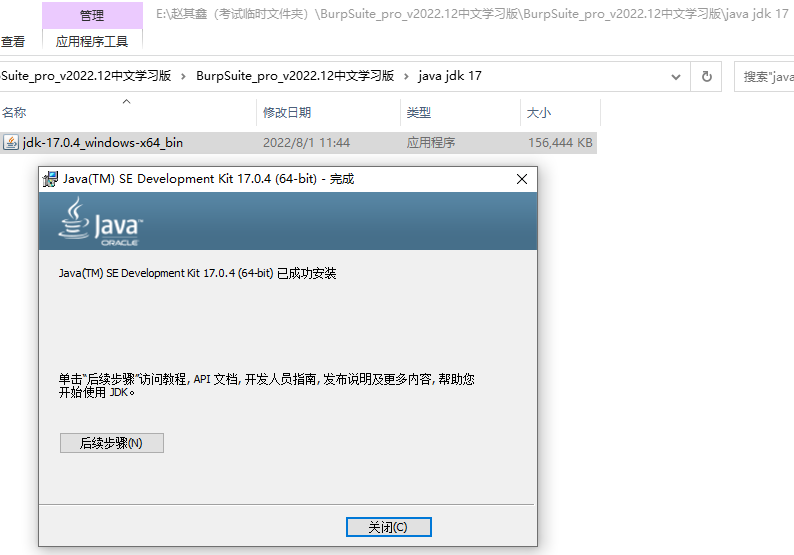
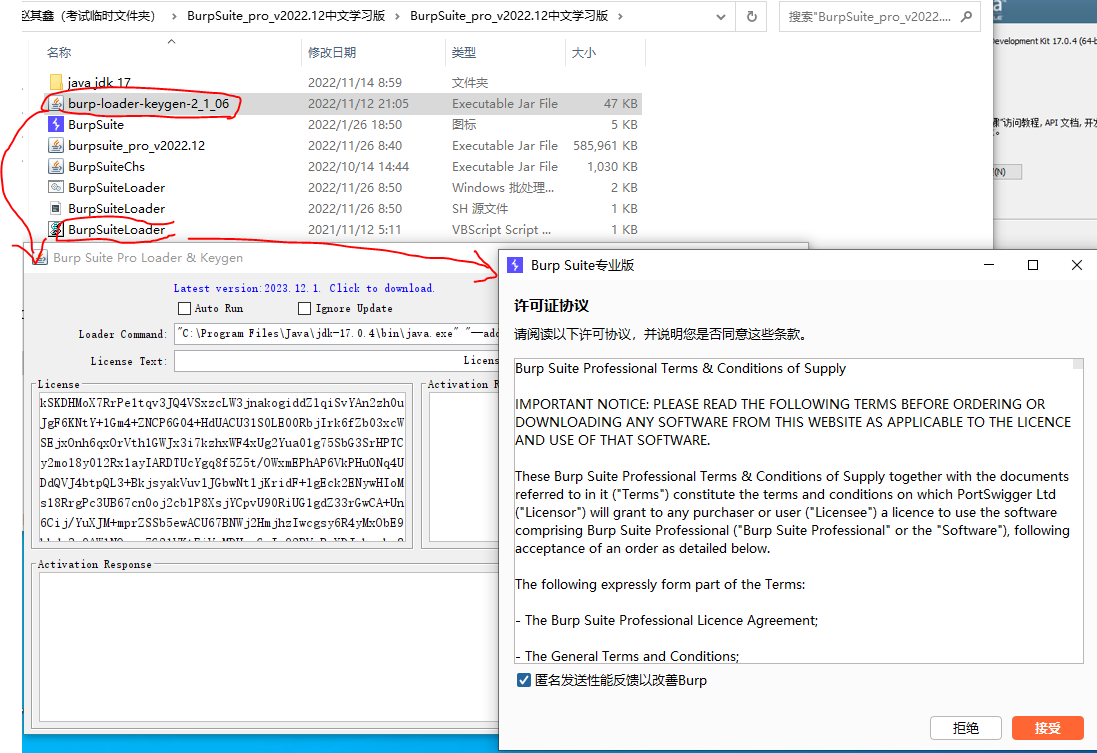
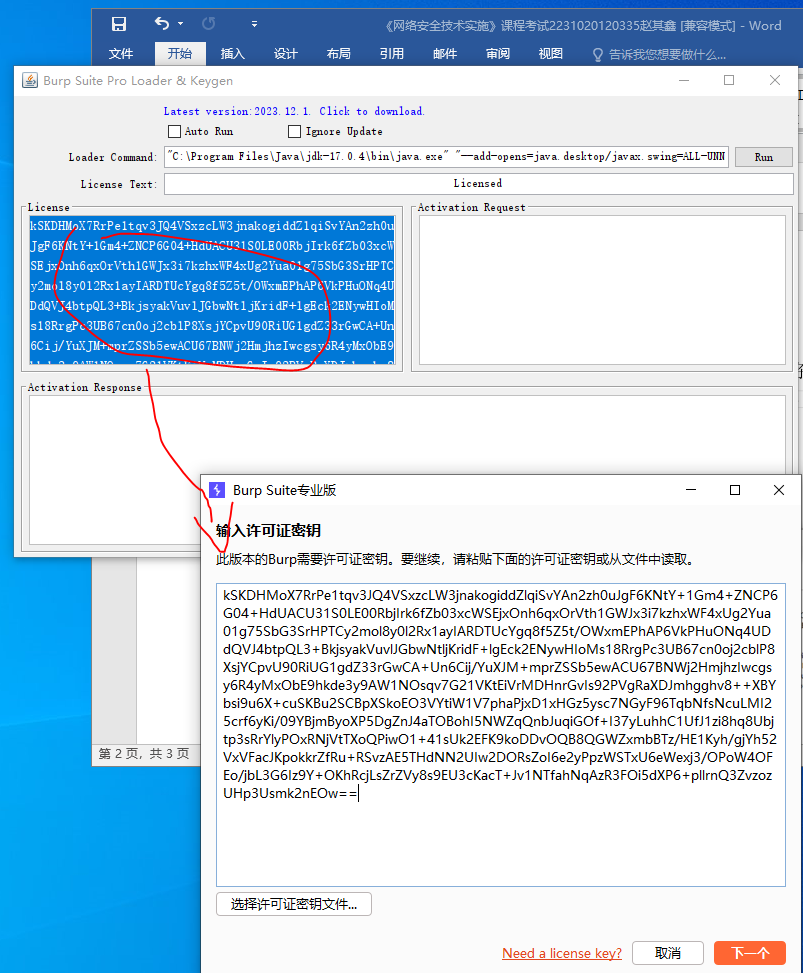
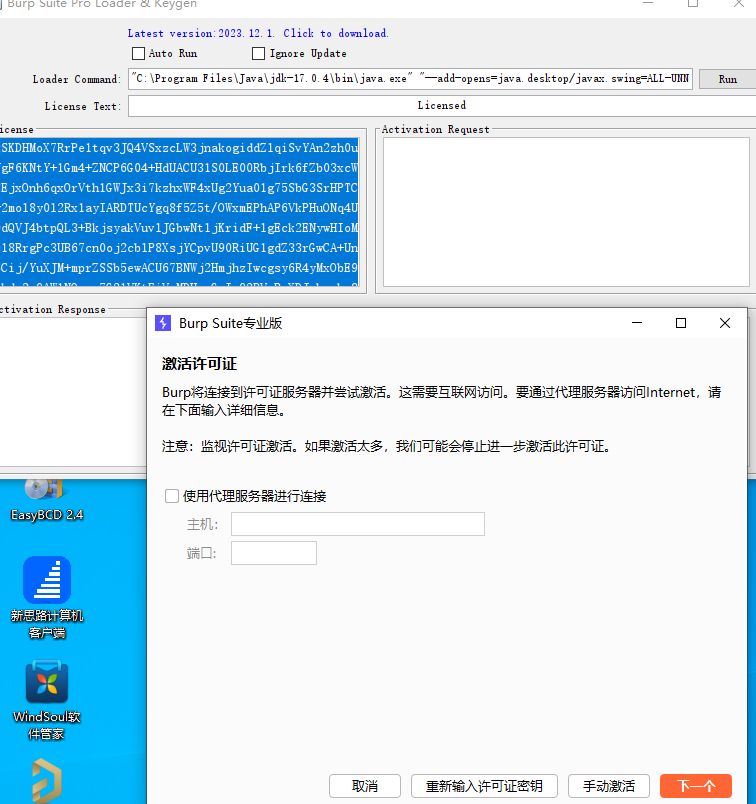
网络安全技术实验报告 2024年3月9日 声明:本实验报告是在本地测试环境完成,请勿非法进行内网渗透测试 一、Burpsuite的安装 安装Burpsuite并能正常使用。 1.先…
-
内网渗透测试实验过程(本地环境渗透测试实验报告)
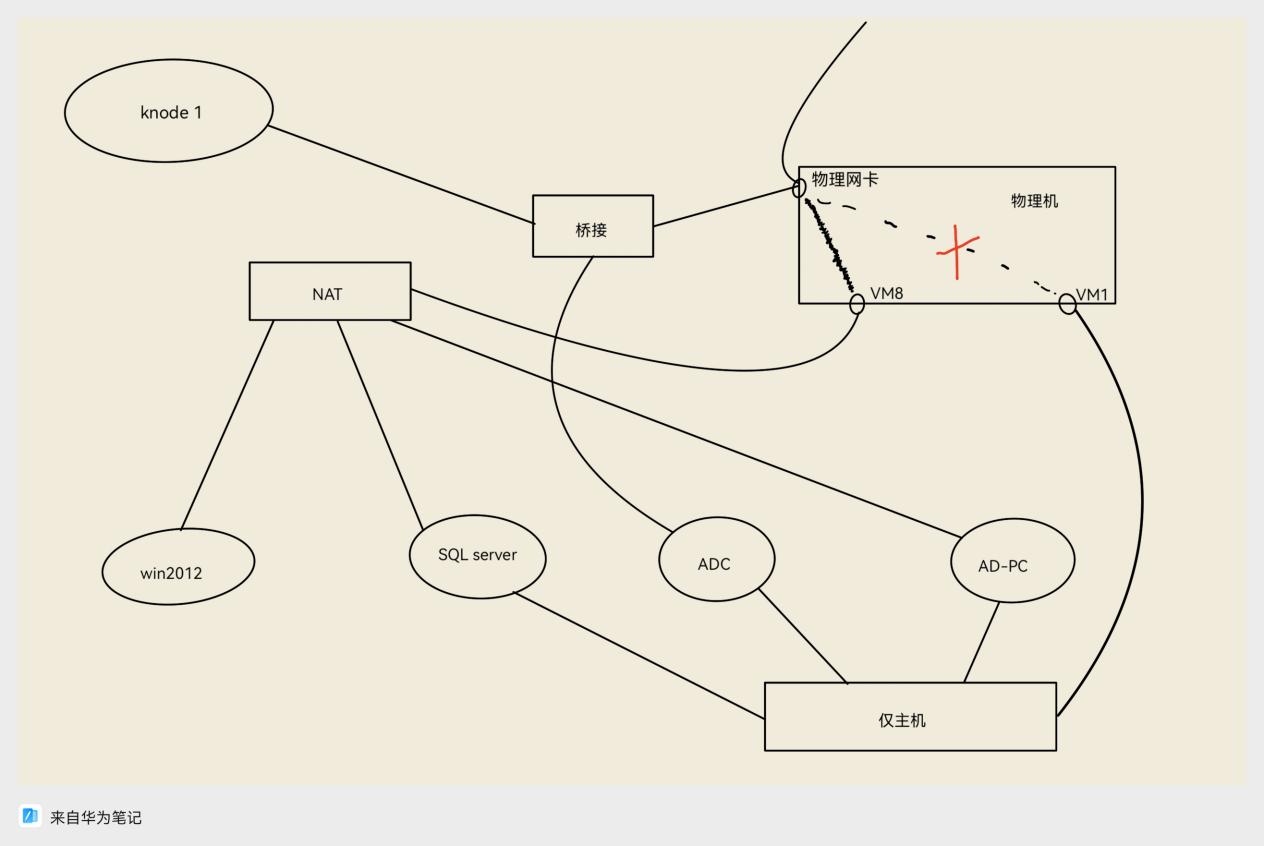
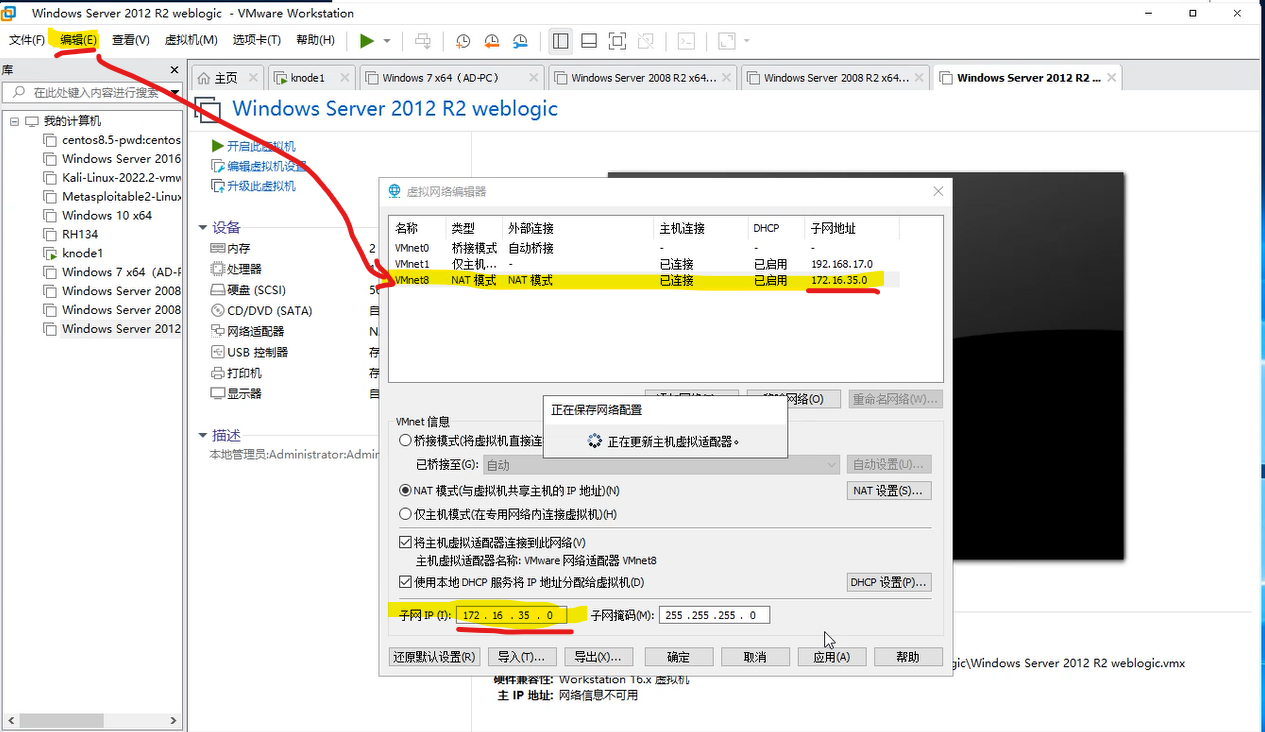
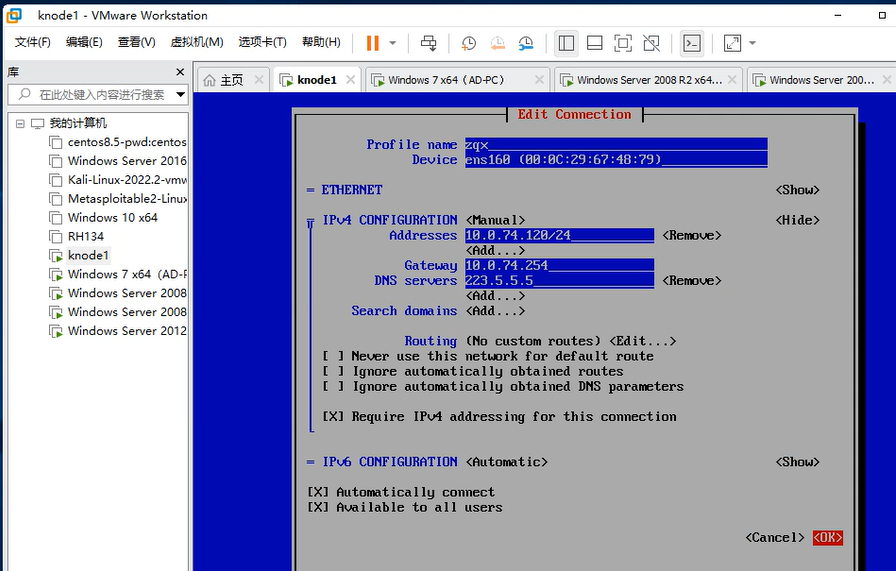
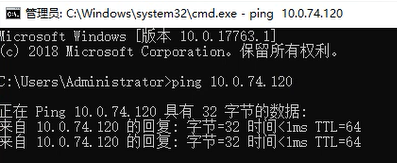
内网渗透测试实验报告 日期:2024年01月01日 声明:本实验报告是在本地测试环境完成,请勿非法进行内网渗透测试 目录 1 实验目的 1 2 实验设备准备 2 3 实验拓扑图 3…
-
pm3是什么设备?有哪些应用场景和功能?
在当今高度数字化的世界中,无线技术如RFID(Radio Frequency Identification,射频识别)和NFC(Near Field Communication,近…
-
企业如何制定有效的网络安全方案来保护汇聚交换机?(专业建议助力网络安全升级方案)
汇聚交换机作为企业网络的重要组成部分,承载了大量的数据流量和关键任务,因此,对其采取严密的保护措施显得尤为关键。以下是一套全面的网络安全方案,旨在提升汇聚交换机的防御力,确保企业的…

