访问控制技术
身份认证
授权管理
数据加密技术
存储加密
传输加密
数据备份与恢复技术
定期备份
恢复测试
监控与审计技术
实时监控
审计记录
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 qiqicto@qq.com 举报,一经查实,本站将立刻删除。

Win7激活密钥是用来激活Windows 7操作系统的有效序列号。获取Win7激活密钥有几种方法,但并非所有方法都是安全的。本文将介绍如何获取Win7激活密钥以及一些安全的方法。 …
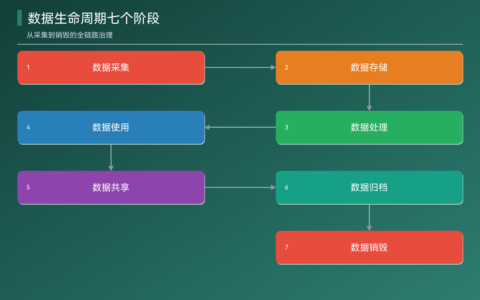
任何一条数据从进入系统到彻底删除,中间要走完一条看不见的流水线,这条流水线就叫数据生命周期。它把数据从产生、使用到退役的全过程切成若干个阶段,每个阶段各有明确的任务和安全要求——哪…
BYOK(Bring Your Own Key,用户自带密钥)指用户把自有 AI 服务商的 API 密钥接入网关,网关代理调用、用户在服务商侧直接结算,密钥明文只在网关内存中短暂存…
信息安全是当今互联网时代中备受关注的话题,随着网络技术的迅速发展,信息安全问题也变得日益重要。为了保护个人和组织的信息资产免受威胁,信息安全从业人员的需求不断增长。而作为信息安全行…
私有对话数据一旦泄露,比丢几个账号严重得多,安全不能外包给云厂商的默认配置。当时我对照过两种思路:一种是把数据全部交给云厂商托管,靠平台的默认安全能力;另一种是脱敏做在前端,后端只…
短信验证码正在成为电信诈骗的核心突破口:屏幕共享远程劫持、伪基站伪造官方号码、SIM 卡异地补办截流,三类手法都指向同一漏洞——验证码没有隔离防护,谁拿到短信权限谁就能拿走。Har…
防篡改靠 HMAC 签名保证请求完整性,防重放靠时间戳 + 一次性 Nonce 保证新鲜与唯一。三者组合:客户端用共享密钥对”方法 + 路径 + 参数 + 正文 + 时…
华为电脑的摄像头不能用,通常是三层链路中某一段被关掉:物理遮挡/弹出键、华为控制中心开关、Windows 11 隐私权限。每一层独立生效,三层都通才能在视频会议、相机应用中看到画面…