VPC 网络是什么
VPC 网络如何保障网络安全
网络隔离
访问控制
加密传输
监控和审计
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 qiqicto@qq.com 举报,一经查实,本站将立刻删除。

天翼云自研CDN是依托中国电信网络基础设施,由天翼云自主研发的内容分发网络服务。其核心通过“中心-区域-边缘”三级分布式架构,将源站内容就近分发至边缘节点,实现用户低延迟访问、源站…
在人工智能发展得如火如荼的当下,AI 加速技术就像是给 AI 装上了 “涡轮增压发动机”,让 AI 跑得更快、更高效。那这究竟是啥技术,又咋在实际中应用呢?下面就来好好说道说道。 …
在这个互联网高度发达的时代,CDN(内容分发网络)已成为提高网站访问速度和用户体验的关键技术之一。云防加速CDN作为一种特殊的CDN服务,不仅提供内容分发和加速功能,还增加了安全防…
把分散在工厂车间、收费站、园区摄像头的边缘设备统一纳管,并在云端完成模型下发、版本升级、监控告警,是当下工业互联网与智慧园区最常见的诉求。华为云智能边缘平台 IEF(Intelli…
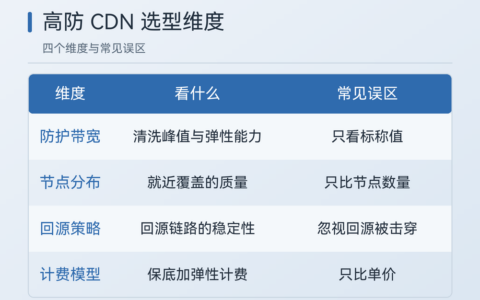
两家都标称 300G 防护,月账单却可能差出一倍——这种价差通常不在防护峰值上,而在计费模型里:保底防护、弹性防护、回源业务带宽是三笔分开算的钱。给一个常年被打的业务做选型时,最初…
PlayCDN5是一种内容分发网络(Content Delivery Network,简称CDN)技术,它专门用于加速多媒体内容的传输,特别是在流媒体播放领域。CDN通过在全球分布…
在互联网时代,网站访问速度就像一场和时间的赛跑,谁能更快地响应用户,谁就能在这场竞争中占据优势。而 CDN 服务器就像是这场赛跑中的 “加速神器”。那它究竟是什么,又是怎么提高网站…
美国Cloudflare公司是一家全球领先的云服务提供商,专注于内容分发网络(CDN)、DDoS保护、安全性和分布式域名服务器(DNS)服务。Cloudflare的CDN网络遍布全…