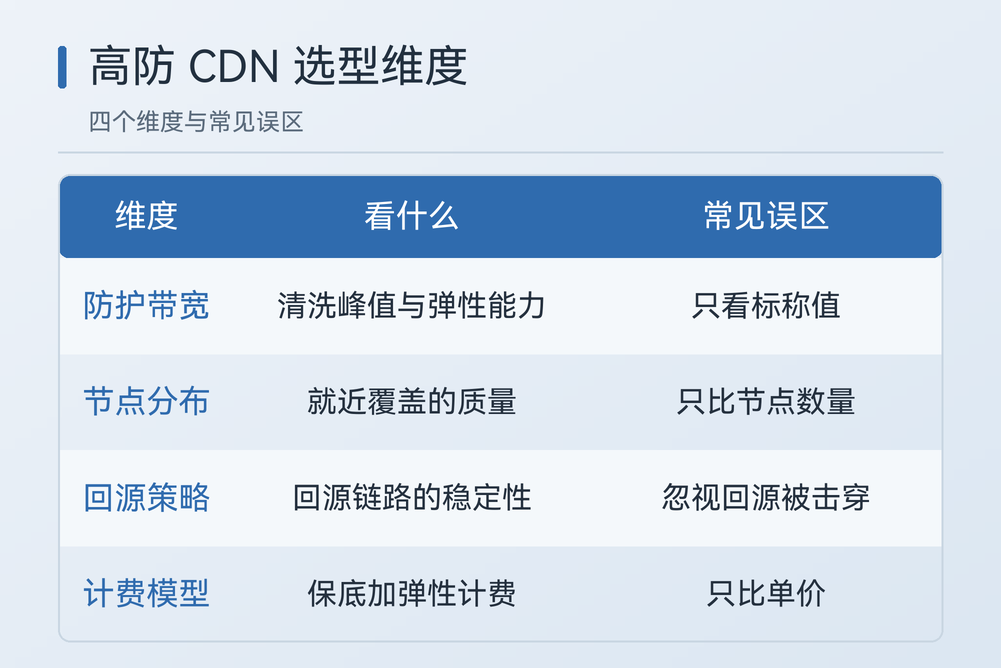
两家都标称 300G 防护,月账单却可能差出一倍——这种价差通常不在防护峰值上,而在计费模型里:保底防护、弹性防护、回源业务带宽是三笔分开算的钱。给一个常年被打的业务做选型时,最初的判断是「防护值买高一点就行」,第一年账单一大半却花在弹性防护和回源流量上。高防 CDN 的选型可以拆成五个维度:防护带宽、清洗能力、节点分布、回源策略、计费模型。下文逐项给对比表与可执行的选型顺序。
高防 CDN 和普通 CDN 的差别在哪儿
差别不在带宽大小,而在于流量是否在边缘节点被清洗、源站真实地址是否隐藏。普通 CDN 解决「快」,高防体系解决「打得死打不死」。
| 对比项 | 普通 CDN | 安全加速类(边缘安全加速 / SCDN) | 高防 IP + CDN 组合 |
|---|---|---|---|
| 主要目标 | 就近缓存、降低时延 | 加速的同时在边缘做清洗与拦截 | 承接大流量攻击,隐藏源站 |
| 防护层次 | 基本无,或仅有基础限流 | L3/L4 流量清洗 + L7 的 CC 与 Web 防护 | L3/L4 清洗为主,可叠加 WAF |
| 源站暴露 | 源站地址仍可能被探测 | 由边缘节点代理,源站不直接暴露 | 高防 IP 代理源站,隐藏真实地址 |
| 接入方式 | CNAME | CNAME 或 NS 托管 | 域名 CNAME 或业务 IP 替换为高防 IP |
| 适用业务 | 静态资源、官网 | 电商、游戏、API 等动态与静态混合 | 频繁被大流量攻击的业务 |
三类方案并不是互斥关系。实际部署里更常见的组合是:静态资源走 CDN 缓存,动态接口走安全加速,游戏与非 Web 的 TCP/UDP 业务单独挂高防 IP。
防护带宽与清洗能力要看哪几个指标
核心看五类指标:保底防护峰值、弹性防护上限、清洗发生的位置、触发上限后的处置策略、以及 CC 与 QPS 规格。只盯着宣传页上的峰值数字,是选型阶段常见的误判。
| 指标 | 含义 | 常见误区 | 建议做法 |
|---|---|---|---|
| 保底防护带宽 | 预付费购买的基础防护阈值 | 直接按峰值买满,日常成本高 | 按日常攻击水平设,留出应付常规的余量 |
| 弹性防护带宽 | 超保底后自动启用的后付费防护 | 与保底设成同一数值,等于没开 | 参考历史最高攻击峰值,弹性上限设得略高 |
| 清洗位置 | 近源清洗还是中心清洗 | 只看总容量,不看单节点容量 | 关注单节点容量与用户所在区域的节点覆盖 |
| 超上限处置 | 触发黑洞或封堵后的行为 | 不清楚黑洞规则,被打时才发现 | 提前确认黑洞阈值与自动解封时长 |
| CC 与 QPS 能力 | 应用层请求的处理规格 | 只防大流量,忽视慢速与 CC 攻击 | 确认 CC 策略条数、QPS 规格与自定义规则能力 |
这里有个容易被忽略的联动:防护带宽再高,回源链路的带宽不足,清洗后的正常流量照样挤不进去。评估防护能力时,要把「清洗能力」和「回源带宽」当成一组指标一起看。
节点分布与回源策略怎么定
节点按用户分布选,回源按「隐藏源站 + 可控回源量」设计。两条原则拆开看都简单,合起来才决定被打时业务是否还活着。
| 接入与回源方式 | 具体做法 | 适用场景 | 注意点 |
|---|---|---|---|
| CNAME 接入 | 把业务域名解析到防护方提供的 CNAME | 网站、API、HTTP/HTTPS 业务 | 切换后需验证解析全网生效 |
| NS 托管接入 | 把域名解析托管给防护平台 | 需要精细调度与托管 DNS 的场景 | 变更解析服务商,迁移前先导出记录 |
| 高防 IP 端口转发 | 业务 IP 换成高防 IP,配置端口转发规则 | 游戏、App 等非 Web 的 TCP/UDP 业务 | 注意源站获取真实客户端 IP 的方式 |
| 回源 IP 白名单 | 源站只放行防护方公布的回源地址段 | 所有场景都建议开启 | 回源段可能调整,需订阅变更通知 |
| 非标回源端口 | 源站改用非 80/443 端口接收回源 | 源站曾被直接攻击的场景 | 安全组与本机防火墙要同步放通 |
配置完成后,用下面这组命令做一次接入验证,确认解析已切换、源站不再被直接访问:
# 1) 确认业务域名已切到防护方提供的 CNAME
dig +short www.example.com CNAME

# 2) 通过域名访问,观察状态码与总耗时
curl -sS -o /dev/null -w "%{http_code} %{time_total}\n" https://www.example.com/

# 3) 直接绑定源站 IP 访问应当被拒绝(验证源站未暴露)
curl -sS -m 5 -o /dev/null -w "%{http_code}\n" \
  --resolve www.example.com:443:203.0.113.10 https://www.example.com/
第 3 步是整套配置里最该做、也最常被跳过的一步。它验证的是「源站是否还暴露在公网」——只要这一步还能返回 200,攻击者绕开防护直击源站的通路就依然存在。
计费模型里藏着哪些成本
高防类服务的账单通常是「预付费保底 + 后付费弹性 + 回源业务带宽」的三段式,看懂这三段才能比价。
| 计费项 | 计的是什么 | 付费方式 | 容易忽略的点 |
|---|---|---|---|
| 保底防护带宽 | 基础防护阈值,按档位定价 | 包月或包年,预付费 | 档位跨度大,跨一档成本明显上升 |
| 弹性防护带宽 | 攻击超过保底时才启用 | 后付费,按当天最高攻击峰值所在区间计费 | 一次超大攻击就足以产生可观账单 |
| 业务带宽 | 清洗后回源的正常业务流量 | 预付费包月,超出走弹性 | 静态资源没缓存住,回源量会成倍放大 |
| 95 计费口径 | 按采样点去掉峰值后取剩余最大值 | 日 95 或月 95,后付费 | 短期突发不计费,持续高位才计入 |
| 增值能力 | WAF、Bot 管理、日志与定制报表 | 按套餐或加量包 | 高阶功能常不在基础套餐内 |
把「一年预期总成本」拆成这三段分别估算,得到的数字往往和宣传页上的单价不是一回事。攻击频繁的业务,弹性防护这一段才是大头。
五步完成一次高防 CDN 选型
把前面五个维度收拢成可执行的顺序,按下面五步走完即可。
- 梳理历史攻击数据:统计近半年攻击次数、峰值与攻击类型,作为保底与弹性上限的依据;
- 按业务形态定接入方式:Web 走 CNAME,非 Web 走高防 IP 端口转发,跨境业务确认区域节点覆盖;
- 定保底与弹性:保底覆盖日常攻击,弹性上限略高于历史最高峰值,避免被打穿后触发黑洞;
- 设计回源:静态资源长缓存压低回源量,源站开回源 IP 白名单并改用非标端口;
- 验证与演练:用解析检查与直连源站测试确认源站未暴露,并做一次攻击场景下的切换演练。
走完这五步,防护值来自历史数据,成本来自三段式拆解,源站是否安全由直连测试给出答案。
常见问题(FAQ)
Q1:高防 CDN 一年大概多少钱?
跨度很大。中小站点按套餐付费,数千元一年起;攻击频繁的业务主要支出是弹性防护与回源带宽,需按峰值估算。
Q2:为什么开了高防源站还是被打穿?
多是源站地址泄露或回源带宽不足。先做直连源站测试,再开回源 IP 白名单并改用非标端口。
Q3:国内业务和出海业务选型有什么不同?
国内看区域节点与运营商线路覆盖;出海看目标区域的清洗节点与跨境回源质量,必要时两地分别部署。