一、方案背景
随着企业数字化转型加速,85% 以上企业将核心业务系统迁移至公有云 / 混合云环境,但云架构的分布式特性带来新安全风险:数据跨域传输泄露率同比上升 32%、容器镜像恶意注入事件增长 45%、云账号权限滥用导致的安全事件占比超 28%,同时《网络安全法》《数据安全法》要求企业需满足等保 2.0 三级及以上合规标准,传统安全架构已无法适配云环境需求。
二、方案目标
- 构建 “云 – 网 – 端 – 数” 全链路安全防护体系,将云环境安全事件响应时间从平均 4 小时缩短至 30 分钟内
- 实现数据全生命周期安全管控,敏感数据加密覆盖率达 100%,数据泄露风险降低 90% 以上
- 满足等保 2.0 三级、ISO27001 等合规要求,合规检查通过率达 100%
- 建立动态安全运维机制,支持多云(AWS、阿里云、华为云)统一安全管理,运维效率提升 60%
三、核心方案设计
(一)云基础设施安全
- 环境加固
- 采用 “微隔离” 技术,基于零信任架构划分 10 + 安全域,限制跨域访问权限
- 部署云服务器安全加固系统,关闭无用端口 / 服务,漏洞扫描频率提升至每日 1 次,高危漏洞修复率达 100%
- 容器安全
- 搭建容器镜像安全检测平台,对镜像进行病毒查杀、漏洞扫描(支持 CVE-2024 全量漏洞库),恶意镜像拦截率≥99%
- 部署容器运行时防护组件,实时监控容器行为,异常行为(如权限逃逸、敏感文件访问)阻断响应时间≤1 秒
(二)数据安全
- 数据分级分类
- 建立 4 级(公开 / 内部 / 敏感 / 机密)数据分类标准,自动识别敏感数据(如身份证、银行卡号),识别准确率≥98%
- 数据加密防护
- 静态数据:采用 SM4 国密算法加密存储,密钥由 KMS(密钥管理系统)统一管理,密钥轮换周期≤90 天
- 传输数据:全链路采用 TLS1.3 加密,避免中间人攻击
- 数据访问控制
- 基于 ABAC(属性访问控制)模型,结合用户角色、访问时间、终端安全状态动态授权,敏感数据访问日志留存≥6 个月
(三)应用安全
- 开发阶段安全
- 集成 DevSecOps 流程,在 CI/CD pipeline 中嵌入 SAST(静态应用安全测试)、DAST(动态应用安全测试)工具,高危代码漏洞拦截率≥95%
- 运行阶段安全
- 部署云 WAF(Web 应用防火墙),防护 SQL 注入、XSS 等 OWASP Top 10 攻击,攻击拦截率≥99.5%
- 启用 API 网关安全防护,对 API 调用进行身份认证、频率限制(单 IP 每秒≤10 次)、数据脱敏处理
(四)安全监控与响应
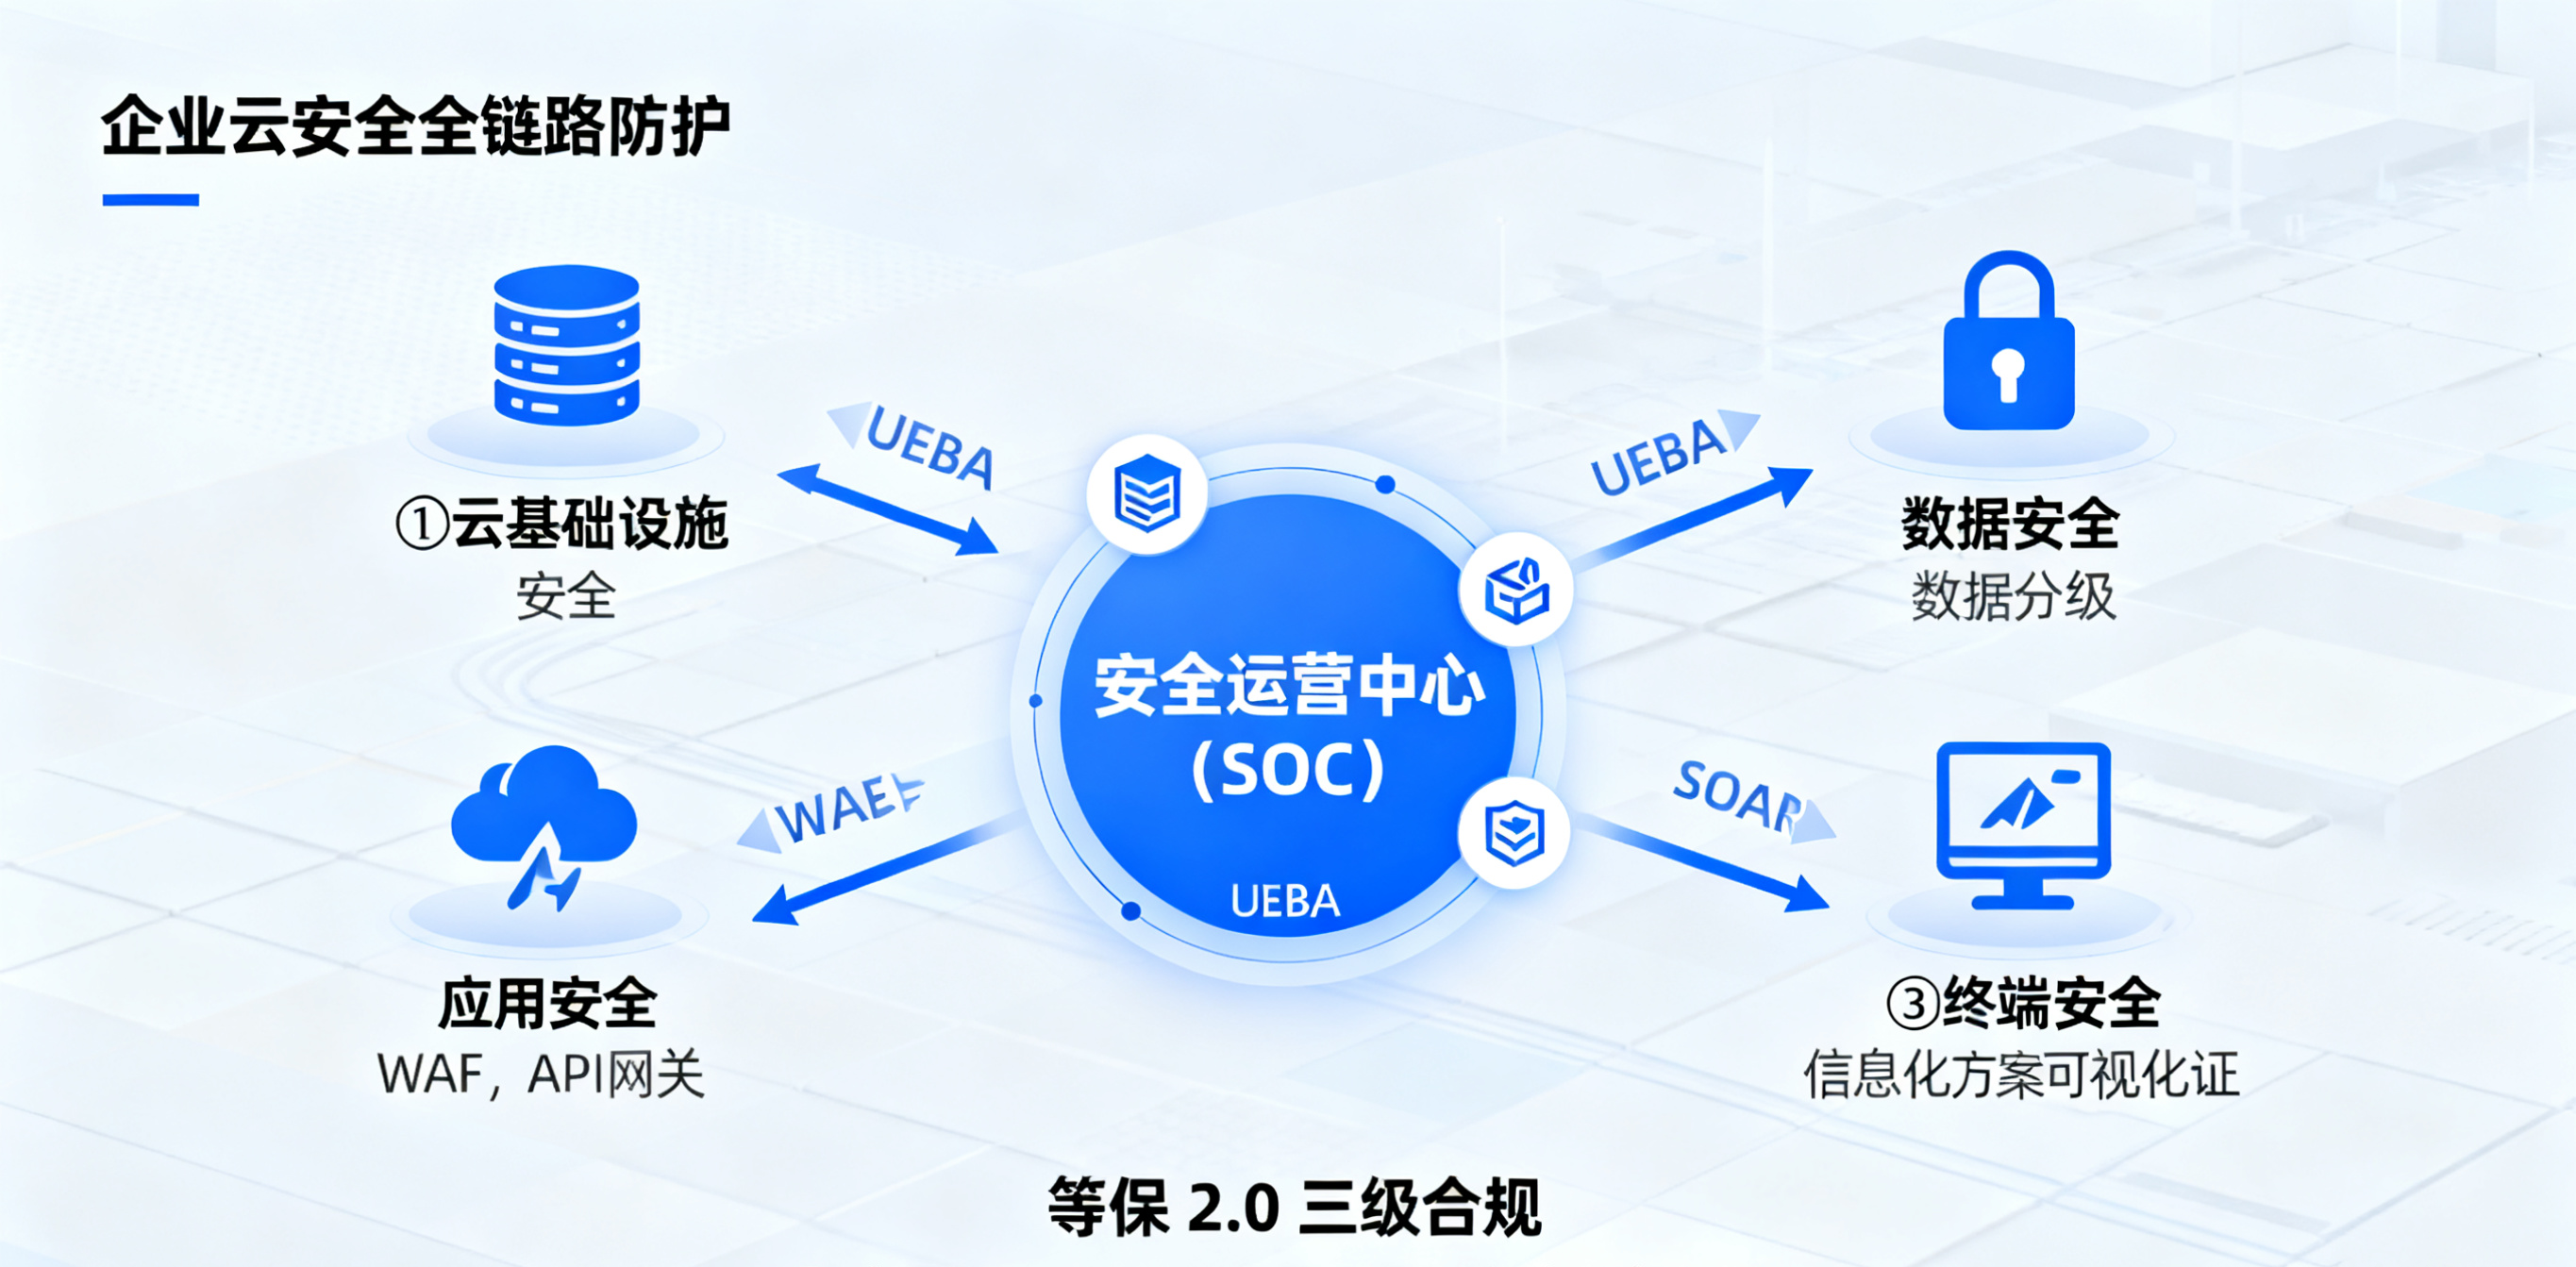
- 统一安全运营中心(SOC)
- 接入多云环境日志(云平台日志、应用日志、安全设备日志),日志采集率≥99%,采用 UEBA(用户与实体行为分析)技术识别异常行为
- 应急响应机制
- 建立 7×24 小时安全响应团队(SIRT),制定 15 + 场景应急预案(如数据泄露、勒索攻击),应急演练每季度 1 次
- 部署 SOAR(安全编排自动化与响应)平台,自动化执行 80% 以上常规响应动作(如隔离异常 IP、吊销违规账号)
(五)等保合规适配
- 对照等保 2.0 三级要求,配置安全审计、入侵防御、备份恢复等 13 类安全控制点
- 自动生成合规检查报告,覆盖安全物理环境、网络安全、主机安全等 8 个层面,满足监管部门检查需求
四、实施步骤
五、保障措施
- 技术保障:建立安全技术团队(含 5 名以上 CISP 认证工程师),与云厂商建立技术协同机制
- 人员保障:每月开展 1 次安全培训(含钓鱼邮件演练、应急响应实操),员工安全意识考核通过率≥90%
- 制度保障:制定《云安全管理制度》《数据安全管理规范》等 10 + 制度文件,明确各部门安全职责
六、预期效果
- 云环境安全事件发生率下降 85%,敏感数据泄露事件发生率为 0
- 等保 2.0 三级合规认证一次性通过,满足监管部门合规要求
- 安全运维成本降低 30%,安全事件处理效率提升 70%
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌抄袭侵权/违法违规的内容, 请发送邮件至 qiqicto@qq.com 举报,一经查实,本站将立刻删除。