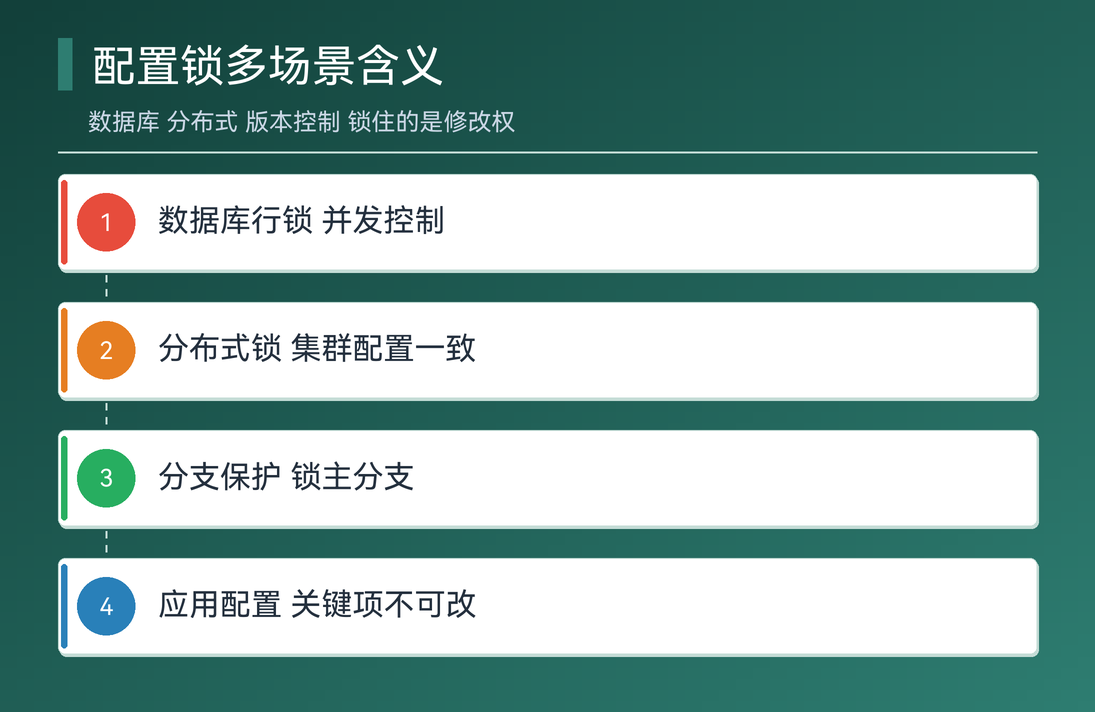
“配置锁”在不同语境下指完全不同的东西:手机圈说的是绑定运营商或账户的锁定机制,软件工程里说的是防止并发修改配置文件的互斥机制,分布式系统里说的是保障配置与数据一致性的协调锁。词相同,原理和用法天差地别——按场景分辨是理解这个词的前提。
消费场景:手机上的配置锁
大众最常遇到”配置锁”的地方是二手手机交易。这类锁的本质是设备与账号或运营商的绑定关系:网络锁限制设备只能用特定运营商的 SIM 卡,账户锁(如激活锁)要求退出原机主账号才能正常激活使用。带锁设备价格便宜,但风险也明确——原机主远程锁定、运营商限制解除不了,设备可能变成一块”板砖”。
购买二手设备的通用自查清单:
- 查网络锁:换一张其他运营商的卡实测能否识别与通话;
- 查账户锁:恢复出厂设置后看是否要求输入原机主账号密码;
- 查监管信息:核对序列号与官方查询页的状态是否一致;
- 查渠道凭证:要购买发票或原机主转让记录,来源不明坚决不碰。
四步走完仍无异常,锁定风险才算排查干净。任何一步卖家支支吾吾,价格再低也建议放弃。
软件工程:配置的并发修改锁
开发场景下的”配置锁”是互斥机制的引申:多个进程或多人同时改同一份配置,会出现写入覆盖、半新半旧的脏状态。给配置加锁,就是约定”同一时刻只有一个修改者”。常见实现有两类——文件锁(flock)保单机安全,分布式锁保集群一致。
import redis, uuid

r = redis.Redis()
token = str(uuid.uuid4())
# SETNX + 过期时间:拿不到锁直接放弃,防止死等
ok = r.set("config:lock", token, nx=True, ex=10)
if ok:
    try:
        update_config()               # 持锁期间独占修改配置
    finally:
        # 用 Lua 比对 token 再删,防止误删别人的锁
        r.eval("if redis.call('get',KEYS[1])==ARGV[1] then redis.call('del',KEYS[1]) end",
               1, "config:lock", token)
这段代码是分布式锁的教科书式实现,两个细节体现工程功力:锁必须带过期时间(持锁方崩溃后锁能自动释放),释放必须校验令牌(防止把别人持有的锁删掉)。配置中心类产品(Nacos、Apollo 等通用方案)内部都有类似机制保护配置变更的原子性。
运维与合规场景:配置冻结
变更管理语境下的”配置锁”是流程概念:系统上线前、审计期间、故障复盘时,把配置置为只读状态,禁止任何变更——英文语境的 change freeze 说的就是它。这类锁不靠技术强制,靠审批流程与权限回收实现,目的是让系统状态在关键窗口期内可预测。
它的价值在故障定位:排查问题时如果配置随时可能被改,排障变量就失控了;配置冻结期间,所有现象都指向代码或环境本身,收敛问题的速度反而更快。
分布式系统里更深一层:配置与状态的一致锁
微服务架构里还有一类”配置锁”问题:配置变更与业务状态之间的一致性。典型例子是扩容时新实例读取到旧配置、或者配置回滚与数据回滚不同步。解法不是给配置本身上锁,而是引入版本号——每次配置变更版本递增,实例上报自己运行的配置版本,版本不一致触发刷新或重启。锁保证”同一时刻一份配置”,版本号保证”大家都用同一份配置”,两件武器配合使用。
三类”配置锁”的对照速查
| 场景 | 锁住什么 | 实现方式 | 风险点 |
|---|---|---|---|
| 消费电子 | 设备与账号/运营商的绑定 | 激活机制、网络限制 | 二手交易踩坑 |
| 软件工程 | 配置的并发修改 | 文件锁、分布式锁 | 死锁、锁误删 |
| 变更管理 | 关键窗口期的配置变更 | 审批流与权限冻结 | 排障与变更冲突 |
| 微服务 | 配置与实例状态的一致 | 版本号比对 | 新旧配置并存 |
遇到”配置锁”三个字,先对号入座这张表,再看对应章节的处理方法,歧义基本消除。
常见问题(FAQ)
Q1:买二手手机怎么检查有没有配置锁?
换运营商卡实测网络锁,恢复出厂看是否要求原账号激活,两步即可判断。
Q2:分布式锁为什么必须设过期时间?
持锁方崩溃后无人释放,无过期时间的锁会让所有后来者永久阻塞。
Q3:配置冻结期间能不能发布新版本?
不能,冻结窗口内所有变更走紧急审批,非紧急发布推迟到解冻后统一安排。